「中国語のAIが、国内80社の攻撃に使われていた」——2026年10月、そんな報道が流れました。名前はARTEX(アルテックス)。もともとは企業が自社のセキュリティを点検するための、ごく真っ当なツールでした。
ところが、その中身がインターネットに公開されていたために、そのまま攻撃の道具に転用されてしまいました。韓国の銀行で約10万件の個人情報が流出し、日本でも保険・金融・物流など約80社が狙われ、すでに8社が漏えいを公表しています。
気になるのは「うちのような中小企業にも関係あるのか」という点だと思います。結論から言うと、関係あります。今回は、ARTEXとは何か、攻撃がどう進むのか、そして中小企業が今すぐ手を打てる対策を、専門用語をかみ砕いて整理します。
この記事でわかること
- ARTEX(アルテックス)がどんなツールで、なぜ危険なのか
- 日本国内で今どんな被害が起きているのか
- AIがサイバー攻撃をどう自動で進めるのか(フロー図で解説)
- 発端となった韓国の金融機関への攻撃の全体像
- 「AIによる攻撃」が従来の攻撃と何が違うのか
- 中小企業が今すぐできる4つの対策
先に結論
- ARTEXは「AIが自分で考えて侵入テストを進める」オープンソースの攻撃ツール。歯止めを外せば誰でも攻撃に使える
- 狙われるのは中核システムではなく、守りの薄い「裏口」。提携先向けポータルや職員用システムが突破口になった
- 中小企業の対策の軸は「裏口システムの棚卸し」と「振る舞いベースの検知」。ツール名での防御はもう通用しない

目次
1. ARTEXは「AIが自分で侵入する」オープンソースの攻撃ツール
ARTEXは、AIが自律的に侵入テスト(ペネトレーションテスト)を進めるオープンソースのツールです。中国の開発者が2026年7月ごろにGitHubで公開し、「企業が自社のセキュリティの弱点を点検するための正規ツール」として作られました。
ARTEX自体はAI(LLM)ではありません。ChatGPTやClaude、DeepSeekといった外部のAIにつないで動く「エージェントの枠組み」です。APIキーを差し替えれば、好きなAIを頭脳として動かせる構造になっています。
最大の特徴は、人間が細かく指示しなくても、AIが前の作業結果を見ながら次の一手を自分で決める点です。偵察から侵入、そして社内の別システムへの侵入拡大まで、ほぼ自動で進められます。実際の検証では、Webの弱点を突いて侵入し、そこから社内の別の4台まで自動で侵入を広げることに成功しています。
元は「安全装置つき」だった
ARTEXには本来、「危険な操作の前に人間の承認を求める」「許可した範囲外は攻撃しない」といった歯止めが組み込まれていました。しかしソースコードが公開されている以上、悪用する側はこうした安全装置を簡単に外せます。これが、正規ツールが攻撃に転用された根本原因です。
2. 日本国内でも約80社が標的、8社が漏えいを公表
ARTEXはすでに日本企業への攻撃にも使われており、約80社が狙われた可能性があります。セキュリティ会社「GMOサイバーセキュリティ by イエラエ」の調査で明らかになりました。
同社が被害企業の依頼を受けて調べたところ、2026年9月18日〜10月18日に国内企業への攻撃で使われた海外の公開サーバー6台すべてから、ARTEXが使われた痕跡が見つかりました。保険・金融・物流など約80社が攻撃対象になった可能性があり、うち8社は実際に情報漏えいの被害を公表しています。
サイバー対応を支援するJPCERT/CCも、2026年8月以降の日本企業への攻撃でAIエージェントが使われた痕跡を確認したとしています。韓国だけの出来事ではなく、国内でもすでに実害が出始めている段階です。
3. 攻撃は「偵察→侵入→窃取→横展開」を自動で進める
ARTEXによる攻撃は、攻撃者が「ゴール」を入力するだけで、あとはAIが一連の流れを自律的に進めます。人間が手動で一つずつ操作していた従来の攻撃とは、スピードも規模もまったく違います。実際の流れを図にすると次のようになります。
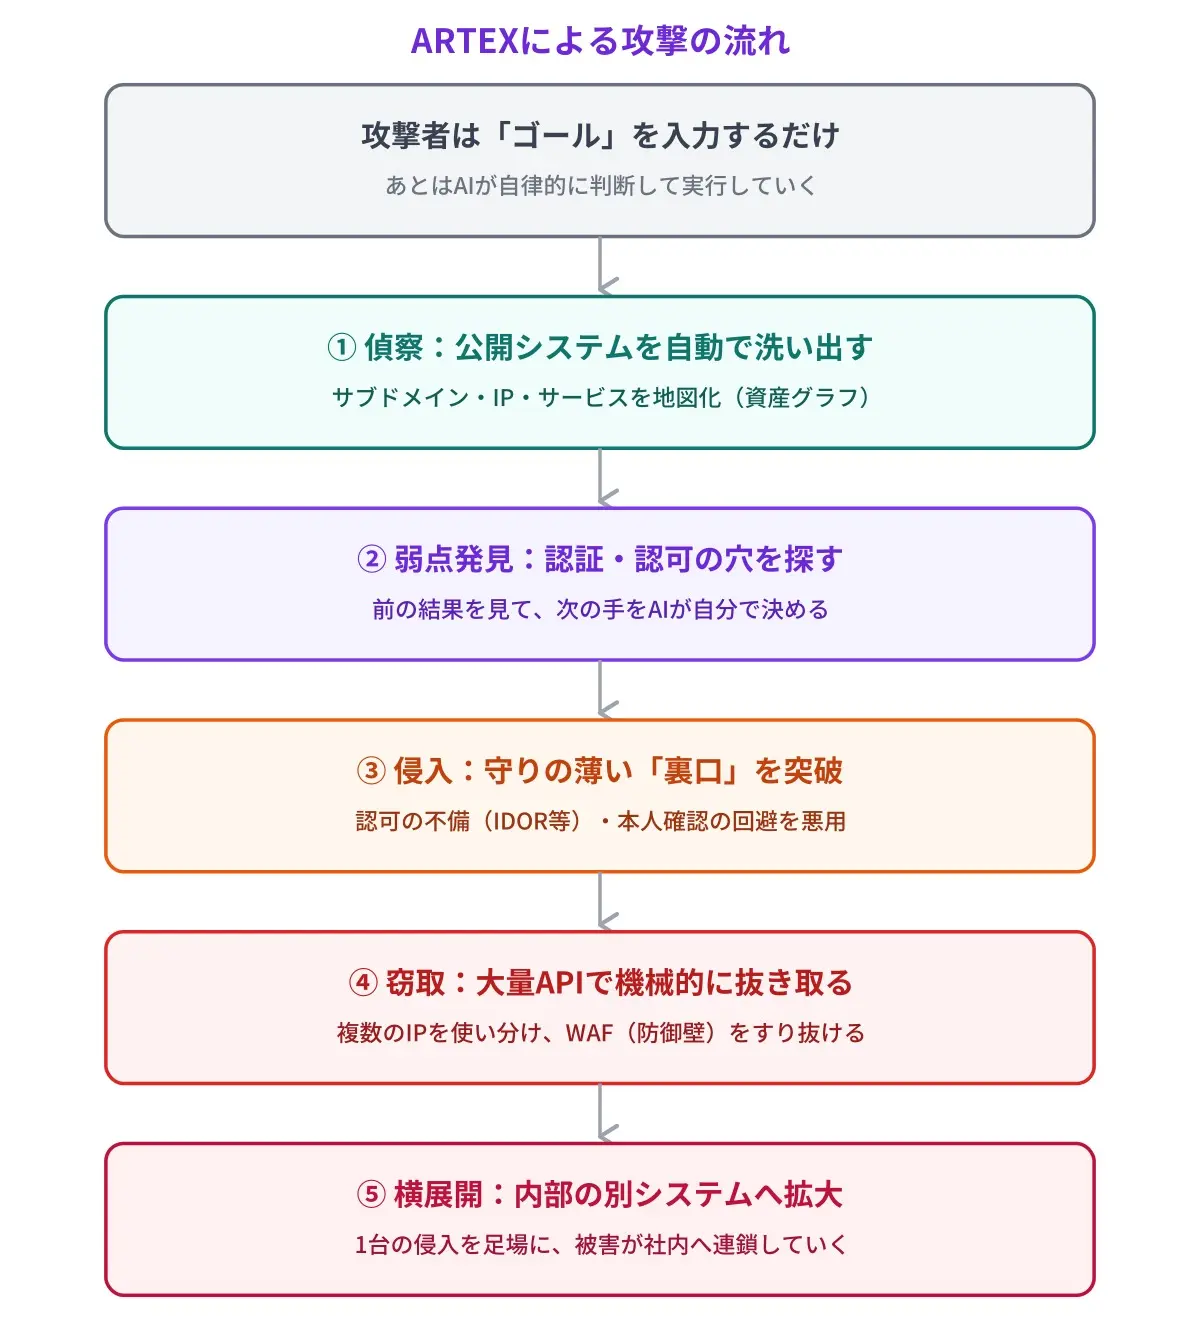
この5段階を、休みなく機械のスピードで回し続けるのがAIエージェント攻撃の怖さです。人手なら数日かかる偵察や試行錯誤を、短時間で、しかも複数の企業に対して同時に実行できます。
4. 発端は韓国の金融機関、16機関で約10万件が流出
今回の事件が表面化したきっかけは、2026年9月末〜10月初めに起きた韓国の金融機関への攻撃です。新韓銀行、KB国民銀行、貯蓄銀行など複数の機関が狙われ、韓国の金融当局は最終的に16機関で約10万件の個人情報が流出したと判断しました。
注目すべきは攻撃の入口です。攻撃者は銀行の中核システムではなく、それとは別に運用されている「守りの薄い裏口」を狙いました。具体的には、融資仲介業者向けの照会サービスや、職員向けのモバイル業務支援システムです。本人確認を回避した不正アクセスが行われ、同じアカウントから大量のAPIリクエストを送ってデータを機械的に抜き取っていました。
| 流出した入口の特徴 | なぜ狙われたか |
|---|---|
| 提携先・仲介業者向けの照会サービス | メインの認証経路の外にあり、監視が手薄 |
| 職員向けのモバイル業務システム | 本人確認を回避できる穴が残っていた |
| データを返すAPI | 回数制限がなく、機械的な大量取得を許した |
開発者は悪用が確認されたとして2026年10月8日に公開を停止しましたが、すでに出回ったコードや派生版(フォーク)はGitHubに残っており、拡散は止まっていません。その後、中国のセキュリティ企業からは商用版「ARTEX Pro」まで登場しています。
5. 危険の本質は「専門知識がなくても大規模攻撃できる」こと
今回の事件の本質は、AIがハッキングの技術的なハードルを一気に下げてしまったことにあります。これまでは高度な専門知識を持つ攻撃者でなければ難しかった侵入が、AIに任せられるようになりました。
その結果、技術力の低い攻撃者でも、複数の標的を同時に、機械のスピードで攻撃できる時代になりました。開発元の企業自身も、この点を認めています。「攻撃できる人の数」と「一度に狙える標的の数」が、同時に跳ね上がったと考えてください。
従来の防御の発想も通用しにくくなります。これまでは「怪しいツール名やアクセス元で見分ける」方法が有効でしたが、AIは名乗りやアクセス元を自在に変えられるため、名前での見分けはもう当てになりません。
6. 中小企業の対策は「裏口の棚卸し」と「振る舞い検知」が軸
中小企業がまず取り組むべきは、派手な新技術の導入ではなく、「守りの薄い入口」を洗い出して塞ぐことです。今回狙われたのが裏口だったことを踏まえれば、優先順位は自ずと決まります。実務で押さえたい対策を4つに絞りました。
今すぐできる4つの対策
- ① 裏口システムの棚卸し:提携先向けポータルや職員用システムなど、メイン認証の外にある外部公開システムを洗い出す。認証はサーバー側で強制し、データを返すサービスには多要素認証(MFA)とアクセス回数制限をかける
- ② 振る舞いで検知:ツール名やアクセス元で見分けるのをやめ、「一定ペースで機械的にデータを列挙する」ような異常な動きをログで検知する
- ③ 外向き通信の監視:サーバーや端末から、許可していない外部AI(LLM)サービスへの通信を検知・遮断する
- ④ 横展開の抑止:社内を細かく区切り(ゼロトラスト)、各システムの権限を必要最小限にして、1台侵入されても連鎖しないようにする
すべてを一度にやる必要はありません。まずは「①裏口の棚卸し」だけでも着手する価値があります。自社にどんな外部公開システムがあるのか把握できていないケースは珍しくなく、棚卸しそのものがリスクの可視化になるからです。
よくある質問
ARTEXは自分のパソコンに勝手に入ってくるウイルスですか?
いいえ、違います。ARTEXはウイルスのように感染して広がるものではなく、攻撃者が自分のサーバー上で動かして「外から」あなたの会社の公開システムを調べ・攻撃するツールです。対策も、ウイルス対策ソフトではなく、外部に公開しているシステムの守りを固めることが中心になります。
中小企業でも本当に狙われるのですか?
狙われます。AIによって攻撃者は多数の標的を同時に攻撃できるようになったため、「規模が小さいから見逃される」という前提は崩れています。むしろ、守りが手薄な中小企業ほど「裏口」を突かれやすいと考えるべきです。
うちはクラウドサービスを使っているから安全では?
クラウドを使っていても、設定次第で穴は生まれます。今回も、認証・認可の設定不備(他人のデータに直接アクセスできてしまう等)が突かれました。クラウドかどうかよりも、「認証がサーバー側で正しく強制されているか」「権限が最小限か」が重要です。
専門の担当者がいなくても対策できますか?
最初の「裏口の棚卸し」は、担当者がいなくても着手できます。自社がどんなシステムを外部に公開しているかを一覧にするだけでも、リスクの把握につながります。そのうえで、検知や遮断といった技術的な部分は外部の専門家に相談するのが現実的です。
まとめ
- ARTEXは、防御用に作られた「AIが自律的に侵入を進める」ツールが、公開されていたために攻撃へ転用された事例
- 韓国の金融機関で約10万件、日本でも約80社が標的・8社が漏えい公表と、被害は国内にも及んでいる
- 狙われるのは中核システムではなく「守りの薄い裏口」。中小企業もまず自社の外部公開システムの棚卸しから始めるべき
AIが攻撃の武器になる時代は、もう仮定の話ではなく現実になりました。とはいえ、やるべきことの入口は「自社の裏口を知る」という地味な一歩です。難しく考えず、まずは一覧づくりから一緒に進めていきましょう。
参考リンク
- CrowdStrike:Unknown Threat Actor Uses ARTEX to Target South Korean Finance
- AhnLab ASEC:ARTEXの仕組みと検証分析
- Cloud Security Alliance:ARTEX Agentic Pentest Tool 調査ノート
- The Hacker News:ARTEX AI Pentesting Tool Used in Data Breaches
- JBpress:AIがハッキングのハードルを下げた脅威
※本記事の国内被害状況は読売新聞の報道(GMOサイバーセキュリティ by イエラエの調査)に基づく。技術解説・韓国事件の詳細はCrowdStrike・AhnLab・Cloud Security Alliance等の公開レポートに基づく。被害件数は報道・調査の時期により幅があり(約6.8万件→16機関・約10万件)、2026年10月時点で調査は継続中。ARTEXの公開日(2026年7月26日)は二次情報の抜粋のみで未確認。攻撃フロー図は各レポートの記述をもとに編集部で作成した概念図であり、実際の攻撃手順を網羅・再現するものではない。