大手のレンタルサーバーを使っているから、セキュリティは任せておけば大丈夫」。中小企業の方からホームページの相談を受けると、こうした言葉をよく耳にします。最近は、生成AIを自社で動かすためにVPSを借りる方も増えてきました。
ところが2026年10月、GMOインターネットのFX用VPS「お名前.com デスクトップクラウド」が不正アクセスを受け、利用者のFX口座で勝手に取引される被害が出ました。8月にはさくらインターネットのレンタルサーバーでも不正アクセスが公表されています。大手だから絶対に安全、とは言えないのが現実です。
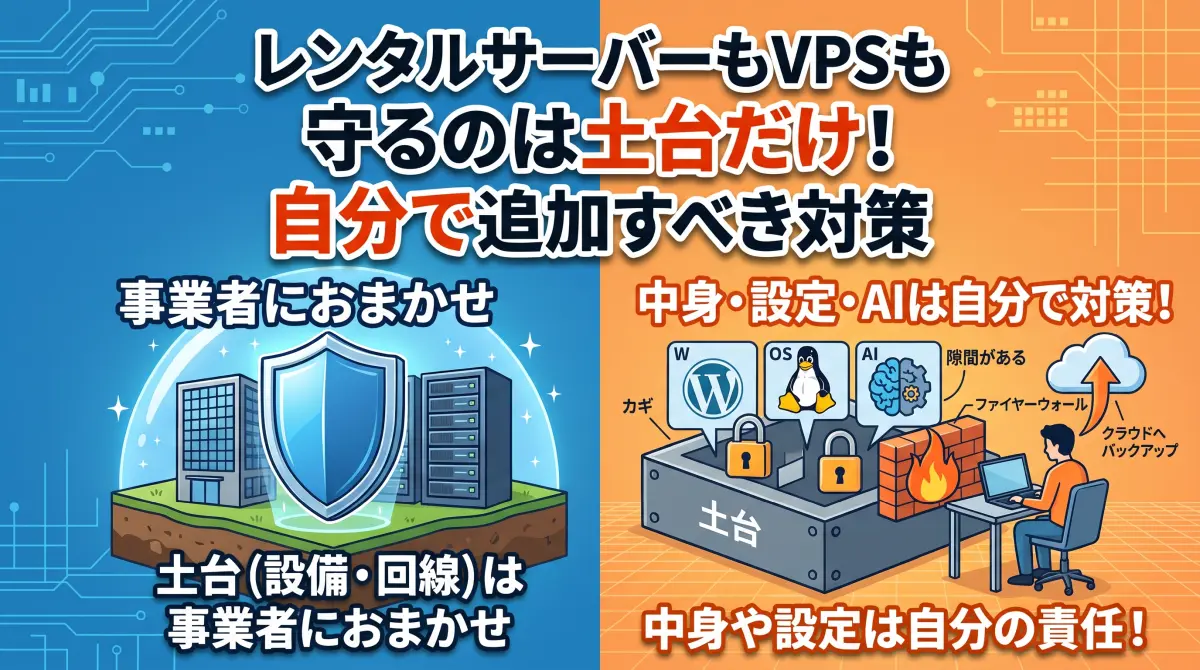
さらに見落とされがちなのが、サーバー会社が守ってくれるのは「土台」までで、その上に載せたホームページやAIの安全は利用者自身が守る必要があるという点です。今回は、レンタルサーバーとVPSのそれぞれについて、サーバー会社が守ってくれる範囲と、自分で追加すべき対策を整理します。
この記事でわかること
- サーバー会社と利用者の「守る範囲」の分け方(責任共有モデル)
- レンタルサーバーでWordPressを使うときに自分でやるべき対策
- VPSではOSから上がすべて自分の責任になる理由
- AI(Ollamaなど)をVPSに入れるときの落とし穴
- サーバー会社自体が破られたときに備える方法
- 今日から使える対策チェックリスト
先に結論
- サーバー会社が守るのは設備やネットワークなどの土台までで、ホームページやアプリの中身・設定は利用者の責任
- レンタルサーバーでは更新・ログイン対策・バックアップ、VPSではそれに加えてOSの更新や通信の制限まで自分で行う必要がある
- AIをVPSで動かす場合は、管理画面やAPIを認証なしでインターネットに公開しないことが最優先

目次
1. サーバー会社が守るのは「土台」まで、中身は利用者の責任
クラウドやサーバーのセキュリティは、サービスを提供する会社と利用者が、守る範囲を分担する「責任共有モデル」という考え方が前提になっています。総務省も2022年に公表したガイドラインで、事業者と利用者が協力して責任を分け合うことが必要だと示しています。
守る範囲は、サービスの種類によって変わります。利用者が自由にできる範囲が広いサービスほど、利用者が守るべき範囲も広くなるのが基本です。
サービスごとの「守る範囲」
| 守る対象 | レンタルサーバー | VPS |
|---|---|---|
| 建物・電源・機器(データセンター) | サーバー会社 | サーバー会社 |
| ネットワークの基盤 | サーバー会社 | サーバー会社 |
| OS(LinuxやWindows)の更新 | サーバー会社 | 利用者 |
| PHPやWebサーバーなどの基本ソフト | サーバー会社(バージョン選択は利用者) | 利用者 |
| 通信の制限(ファイアウォール) | サーバー会社(一部は利用者が設定) | 利用者 |
| WordPress・テーマ・プラグイン・AIアプリ | 利用者 | 利用者 |
| パスワード・ログイン設定・データ | 利用者 | 利用者 |
たとえるなら、レンタルサーバーは「管理人付きのマンションの一室」、VPSは「土地と道路だけ用意された一戸建て」です。マンションなら共用部分は管理会社が守ってくれますが、一戸建てでは窓の鍵から防犯カメラまで、すべて自分で用意する必要があります。
2. 不正アクセスの多くは、利用者側の設定ミスや放置から起きている
不正アクセスは、高度なハッキングよりも設定ミスや更新の放置といった、利用者側のすきから起きることが少なくありません。総務省のガイドラインによると、IPAの2021年の届出状況では、不正アクセスの原因のうち「設定不備」が約17.7%で第3位でした。
最近では、本来隠しておくべき「APIキー」がWebサイト上で丸見えになっている問題も明らかになりました。スタンフォード大学などの研究チームが約1,000万件のWebページを調べたところ、約1万件のページで、実際に使える1,748件のAPIキーなどの認証情報が見つかりました。その84%はブラウザから誰でも見られるJavaScriptファイルの中にあり、平均で約12か月も放置されていたと報告されています。
APIキーは、AIサービスやクラウドを使うための「プログラム用の合鍵」です。漏れると、他人に勝手に使われて高額な利用料を請求されたり、データを抜き取られたりする恐れがあります。
3. レンタルサーバーでは、WordPressの更新とログイン対策を自分で行う
サーバー会社が用意してくれるのは「使える道具」
大手のレンタルサーバーには、無料で使えるセキュリティ機能が用意されています。たとえばエックスサーバーは、Webサイトへの攻撃を防ぐ「WAF」を全プランで無料提供しています(2018年から)。WordPressの「REST API」への国外からのアクセス制限も、2017年から行っています。
ただし、これらは「使える道具が置いてある」状態です。機能によっては自分で有効にする必要があり、WordPress本体やプラグインの弱点まではカバーできません。サーバーパネルで、どの機能がオンになっているかを一度確認しておきましょう。
利用者が自分でやるべきこと
レンタルサーバーで自分がやること
| 対策 | 内容 |
|---|---|
| 更新 | WordPress本体・テーマ・プラグインを最新に保つ。使っていないプラグインは削除する |
| PHPのバージョン | サポートが終わった古いPHPを使い続けない。サーバーパネルで切り替えられる |
| ログイン対策 | 推測されにくいパスワード、二段階認証、ログインURLの変更、ログイン試行回数の制限 |
| セキュリティプラグイン | CloudSecure WP Security(エックスサーバー製)やSiteGuard WP Pluginなど。複数入れると競合しやすいので1つに絞る |
| サーバー側の機能 | WAFや国外IPアクセス制限など、サーバーパネルの機能を有効にする |
| バックアップ | サーバー会社の自動バックアップに加え、自分でも別の場所に保存する |
| ファイル転送 | 暗号化されていないFTPではなく、SFTPやFTPSを使う |
2026年10月には、PHPに2件の重大な脆弱性(深刻度はいずれもCVSS 9.2)が見つかり、IPAが事前に注意を呼びかけました。エックスサーバーなどはサーバー側で修正を当てましたが、古いPHPのバージョンを選んだままだと、修正の対象外になったり対応が後回しになったりする場合があります。
4. VPSではOSから上がすべて自分の責任になる
VPSは、サーバー1台を丸ごと借りるような自由度の高いサービスです。その代わり、OSの更新、通信の制限、ログインの守り方まで、サーバー会社ではなく利用者が管理します。借りた直後の状態のまま放置すると、インターネット中から攻撃を受けることになります。
サーバー会社が用意してくれる道具もあります。たとえば、さくらのVPSには特定の通信だけを通す「パケットフィルター」があり、WAF製品「SiteGuard Server Edition」も無料で使えます。ただし、これらを設定して使いこなすのは利用者自身です。
VPSで自分がやること
- OSの更新:Linuxならパッケージのアップデート、WindowsならWindows Updateを定期的に行う
- 通信の制限:パケットフィルターやファイアウォールで、必要なポート以外を閉じる
- ログインの守り:Linuxではrootでの直接ログインを禁止し、パスワードではなく鍵を使う「公開鍵認証」にする
- リモートデスクトップの制限:Windowsでは接続できる場所をIPアドレスで絞り、推測されにくいパスワードにする
- 監視:見覚えのないログインや、急なCPU使用率の上昇がないか確認する
ログインを試みる攻撃は、VPSを借りた直後から絶え間なくやってきます。初期パスワードのまま使い続けたり、管理用のポートを誰にでも開いたままにしたりするのは避けてください。
5. AIをVPSに入れるなら、認証なしで公開しないことが最優先
最近は、Ollamaなどのソフトを使って、自社専用のAI(ローカルLLM)をVPSで動かす例が増えています。ここで特に注意したいのが、Ollamaはもともと自分のパソコンの中で使う前提で作られており、標準ではログインの仕組み(認証)がないという点です。
設定を変えてインターネットから接続できるようにすると、誰でもAIを勝手に使えてしまいます。実際に、2026年1月に公表された調査では、130か国で約17.5万台のOllamaがインターネットに露出していたと報じられました。2026年5月の別の調査でも、公開されているOllamaの約31%が認証なしで応答したとされています。
露出したAIは、計算資源をただで使われるだけでなく、モデルの改ざんや、設定・会話の内容の抜き取りにつながる恐れもあります。Ollamaに限らず、Difyやn8nなど管理画面を持つAIツールも、同じように「公開の仕方」で安全性が大きく変わります。
AIをVPSで動かすときの守り方
- AIのAPIや管理画面を、認証なしでインターネットに公開しない
- AIソフトはサーバーの内部(localhost)だけで待ち受けるように設定する
- 外から使う場合は、VPNやゼロトラスト型の接続サービス、認証付きのリバースプロキシを間に挟む
- 接続できるIPアドレスを、自社や自宅などに絞る
- AIサービスのAPIキーは、Webページのコードに書かず、サーバー側の設定ファイルで管理する
- AIソフト本体も、脆弱性の修正が出たらすぐに更新する
6. サーバー会社自体が破られる前提で、バックアップと分散をしておく
利用者がしっかり対策をしていても、サーバー会社側のシステムが破られれば、利用者の情報が漏れることがあります。2026年は、国内の大手でもこうした事案が続きました。
| 時期 | 会社・サービス | 内容 |
|---|---|---|
| 2026年8月 | さくらインターネット「さくらのレンタルサーバ」 | 一部サーバーに不正アクセス(最終的に951アカウント)。契約情報を管理するシステムへの不正アクセスの可能性もあり、最大約136万アカウントに影響の恐れ |
| 2026年10月 | GMOインターネット「お名前.com デスクトップクラウド」 | FX用VPSに侵入され、保存されていたFX口座のログイン情報が盗まれ、口座で不正な取引が発生 |
こうした事態に備えるには、「1つのサービスに頼りきらない」「漏れても被害が広がらない」工夫が有効です。具体的には、次のような備えをしておきましょう。
- バックアップは、サーバー会社の中だけでなく、別のサービスや手元にも保存する
- サーバーに保存するパスワードやAPIキーは、他のサービスと使い回さない
- サーバーにお金に関わる情報(決済や口座のログイン情報)を必要以上に置かない
- サーバー会社から届く不正アクセスや障害の通知メールを見落とさない
7. 自分で対応しきれない部分は、専門家や保守サービスに任せる
ここまでの対策をすべて自社だけで行うのは、IT担当者がいない中小企業にとって簡単ではありません。「どこまでを自分でやり、どこからを任せるか」を先に決めておくと、対策の抜け漏れを防げます。
- 自分でやる:パスワード管理、二段階認証、WordPressの更新、通知メールの確認
- 任せる:VPSのOS管理、AIの公開設定、侵入されたときの調査や復旧
WordPressの保守サービスや、サーバー会社の管理代行(マネージド)プランを使うのも一つの方法です。VPSでAIを動かしたい場合は、まずはクラウドのAIサービスで試し、本当に自社サーバーが必要かを見極めてから導入すると、無理のない形で始められます。
よくある質問
Q. 大手のレンタルサーバーなら、何もしなくても安全ですか?
A. いいえ。大手のサーバー会社は設備やネットワーク、基本ソフトの安全を守ってくれますが、WordPressやプラグインの更新、パスワードの管理は利用者の責任です。2026年にはさくらインターネットやGMOインターネットでも不正アクセスがあり、大手でも絶対に安全とは言えません。
Q. WAFを有効にしておけば十分ですか?
A. WAFはよくある攻撃を防ぐのに役立ちますが、それだけでは十分ではありません。古いプラグインの弱点や、盗まれたパスワードによるログインまでは防げないため、更新やログイン対策と組み合わせて使います。
Q. セキュリティプラグインは複数入れたほうが安心ですか?
A. 機能が重なるプラグインを複数入れると、競合して不具合が起きやすくなります。信頼できるものを1つに絞り、サーバー側のWAFなどと組み合わせるのがおすすめです。
Q. 社内データを扱うなら、クラウドのAIよりVPSで自社AIを動かすほうが安全ですか?
A. 一概には言えません。自社のVPSならデータを外部のAI会社に渡さずに済みますが、OSやAIソフトの管理、公開設定のすべてが自社の責任になります。管理の手間とリスクを考えると、まずは法人向けプランなど、データを学習に使わない設定ができるクラウドAIから始めるほうが現実的な場合も多いです。
Q. VPSを借りたら、最初に何をすればいいですか?
A. アプリやAIを入れる前に、OSを最新に更新し、不要なポートを閉じ、ログイン方法を強化(Linuxなら公開鍵認証、Windowsならリモートデスクトップの接続元制限)することから始めてください。
まとめ
まとめ
- サーバー会社が守るのは土台までで、ホームページやアプリの中身・設定は利用者の責任
- 不正アクセスの多くは、設定ミスや更新の放置といった利用者側のすきから起きる
- レンタルサーバーでは、更新・ログイン対策・バックアップを自分で行う
- VPSでは、OSの更新や通信の制限まで自分で管理する必要がある
- AIをVPSで動かすときは、認証なしでインターネットに公開しないことが最優先
- サーバー会社自体が破られる前提で、バックアップの分散やパスワードの使い分けをしておく
サーバー会社のセキュリティは「最低限の土台」です。その上に何を載せ、どう守るかは利用者次第です。まずは、お使いのサーバーのパネルで、WAFなどの機能が有効になっているか、WordPressやPHPが古いままになっていないかを確認するところから始めてみてください。
参考リンク
- 総務省:クラウドサービス利用・提供における適切な設定のためのガイドラインの概要(2022年10月)
- 総務省:クラウドサービス利用・提供における適切な設定のためのガイドライン(2022年10月)
- IPA:【事前準備のお願い】PHPのセキュリティリリース公開予定について(2026年10月21日)
- セキュリティ対策Lab:PHPに2件の重大な脆弱性、10月21日23時に緊急修正予定
- エックスサーバー:予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ(2026年10月22日)
- Web担当者Forum:エックスサーバーが「WAF設定」機能を全プラン無料で提供開始(2018年)
- エックスサーバー:「REST API アクセス制限」機能追加のお知らせ
- さくらインターネット:SiteGuard Server Edition Ver4.10 提供開始のお知らせ(2020年)
- さくらインターネット:当社システムへの不正アクセスに関する調査結果および再発防止策について(第三報)
- GMOインターネットグループ:お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)
- The Register:Security boffins scoured the web and found hundreds of valid API keys(2026年3月)
- Let's Data Science:Researchers Find Exposed API Credentials Online
- mytech-blog:Ollama でローカル LLM を動かす手順|公開露出のリスクと対処
- bhrtaym-blog:Ollama認証セキュリティ「31%問題」完全ガイド
※本記事の内容は2026年10月24日時点の情報にもとづいています。
※「設定不備が約17.7%で第3位」は、総務省のガイドラインが引用しているIPA「コンピュータウイルス・不正アクセスの届出状況 2021年」の数値で、IPAに届け出のあった事例が母集団です。
※APIキーの調査(約1,000万ページ・1,748件)は、スタンフォード大学などの研究チームによるプレプリント論文(査読前)の内容を海外報道から引用しています。
※Ollamaの露出台数(約17.5万台・31%)は、SentinelLABS・Censys、Intruderの調査結果を紹介した国内記事からの引用で、一次資料は英語の調査報告です。
※エックスサーバー・さくらインターネットの機能は公表時点の情報です。現在の提供内容や初期設定は、各社の公式マニュアルでご確認ください。