2026年10月、GMOインターネットが提供する「お名前.com デスクトップクラウド」が不正アクセスを受け、利用者のFX口座で身に覚えのない取引が行われる被害が出ています。ニュースには「VPS」「MT4」「自動売買」といった言葉が並び、FXをやったことがない人には、何が起きたのかがとても分かりにくい事件です。
「お名前.comってドメインやレンタルサーバーの会社では?」「GMOがFXをやっていたの?」「エックスサーバーやさくらインターネットは大丈夫?」。私も最初にニュースを見たとき、こうした疑問が次々に浮かびました。
11月2日にはGMOの熊谷正寿グループ代表らが初めて記者会見を開き、攻撃者が8月5日から入り込んでいたことや、2024年に受けていた指摘を生かせなかったことが明らかになりました。
今回は、FXの知識がまったくない方にもわかるように、仕組み、被害の流れ、会見でわかったこと、責任と補償、他社サービスとの違い、身を守るための対策を順番に整理します。内容は2026年11月3日時点の公式発表と報道にもとづいています。
この記事でわかること
- 今回の事件で何が起きたのか(ひとことで)
- FX・自動売買・VPS・MT4の基本
- 11月2日の記者会見でわかった侵入の時期と経緯
- 損をしたのは誰で、どんな補償が受けられるのか
- エックスサーバーやさくらインターネットのVPSとの違い
- 二段階認証でも防げなかった理由と、いますぐできる対策
先に結論
- 攻撃者は8月5日にGMOの「FX用のネット上のパソコン(VPS)」に入り込み、GMOは約2か月半気づけなかった。その間にFX口座のID・パスワードや、利用者の手元PCのファイルが盗まれた
- 損をしたのは主に個人投資家で、GMOはFXの不正取引による損失を全額補償すると会見で明言した。申請方法は11月6日までに案内される
- 「大手だから安全」とは限らない。二段階認証・パスワードの使い回し禁止・入金額を絞る・リモート接続の共有機能を切ることで被害を小さくできる

目次
- GMOのFX用サーバーが乗っ取られ、利用者の口座で勝手に取引された
- FXはお金の交換で差益を狙う取引で、ソフトに任せれば24時間売買できる
- お名前.comが貸していたのは「ネット上のもう1台のパソコン」だった
- 発覚から数日で不正取引が広がり、2週間で情報公開や会見へと進んだ
- 11月2日の会見で、侵入は8月5日に始まり約2か月半気づけなかったと判明した
- 損をしたのは主に個人投資家で、GMOは不正取引の損失を全額補償する
- 価格ではなく「FX専用の手軽さ」で利用者が集中していた
- エックスサーバーやさくらのVPSでもFXソフトは動かせ、現時点で同様の被害は報告されていない
- 二段階認証をしていても、今回の手口は防げなかった可能性が高い
- 攻撃者は約80億円を要求して情報を公開、GMOは拒否して懸賞金で対抗している
- 口座の乗っ取りは海外でも繰り返し起きている
- 被害を小さくするには「破られる前提」で備える
- よくある質問
- まとめ
1. GMOのFX用サーバーが乗っ取られ、利用者の口座で勝手に取引された
今回の事件をひとことで言うと、GMOインターネットが貸していたFX用のサーバーに攻撃者が侵入し、利用者のFX口座で勝手に注文を出した事件です。対象のサービスは「お名前.com デスクトップクラウド」で、影響の可能性があるサーバーは26,739件にのぼります。
サービスを提供していたのは、GMOインターネットグループの子会社であるGMOインターネット株式会社です。発表は親会社のGMOインターネットグループ株式会社との連名で行われているため、報道では「GMOインターネットグループ」と書かれることも多くなっています。
被害は小さくありません。利用者からは数十万円から数百万円の損失を訴える声が相次いでいます。約2秒で400万円超を失い、損害が600万円を超えたという男性や、45秒間に97件の取引をされて残高が47円になったという男性の例も報じられました。
影響は市場や行政にも広がりました。10月26日には上場している親会社の株価が前週末比で一時11%超下落し、金融庁はFX各社に不審な取引の監視を強めるよう求めています。10月27日には金融相が、FX会社5社から顧客被害の報告があったと明らかにしました。
2. FXはお金の交換で差益を狙う取引で、ソフトに任せれば24時間売買できる
FXは「円とドルを交換して、その値動きで利益を狙う」取引
FX(外国為替証拠金取引)は、円・ドル・ユーロなどの通貨を売り買いし、その値動きの差で利益を狙う取引です。たとえば1ドル=150円のときにドルを買い、151円になったときに売れば、1円分が利益になります。FX取引ができるのは、国に登録した証券会社やFX会社だけです。
為替相場は平日ほぼ24時間動いているため、寝ている間や仕事中の値動きも逃したくない人は、ソフトに自動で売買させるようになりました。これが「自動売買」です。
自動売買ソフト「MetaTrader(MT4/MT5)」とEA
自動売買でよく使われるのが、MetaQuotes社の取引ソフト「MetaTrader 4(MT4)」と、その後継の「MetaTrader 5(MT5)」です。MT4自体は勝手に売買せず、「EA」と呼ばれる自動売買プログラムを組み込むことで24時間の売買が可能になります。MT4はFX会社が自社用に設定したものを顧客に無料で配っているため、「〇〇証券のMT4」のように会社ごとに別々のソフトになっています。
EAの代表的な売買ルール
| タイプ | 売買ルールのイメージ |
|---|---|
| トレンドフォロー型 | 上がり始めたら買い、下がり始めたら売る |
| 逆張り型 | 上がりすぎたら売り、下がりすぎたら買う |
| ブレイクアウト型 | 直近の高値・安値を突き抜けたら、その方向に乗る |
| スキャルピング型 | 数秒〜数分の小さな値動きで、細かく何度も売買する |
| ナンピン・マーチンゲール型 | 負けるたびに注文量を増やす。急な大相場で一気に大損しやすい |
3. お名前.comが貸していたのは「ネット上のもう1台のパソコン」だった
自動売買を24時間続けるには、パソコンをつけっぱなしにする必要があります。そこで多くの投資家が使っていたのが、ネット上に自分専用のWindowsパソコンを借りられる「VPS(仮想専用サーバー)」です。自宅のパソコンを消していても、VPSの中で自動売買ソフトが動き続けます。
お名前.comはドメインやレンタルサーバーで知られるブランドですが、その商品の一つとして、FX専用のVPS「お名前.com デスクトップクラウド」を提供していました。つまりGMOインターネットはFXをしていたのではなく、FXをするための「場所」を貸していただけです。
誰が何をしていたのか
| 登場人物 | 役割 |
|---|---|
| GMOインターネット(お名前.com) | FX用のVPS(ネット上のパソコン)を貸す |
| 個人投資家(利用者) | VPSにMT4とEAを入れ、FX口座のID・パスワードを保存して自動売買する。手元のPCからリモートデスクトップでVPSを操作する |
| 証券会社・FX会社 | 投資家の取引口座があり、実際の売買が行われる場所 |
| MetaQuotes社 | 取引ソフトMT4/MT5の開発元 |
4. 発覚から数日で不正取引が広がり、2週間で情報公開や会見へと進んだ
攻撃者はVPSに不正なプログラムを仕込み、MT4に保存されていたFX口座のID・パスワードを盗み出して、本人になりすまして注文を出しました。対象は国内外の70を超える証券会社・FX会社の口座とみられています。

図のように、投資家はそれぞれ自分のVPSから、自分が口座を持つ証券会社・FX会社に接続して取引していました。攻撃者はVPSの中に保存されたID・パスワードを盗み、本人になりすまして各社の口座に勝手に注文を出しました。利用者ごとに口座のある会社が違うため、被害が70社超に広がったのです。
| 日付 | 出来事 |
|---|---|
| 10月19日 | 利用者からの問い合わせを受け、GMOが調査を開始 |
| 10月20日 | 一部のサーバーで不正なプログラムの設置を確認。新規申し込みと管理画面を停止 |
| 10月21日 | 午前4時から全プランのサーバーを順次停止。同日、攻撃者とみられる者から約80億円を要求するメールが届く |
| 10月22日 | 第2報。口座で第三者による不正操作が報告されていると公表 |
| 10月23日 | 第3報。パスワード変更後も取引される恐れがあるとして、全セッションの切断を要請 |
| 10月24日 | 第4報。システムに「セキュリティ上の問題」があり、顧客情報が持ち出されたと認め、補償の方針を公表 |
| 10月25日 | 熊谷代表がブログで、社内から事前に課題を指摘されていたことを認めて謝罪 |
| 10月27日 | 攻撃者とみられる者が、利用者1人分とする情報を公開。GMOは要求に永久に応じないと表明し、特別見舞金と懸賞金を発表 |
| 10月28日 | 情報が掲載されたサイトのドメインが停止。懸賞金の受け付けを開始 |
| 10月30日 | 見舞金の受け取り手続きと代替サービスについて、契約者への個別連絡を開始 |
| 11月2日 | 初の記者会見。侵入が8月5日に始まっていたことなどを説明 |
GMOは最初の発表で「悪用された事実は確認していない」としていましたが、翌日には口座で不正な操作が行われたという報告を受けていると説明を改めました。11月3日時点でも、不正取引の件数や被害総額はまだ確定していません。
5. 11月2日の会見で、侵入は8月5日に始まり約2か月半気づけなかったと判明した
11月2日、GMOインターネットグループは問題の発生後初めての記者会見を都内で開きました。熊谷正寿グループ代表、GMOインターネットの伊藤正社長らが出席し、会見は報道によると約3時間半に及んでいます。新しく明らかになったのは、攻撃がいつ始まり、どこを通って広がったのかという点です。
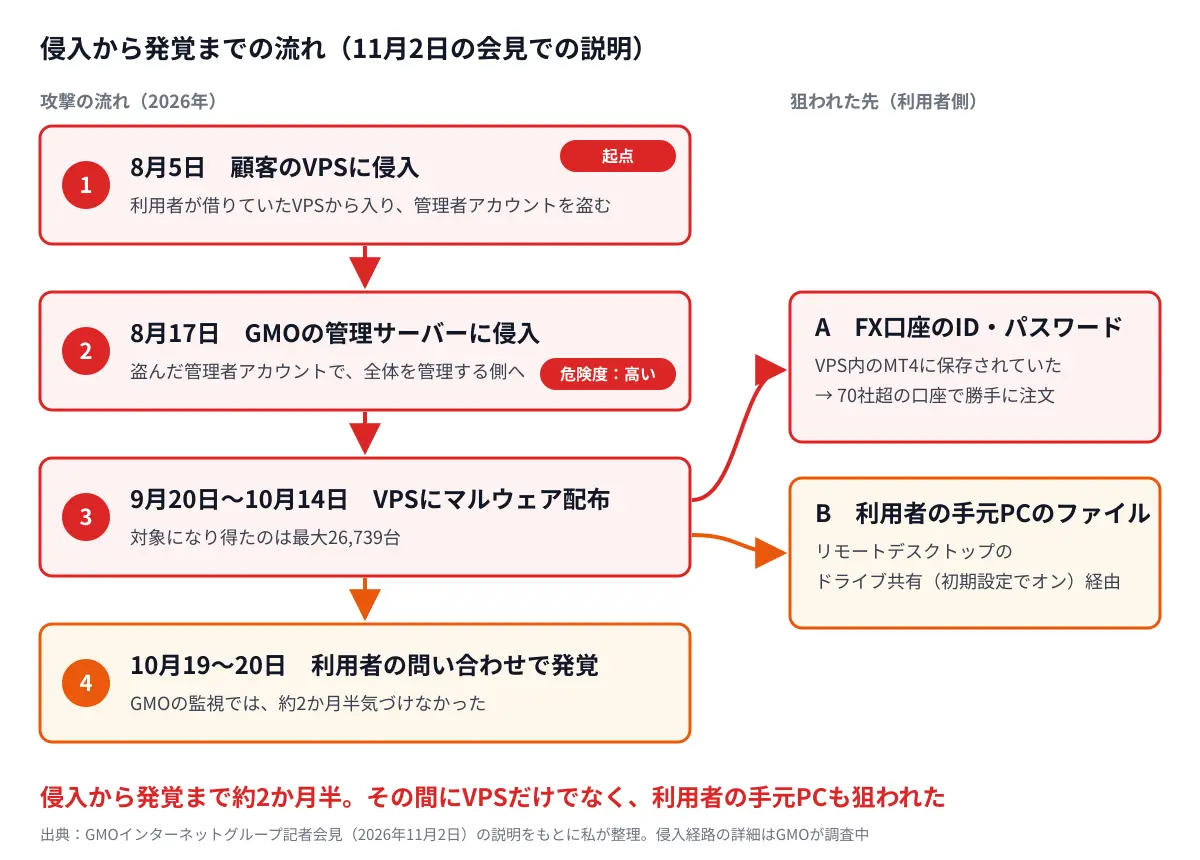
攻撃者は8月5日に入り込み、管理サーバーを経由して全体に広げた
GMOインターネットの山下浩史副社長の説明によると、攻撃者は8月5日に利用者のVPSへ侵入して管理者アカウントを盗み、8月17日にはGMOの管理サーバーに入り込みました。その後、9月20日から10月14日にかけて、管理サーバーから利用者のVPSへマルウェアを配っていたといいます。
GMOが異変に気づいたのは、利用者の問い合わせを受けた10月19〜20日です。侵入から約2か月半、自社の監視では見つけられなかったことになります。詳しい手口は、捜査への影響などを理由に明かされませんでした。
利用者の手元のPCからもファイルが盗まれていた
会見では、被害がVPSの中だけで終わらなかったことも認められました。リモートデスクトップの「ドライブ共有」機能が悪用され、VPSに接続していた利用者の手元PCからファイルが盗まれたことを確認したといいます。範囲は調査中です。
ドライブ共有は、VPSの画面から手元のPCのファイルを開けるようにする便利な機能です。GMOは利用者の利便性のために、この機能を最初から有効にしていたと説明しました。つまり、VPSに入った攻撃者からは、接続中の手元PCのドライブまで見えていた可能性があります。
2024年の指摘は、経営トップまで届いていなかった
GMOのグループ会社であるGMOサイバーセキュリティ byイエラエは、2024年4月にこのサービスの課題を指摘していました。GMOインターネットは同年4〜5月に4回の緊急メンテナンスを行いましたが、対策は「深さと速さの両面で不足していた」と会見で認めました。なお、手元PCのドライブ共有の件は、当時の指摘には含まれていなかったと説明しています。
この指摘は、当時のGMOインターネットの責任者らには報告されていましたが、熊谷代表には上がっていませんでした。どんな脆弱性なら取締役会に上げるかという基準は当時もなく、会見の時点でもまだ定量的な基準はないと説明されています。
経営責任は「現時点の評価」として役員報酬を減額
GMOは会見と同じ日に、熊谷代表ら役員4人の月額報酬を、12月支給分から3か月間、20〜30%減らすと発表しました(熊谷代表30%、伊藤社長25%、山下副社長と児玉公宏氏が各20%)。これは現時点の評価による措置で、経緯を検証したうえで改めて経営責任を検討するとしています。熊谷代表は辞任を否定し、自身のSNS発信についても謝罪しました。
会見でまだ答えが出ていないこと
- 不正取引の件数と被害総額(証券会社の記録や申請をもとに確定させる方針)
- 侵入経路の確定(熊谷代表は「まだ正確にはフォレンジックできていない」と説明)
- 手元PCから盗まれたファイルの範囲
- サービスを再開するかどうか、第三者による検証を行うかどうか
- FXの損失以外の二次被害を補償するかどうか(会見では「まだ議論していない」)
6. 損をしたのは主に個人投資家で、GMOは不正取引の損失を全額補償する
お金の損害を直接受けたのは、FX会社ではなく、口座を乗っ取られて勝手に取引された個人投資家です。FX会社はお金を盗まれたのではなく、不正にログインされた「取引の場所」という立場になります。
GMOは自社のシステムに問題があったことを認め、複数の補償を発表しています。11月2日の会見では、熊谷代表がFXの不正取引で損失を受けた利用者には全額補償すると明言しました。
| 補償・支援 | 対象 | 内容 |
|---|---|---|
| 見舞金 | サービスを利用中の全員 | 被害の有無にかかわらず一律5,000円。10月30日から個別連絡を開始 |
| 不正取引の損失補償 | 不正アクセスが原因とGMOが認めた取引 | 取引の差損や手数料などの実際の損失。FX会社から返金があればその分を差し引く。申請方法は11月6日までに案内 |
| 特別見舞金 | 情報が公開されたとGMOが確認した人 | 情報の種類に応じて1万円・1.5万円・2.5万円。1公開あたり上限300万円 |
| 新しいPCの提供 | ランサムウェアの被害を受けた人 | 被害に遭ったPCと同等の性能の新しいPC |
| 代替サービス | Windows環境を続けて使いたい契約者 | 別のクラウド基盤で運用する代替サービスを、乗り換え後6か月無料 |
見舞金と損失補償は別々の支払いです。11月6日は補償の申請方法などが案内される予定日で、申請の締め切りではありません。市場の値動きによる損失や、得られたはずの利益は補償の対象外とされています。
| 立場 | 受けた影響 |
|---|---|
| 個人投資家 | 口座で勝手に注文され、残高が減った(一番の被害者)。手元PCのファイルが盗まれた人もいる |
| 証券会社・FX会社 | 不正ログインの舞台になった。取引の制限や取り消し、返金への対応は各社の判断 |
| GMOインターネット | 情報が盗まれた入口。補償の費用、信用の低下、役員報酬の減額、親会社の株価下落 |
GMOは補償の総額をまだ算定できていないとしています。GMOを名乗る偽メールや、「被害金を取り戻す」とうたう連絡にも注意し、公式サイトの情報と照らし合わせてから手続きしてください。
7. 価格ではなく「FX専用の手軽さ」で利用者が集中していた
FX会社がGMOを選んだのではなく、個人投資家がそれぞれ「簡単に始められて、大手だから安心」と考えてお名前.comを選んでいたのが実態です。料金が他社より特別に安かったわけではありません(次の章で比較します)。
- FX専用に作られていた:2019年にFX向けに作り直され、それまでの利用は延べ15万件を超えていました
- 初心者でも始めやすい:各FX会社のMT4のインストーラーがVPS内に用意され、すぐに自動売買を始められました
- 知名度:比較サイトでも、FX自動売買用VPSの定番として紹介されていました
多くの人が同じサービスに集まった結果、1か所の弱点が、つながっていた70社超の口座に一斉に影響する構図になっていました。手元PCとつながるドライブ共有が最初からオンだったように、手軽さを優先した設定は、破られたときの被害も大きくします。
8. エックスサーバーやさくらのVPSでもFXソフトは動かせ、現時点で同様の被害は報告されていない
Windowsが使えるVPSなら、どの会社でもMT4は動く
MT4はWindowsのソフトなので、Windowsが使えるVPSであれば、エックスサーバーやさくらインターネットでもFXの自動売買はできます。比較サイトでも、シン・VPS(エックスサーバー運営)、Xserver VPS、さくらのVPSなどが、お名前.comと並んでFX用VPSの候補に挙げられています。
| サービス | 運営 | 月額の目安(Windows・最低料金) |
|---|---|---|
| お名前.com デスクトップクラウド | GMOインターネット | 2,671円〜(現在は停止中) |
| さくらのVPS | さくらインターネット | 2,530円〜 |
| シン・VPS | エックスサーバー | 2,970円〜 |
| Xserver VPS | エックスサーバー | 3,110円〜 |
このように、お名前.comの料金は他社と同じくらいの水準でした。利用者が集まった理由は価格ではなく、FX専用の手軽さだったことがわかります。
他社のサーバーを使うときの注意点
- エックスサーバーやさくらの「レンタルサーバー」はホームページ用のため、MT4は動かせません。FX自動売買に使うのは、Windows Server対応の「VPS」です
- FX自動売買だけが目的なら、契約するのはWindows VPSの1つだけで、レンタルサーバーは必要ありません(ホームページも運営する場合は、それぞれを別に契約します)
- Windowsのライセンス料が上乗せされるため、Linux版のVPSより割高になるのが一般的です
- 汎用のVPSでは、MT4の導入やWindowsの更新、リモートデスクトップの設定など、セキュリティ管理の多くを自分で担います
- どの会社のVPSでも、リモートデスクトップの「ドライブ共有」は手元PC側の設定でオンになります。ファイルを受け渡すとき以外はオフにしておきましょう
エックスサーバー・さくらのVPSでは、FX口座の被害は報告されていない
2026年11月3日時点で、エックスサーバーやさくらインターネットのVPSで、FX口座が乗っ取られたという報告や発表は見当たりません。利用者がFX目的で1か所に集中していない分、今回のように投資家がまとめて狙われる状態にはなりにくいといえます。
ただし、同じ時期に両社で別の動きがあったため、混同しないよう注意が必要です。
混同しやすい他社の動き(今回の事件とは別件)
| 会社 | 時期 | 内容 |
|---|---|---|
| エックスサーバー | 2026年10月21日 | PHPの重大な脆弱性の公表に備え、予防措置として公式サイトや管理画面を一時停止。不正アクセスが原因ではないと説明し、22日以降に修正を順次完了 |
| さくらインターネット | 2026年8月 | 「さくらのレンタルサーバ」の一部に不正アクセス(最終的に951アカウント)。契約情報を管理するシステムへの不正アクセスの可能性もあり、最大約136万アカウントに影響の恐れ。FXやVPSとは無関係 |
9. 二段階認証をしていても、今回の手口は防げなかった可能性が高い
利用者が二段階認証を設定していたかどうかは公表されていませんが、GMOや一部のFX会社が事後に設定を呼びかけていることから、設定していない人が多かったと考えられます。MT4は長年、口座番号とパスワードだけで使われてきました。
ただし、今回は二段階認証を設定していても防げなかった可能性があります。二段階認証は新しくログインするときに働く仕組みですが、攻撃者が入り込んだのは、すでにログイン済みのMT4が動き続けているVPSの中でした。GMOも、パスワードを変えた後でも既存の接続がしばらく残り、第三者が取引を続けられる場合があると注意しています。
FX会社側の対策は強まっています。外為ファイネストは11月2日からMT4のワンタイムパスワード設定を必須にし、FXTF(ゴールデンウェイ・ジャパン)は海外からのログインを遮断したと報じられています。お使いのFX会社のお知らせも確認してください。
利用者がいますぐやること
- 取引口座とMT4のパスワードを、FX取引に使っていない別の端末(スマホや別のPC)から変更する
- FX会社のマイページなどで、ログイン中の全セッションを切断する(方法がわからなければFX会社の窓口に依頼)
- 取引履歴と残高を確認し、身に覚えのない取引がないか調べる
- VPSに接続していた手元のPCを、ウイルス対策ソフトでフルスキャンする
- 手元のPCに保存していたID・パスワード(メモ帳やファイルに書いていたもの)を、使っているサービスごとに変更する
- 使える場合は二段階認証を設定する
- 攻撃者が情報を公開したサイトにはアクセスせず、リンクも拡散しない
10. 攻撃者は約80億円を要求して情報を公開、GMOは拒否して懸賞金で対抗している
GMOは、攻撃者とみられる者から5,000万ドル(約80億円)を要求されたが、支払わないと明言しています。要求に応じなければ、口座への不正注文の継続、利用者の情報の公開、ランサムウェア攻撃などを行うと脅されていました。お金を払っても盗まれた情報が消される保証はなく、犯罪への資金提供になるというのが拒否の理由です。
攻撃者とみられる者は10月27日、利用者1人分とする情報をネット上に公開しました。そのサイトのドメインは翌28日に停止されています。GMOは、公開先のサイトを見に行くとアクセスした人の情報が取られるとして、サイトへのアクセスや情報の拡散をしないよう呼びかけています。
GMOは犯人の特定に向け、総額100万米ドル(約1億5,000万円)を上限とする懸賞金を設けました。会見の時点で約700件の情報提供があったと報じられていますが、犯人はまだ特定されていません。警視庁は不正アクセス禁止法違反の疑いなどで捜査しています。11月1日には共同通信が北朝鮮系ハッカー集団の関与の可能性を報じましたが、GMOは捜査中を理由に国名などには触れていません。
国も動いています。GMOは10月24日、2026年10月1日に始まった「能動的サイバー防御」の適用を政府に要請しましたが、会見時点で適用対象には指定されていないと報じられています。一方で、総務省は公開サイトへの接続遮断を通信事業者に要請し、政府は関係閣僚会議を開いて緊急対策のとりまとめを指示しました。
なお、攻撃を受けた現在の仕組みはそのまま再開せず、希望者には別のクラウド基盤で動く代替サービスを6か月間無料で提供するとしています。
11. 口座の乗っ取りは海外でも繰り返し起きている
盗んだID・パスワードで他人の口座に入り込み、勝手に売買させる手口は、アメリカなどで以前から繰り返し起きています。多くは、先に買っておいた株を乗っ取った口座で高値で買わせ、自分だけが利益を得る手口です。
- 2014〜2017年:アメリカで50以上の口座が乗っ取られ、被害は200万ドル超(米司法省)
- 2014〜2021年:アメリカとカナダの少なくとも10社の証券会社で口座を乗っ取り、380を超える銘柄の売買に使った疑いで、2025年にSECが提訴
- 2025年3〜5月:日本でも乗っ取られた証券口座での不正取引が約6,000件、5,000億円超にのぼった(金融庁のまとめ、海外報道による)
一方で、今回のようにVPSの会社そのものが破られ、数万台規模で一度に情報が盗まれた例は珍しいといえます(私が調べた範囲では、海外でも同じ規模の事例は見つかりませんでした)。
12. 被害を小さくするには「破られる前提」で備える
今回の原因はGMO側のシステムにありますが、どんな大手のサービスでも破られる可能性がある前提で、被害を小さくする備えをしておくことが大切です。これはFXに限らず、クラウドに業務データを預ける中小企業にもそのまま当てはまります。
今日からできる対策チェックリスト
- 大事なサービスには二段階認証を設定する
- パスワードはサービスごとに変え、使い回さない
- 自動売買用の口座や業務用の決済口座には、必要以上のお金を入れておかない
- 取引履歴や利用明細を定期的に確認する
- 1つのクラウドサービスに、重要な情報をすべて集中させない
- リモートデスクトップやリモート接続ソフトの「ドライブ共有」「クリップボード共有」は、必要なときだけオンにする
- パスワードをPC内のメモ帳やファイルに書いて保存しない(パスワード管理ツールを使う)
- 出どころの怪しいソフト(海賊版のEAなど)を入れない
- 利用中のサーバー会社から不正アクセスの通知メールが届いていないか確認する
会社として備えるなら、もう一つ大切なことがあります。今回、専門家の指摘は現場まで届いていたのに、直すかどうかを最終的に決める人と基準がなかったことが対策の遅れにつながりました。社員の少ない中小企業でも、「サーバー会社やホームページ制作会社からセキュリティの指摘を受けたら、誰が、いつまでに判断するか」を決めておくだけで、同じ失敗は防ぎやすくなります。
よくある質問
Q. お名前.comのドメインやレンタルサーバーも被害を受けたのですか?
A. 今回公表されている対象は「お名前.com デスクトップクラウド」(全プラン)だけです。GMOインターネットグループは10月28日の開示で、このサービス以外に本件による不正アクセスや情報漏えいの影響は確認されていないとしています。
Q. 自分の手元のPCも被害を受けているのですか?
A. 会見では、リモートデスクトップのドライブ共有を通じて、接続していた利用者の手元PCからファイルが盗まれたことを確認したと説明されました。範囲は調査中です。一方で、GMOが預かって解析したPCでは、10月28日時点でマルウェア感染の痕跡は見つかっていません。利用していた方は、PCのフルスキャンと、PC内に保存していたパスワードの変更をしておくと安心です。
Q. 補償の申請はいつ、どうすればいいのですか?
A. 不正取引の損失補償の申請方法、必要書類、受付期間、支払い時期は、11月6日までに公式サイトと登録メールアドレスへ案内される予定です。11月6日は申請の締め切りではありません。取引履歴や損失額がわかる記録を残しておきましょう。
Q. エックスサーバーやさくらインターネットのVPSでも被害は出ていますか?
A. 2026年11月3日時点で、両社のVPSでFX口座が乗っ取られたという報告や発表は見当たりません。エックスサーバーが10月21日に管理画面を一時停止したのはPHPの脆弱性に備えた予防措置で、さくらインターネットの不正アクセスは2026年8月のレンタルサーバーの件です。いずれも今回の事件とは別件です。
Q. GMOはFX会社なのですか?
A. 違います。サービスを提供していたGMOインターネットは、サーバーやドメインを扱うインフラ会社です。FX取引を扱うには国への登録が必要で、グループ内ではGMOクリック証券などの金融系の会社が担っています。GMOクリック証券などは、本件は自社の取引サービスで起きたものではないと説明しています。
Q. 被害を受けたFX会社はどこですか?
A. GMOは「国内外の70を超える証券会社・FX会社」としていますが、社名は公表していません。10月27日に金融相が明らかにした顧客被害の報告は5社で、報道によるとFXTF(ゴールデンウェイ・ジャパン)、OANDA証券、アヴァトレード・ジャパン、外為ファイネスト、デューカスコピー・ジャパンです。各社は、対象口座の取引制限やパスワードの強制変更などを行っています。
Q. 投資家にも落ち度があったのでは?
A. GMO自身がシステムの問題を認めており、ドライブ共有もGMOが最初から有効にしていた設定です。利用者が大手サービスの内部の安全性を事前に見抜くのは困難です。ただ、二段階認証やパスワードの使い回し禁止、口座に入れる金額を絞るといった備えで、被害を小さくできた余地はありました。
Q. MT4(MetaTrader)自体に欠陥があったのですか?
A. MetaTrader自体に欠陥があったという発表はありません。破られたのはGMOのVPSと管理サーバーの仕組みで、MT4の中に保存されていたログイン情報が盗まれたという構図です。
Q. AIや北朝鮮が関わっているのですか?
A. 熊谷代表は会見でAIを使った攻撃の脅威を長く語りましたが、今回の攻撃にAIが使われた証拠はないと答えています。北朝鮮系ハッカー集団の関与の可能性は共同通信が報じていますが、GMOは捜査中を理由に国名には触れていません。どちらも現時点では確定した事実ではありません。
まとめ
まとめ
- GMOインターネットが貸していたFX用のVPSに侵入され、FX口座のID・パスワードが盗まれた
- 攻撃者は8月5日に入り込み、管理サーバーを経由して広げた。GMOは約2か月半気づけなかった
- 攻撃者は国内外70社超の口座で勝手に注文を出し、手元PCのファイルも盗んだ
- GMOは不正取引の損失の全額補償、一律5,000円の見舞金、特別見舞金などを決め、申請方法は11月6日までに案内される
- 2024年の指摘を生かせなかったことを認め、役員報酬を減額。被害総額や侵入経路の確定はこれから
- どんな大手でも破られる前提で、被害を小さくする備えと、指摘を受けたときに判断する仕組みをつくっておくことが大切
FXをしていない人にとっても、今回の事件は「便利なクラウドサービスに大事な情報を預けるリスク」を考えるきっかけになります。お使いのサービスの二段階認証やパスワード、リモート接続の共有設定を、この機会に一度見直してみてください。
村上ドットプロでは、AI導入支援に加えて、サイバーセキュリティに関する無料相談も受け付けています。社員のスマホ利用ルールづくりや、従業員向けの注意喚起についてもお気軽にご相談ください。
-

広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
広島の中小企業向け AI導入支援 AIを、社員まかせから会社の戦力へ。 村上ドットプロは、広島市中区を拠点とするAIコンサルタントです。「何から始めればいいか分からない」を御社の実際の業務から解きほぐ ...
続きを見る
参考リンク
- GMOインターネットグループ:重要なお知らせ(不正アクセスに関する公式発表の一覧)
- お名前.com:第三者による不正アクセスに関するお詫びとお知らせ(第1報・2026年10月21日)
- GMOインターネット:「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報)
- GMOインターネット:「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報)
- GMOインターネット:お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)
- GMOインターネットグループ:「お名前.com デスクトップクラウド」ご利用のお客様へ改めてのお願い(第5報)
- GMOインターネット:不正アクセスに関する現在の対応について(第12報・特別お見舞金と懸賞金)
- GMOインターネット:不正アクセスに関する現在の対応について(第14報・預かった端末の解析)
- GMOインターネットグループ:お客様へのご案内(2026年10月30日)
- GMOインターネットグループ:連結子会社GMOインターネット株式会社における不正アクセスへの対応方針に関するお知らせ(2026年10月28日)
- GMOインターネットグループ:役員報酬の減額に関するお知らせ(2026年11月2日)
- 熊谷正寿ブログ:今こそ官民連携で日本を守ろう(2026年10月25日)
- GMOインターネットグループ:GMOサイバー犯罪撲滅・懸賞金
- ITmedia ビジネスオンライン:GMO熊谷代表、不正アクセスで謝罪【会見の要点まとめ】(2026年11月2日)
- ITmedia NEWS:GMO熊谷代表、会見で改めて謝罪(2026年11月2日)
- 日本経済新聞:GMO熊谷社長、子会社の指摘「生かせず」 不正アクセス問題で謝罪(2026年11月2日)
- 読売新聞オンライン(Yahoo!ニュース):GMO攻撃者、顧客のサーバー環境に8月5日侵入(2026年11月3日)
- 産経新聞(Yahoo!ニュース):GMO被害男性、口座残高は47円 45秒で50万円損失(2026年11月2日)
- 共同通信(Yahoo!ニュース):GMO攻撃、北朝鮮ハッカーか(2026年11月1日)
- ITmedia NEWS:GMO、不正取引の被害額を補償へ 見舞金5000円も(2026年10月24日)
- 朝日新聞:2秒で失った400万円 GMO系サービスで「意図しないFX取引」(2026年10月23日)
- 熊本日日新聞(共同通信配信):GMO株、一時11%超下落 不正アクセス問題で売り(2026年10月26日)
- 時事通信:片山金融相、FX業者5社に被害 GMO不正アクセス関連で(2026年10月27日)
- nippon.com(Jiji Press):5 Forex Firms Report Customer Damage after GMO Server Breach(2026年10月27日)
- 外為ファイネスト:不正アクセスに関するお知らせ(第3報・2026年10月27日)
- piyolog:お名前.com デスクトップクラウドへの不正アクセスについてまとめてみた
- お名前.com:FX専用VPS「お名前.com デスクトップクラウド」料金改定のお知らせ(2020年)
- CREX:FXの自動売買におすすめのVPS比較
- エックスサーバー:予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ(2026年10月22日)
- INTERNET Watch:「さくらのレンタルサーバ」で不正アクセス、583アカウントへの不正ログインを確認(2026年8月17日)
- @IT:さくらインターネット、3年続いた不正アクセス(第三報の解説・2026年9月11日)
- U.S. Department of Justice:Day Trader Indicted in Computer Hacking and Securities Fraud Scheme Targeting Online Brokerage Accounts
- U.S. SEC:Litigation Release No. 26410(口座乗っ取りによる株価操作事件・2025年)
- Finance Magnates:OANDA Japan Holds Withdrawals After Hack at Server Host Used by FX Traders
- Finance Magnates:Hackers Publish Alleged GMO Customer Data as Broker FXTF Shuts Out Overseas Logins
※本記事の内容は2026年11月3日時点の公式発表・報道にもとづいており、今後の調査で変わる可能性があります。
※サーバー数26,739件は「影響の可能性がある」サーバー数で、実際に情報が盗まれた件数や不正操作された口座数ではありません。
※侵入の時期と経路(8月5日・8月17日・9月20日〜10月14日)は、11月2日の記者会見でのGMOの説明によるものです。GMOは侵入経路の詳細をまだ調査中としています。
※株価の下落率(一時11%超)は共同通信が報じた10月26日の取引時間中の値です。
※会見の所要時間(約3時間半)、懸賞金への情報提供件数(約700件)、能動的サイバー防御の指定状況は報道によるものです。
※VPSの月額料金は比較サイト(CREX)掲載のWindowsプランの最低料金で、税込・税抜の別や最新の料金は各社の公式サイトでご確認ください。
※「エックスサーバー・さくらのVPSで被害が報告されていない」は、2026年11月3日時点で私がWeb上で確認できた範囲での記述です。
※2025年の国内の不正取引件数・金額は、金融庁の集計を引用した海外報道(Finance Magnates)によるものです。
※利用者の損失額(600万円超・50万円など)は報道で紹介された利用者の声で、GMOが確認した金額ではありません。
※EAの売買ルールの分類は一般的な説明で、個別の商品を評価・推奨するものではありません。投資判断はご自身の責任で行ってください。