パスワードは長いほうが安全。頭では分かっていても、いざ長いランダム文字列を作ろうとすると手が止まります。
キーボードを適当に叩いた文字列には、無意識に同じ指の運びが混ざります。人にはランダムに見えても、機械にはパターンとして見えています。
無料のパスワード生成ツールは、検索すればいくつも出てきます。ただ、提供元が分からないサイトに、大事なパスワードの材料を預けるのは避けたいところです。
見るべき点は「誰が運営しているか」「生成がどこで行われるか」「何文字まで作れるか」の3つです。今回は、私が勧めているESET・トレンドマイクロ・マカフィーの3つを、この3点で並べます。
この記事でわかること
- パスワードは文字種より長さが効く理由と、いまの目安の文字数
- ESET・トレンドマイクロ・マカフィーの文字数と生成方法の違い
- 40文字まで作れるツールはどれか
- 生成が端末内で完結すると明記しているのはどこか
- 生成した直後にやるべき5つの手順
- 使ってはいけない生成方法と、その理由
先に結論
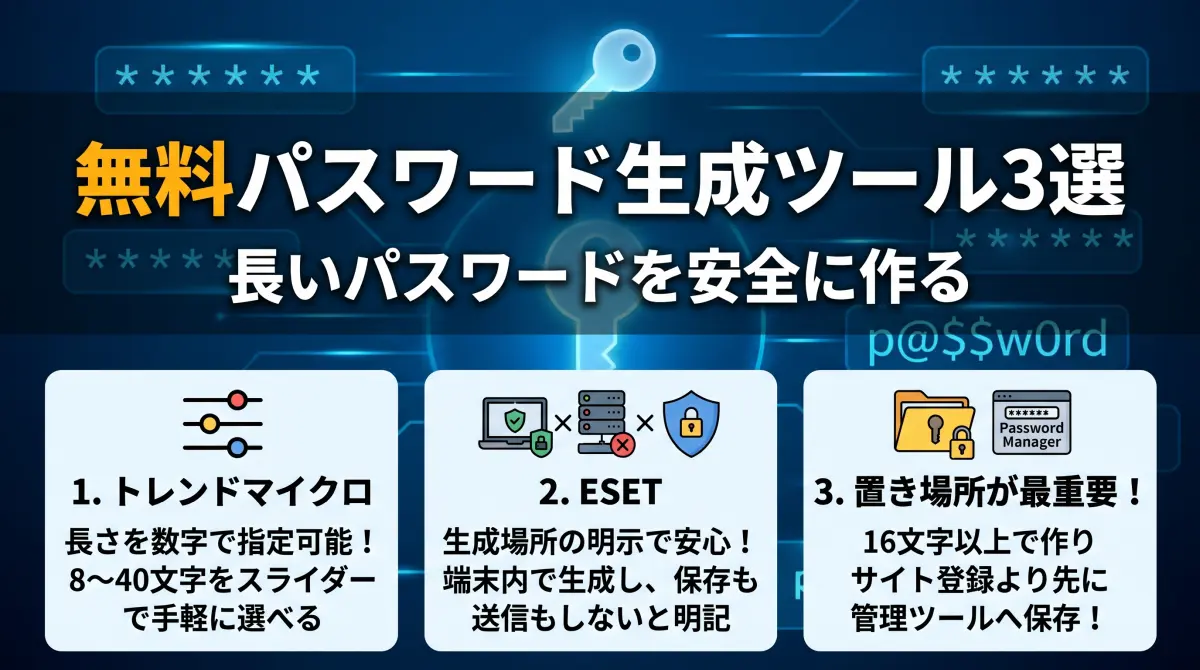
- 長さを数字で指定したいならトレンドマイクロ。8〜40文字をスライダーで選べる
- 生成場所の明示を重視するならESET。端末内で生成し、保存も送信もしないと明記
- ツール選びより置き場所が大事。16文字以上で作り、サイト登録より先に管理ツールへ保存する

目次
1. パスワードは文字種より長さ、いまの目安は15文字以上
「8文字以上で大文字と記号を混ぜる」という考え方は、すでに古くなっています。いまは文字数を増やすほうが効くとされています。
米国標準技術研究所(NIST)の「SP 800-63B」2025年版は、
単独で使うパスワードに最低15文字を求めています。多要素認証の一部として使う場合でも、最低8文字です。
同じ改訂で、大文字・小文字・数字・記号の混在を強制することは禁止されました。定期変更の要求も禁止され、変更は漏えいの証拠があるときに行う考え方に変わっています。
長さが効く理由は、組み合わせの数が文字数の分だけ掛け算で増えるからです。英大文字・英小文字・数字・記号の94種類から選ぶ前提で計算すると、次のようになります。
| 文字数 | 組み合わせの数 | 8文字との比較 |
|---|---|---|
| 8文字 | 約6.1×10¹⁵通り | 1倍 |
| 12文字 | 約4.8×10²³通り | 約7,800万倍 |
| 15文字 | 約4.0×1029通り | 約6.5×10¹³倍 |
| 16文字 | 約3.7×1031通り | 約6.1×10¹⁵倍 |
| 20文字 | 約2.9×1039通り | 約4.8×10²³倍 |
1文字増やすごとに候補は94倍になります。文字数を4つ増やすだけで、総当たりに必要な試行回数は桁違いに増えます。
補足:複雑さの強制が外れた理由
記号や数字の混入を強制すると、人は「Password1!」のような覚えやすい形に逃げます。その結果、推測されやすい文字列が増えるため、NISTは複雑さの強制をやめました。
ただし、サービス側が「記号を含めてください」と求める場合は従う必要があります。生成ツールの文字種オプションは、その要求に合わせるために使います。
国内でも、パスワード管理の甘さを突いた不正アクセスが最多の手口です。警察庁・総務省・経済産業省が2026年3月に公表した資料では、2025年の不正アクセス認知件数は7,190件でした。
前年より約34%の増加です。他人のID・パスワードを使う手口の検挙399件のうち、
最も多いのは「パスワードの設定・管理の甘さにつけ込んで入手」の84件でした。
2. 長さならトレンドマイクロ、生成場所の明示ならESETで選ぶ
3つを並べると、得意な場面がはっきり分かれます。違いが出るのは「何文字まで作れるか」と「生成した文字列がどこを通るか」の2点です。
| サービス | 文字数 | 条件の指定 | 生成・保存の扱い | 向いている使い方 |
|---|---|---|---|---|
| ESET | 範囲の明示なし(12文字以上を推奨) | 大文字・小文字・数字・記号を組み合わせ | 端末内で生成。保存も第三者への送信もしないと明記 | 登録なしで1本さっと作りたい |
| トレンドマイクロ | 8〜40文字(初期値12) | 記号・大文字・数字を個別にON/OFF | ページ上で生成(保存の記載はなし) | 長さを数字で指定したい |
| マカフィー | 長さを指定(範囲の明示なし) | 数字・記号などを指定 | ページ上で生成し、強度を表示 | 操作を最小限にしたい |
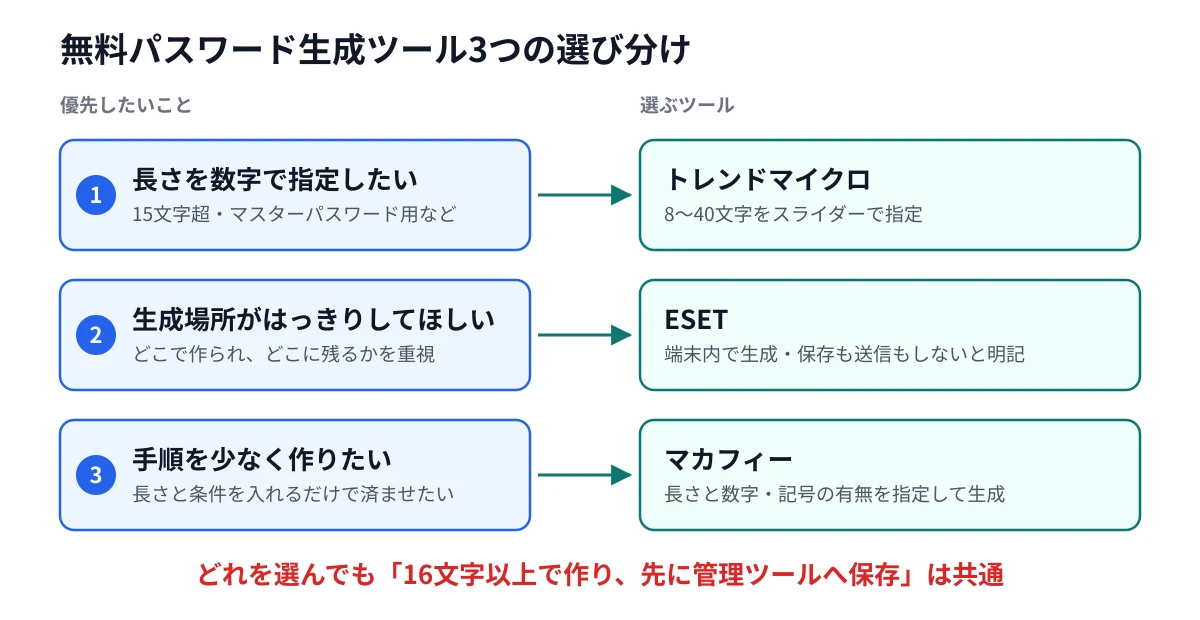
3つとも無料で、アカウント作成は求められません。選び方の流れを図にすると、次のとおりです。
重要な分岐点
15文字を超える長いものを指定して作りたいならトレンドマイクロ、生成場所の明示を最優先するならESETです。
どちらを選んでも、生成した文字列を複数のサイトで使い回さないことが前提になります。
3. ESETは端末内で生成し、保存も送信もしないと明記
ESETの特徴は、生成処理が端末内で完結すると明記している点です。生成したパスワードを保存せず、第三者にも送信しないとしています。
ページは、パスワードの作り方と守り方をまとめた解説に、生成機能が付いた構成です。登録もクレジットカード情報の入力も不要で、すぐに使えます。
ページ上では12文字以上を推奨し、英字・数字・記号を組み合わせた文字列が作られます。同じページに、使い回しを避ける、二要素認証を使う、管理ツールを使うといった対策も並んでいます。
補足:定期変更の勧めは「漏えい時の変更」と読み替える
ESETのページには、3〜6か月ごとの変更を勧める記載もあります。一方、NISTの2025年版は、サービス側が定期変更を強制することを禁止しました。
個人の運用としては、漏えいの知らせや不審なログインがあったときに、すぐ変える形で十分です。
4. トレンドマイクロは8〜40文字を指定でき、長いものに強い
トレンドマイクロは、3つの中で唯一、40文字まで作れることを明示しています。文字数はスライダーで8〜40文字から選び、初期値は12文字です。
記号・大文字・数字を含めるかどうかも、それぞれ個別に切り替えられます。サービス側に文字種の指定があるときも合わせやすい作りです。
管理ツールのマスターパスワードのように、長いほどよい場面で決め手になります。ただし、40文字は手で入力する長さではありません。管理ツールに保存し、貼り付けて使う前提です。
同じサイトに、パスワード管理サービス「ID プロテクション」への案内もあります。生成から保管までを一続きで考えられます。
5. マカフィーは長さと条件を指定するだけで迷わない
マカフィーは、長さと条件を入れるだけで生成できる、操作の少ないツールです。条件は、数字や記号を含めるかどうかなどを選びます。
ページ内のよくある質問では、使い方が簡単なことと、解読が難しい複雑なパスワードを作れることが説明されています。生成と同時に強度も表示されるので、条件を変えながら見比べられます。
補足:強度表示は目安として読む
強度メーターが示すのは、その文字列単体が推測されにくいかどうかです。使い回しの危険性までは教えてくれません。
表示が最上位でも、同じパスワードを複数のサイトで使えば意味はなくなります。強度は、条件を決める参考程度にとどめてください。
6. 生成したら、サイト登録より先に管理ツールへ保存する
生成した文字列が最も危ないのは、作った直後です。メモ帳に貼る、チャットで自分に送る、スクリーンショットを撮る。どれもよくやる行為ですが、漏えいの入口になります。
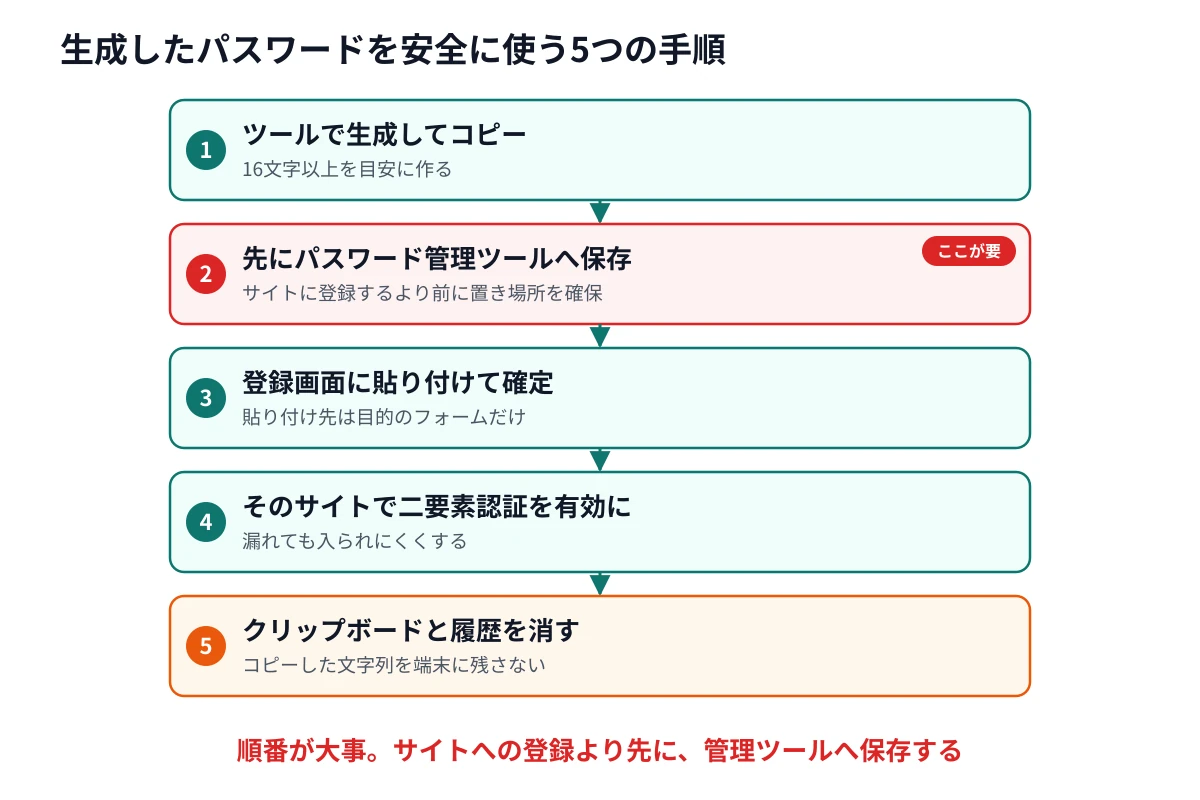
手順:生成から設定まで
- ツールでパスワードを生成し、コピーする
- 先にパスワード管理ツールへ保存する(サイトへの登録より先)
- 登録画面に貼り付けて確定する
- そのサイトで二要素認証を有効にする
- コピー履歴とクリップボードを空にする
順番が大事で、先に保存、後から登録です。登録してから保存すると、その間だけパスワードがどこにも記録されていない状態になります。この順番を守れば、生成直後の空白をなくせます。
注意:貼り付け先を間違えない
生成した文字列を、検索窓やチャット欄に貼ってしまう事故が起きます。クリップボード履歴や入力履歴に残る場合もあります。
貼り付けは目的のフォームだけに限定し、作業後は履歴を消してください。
7. 提供元不明のサイトやAIチャットでの生成は避ける
ツールそのものより、生成の仕方を間違えるほうが危険です。次のような方法は、生成した文字列が自分の知らない場所に残ります。
危険:使わないほうがいい生成方法
- 提供元が表示されていない生成サイト(広告目的のものが混ざります)
- 出所不明のブラウザ拡張機能(入力内容を読める権限を持つ場合があります)
- ネットカフェや共有端末での生成とコピー
- AIチャットにパスワードを作らせる使い方(会話ログに残ります)
- 自分で決めた変換規則の使い回し(例:サービス名+共通の数字)
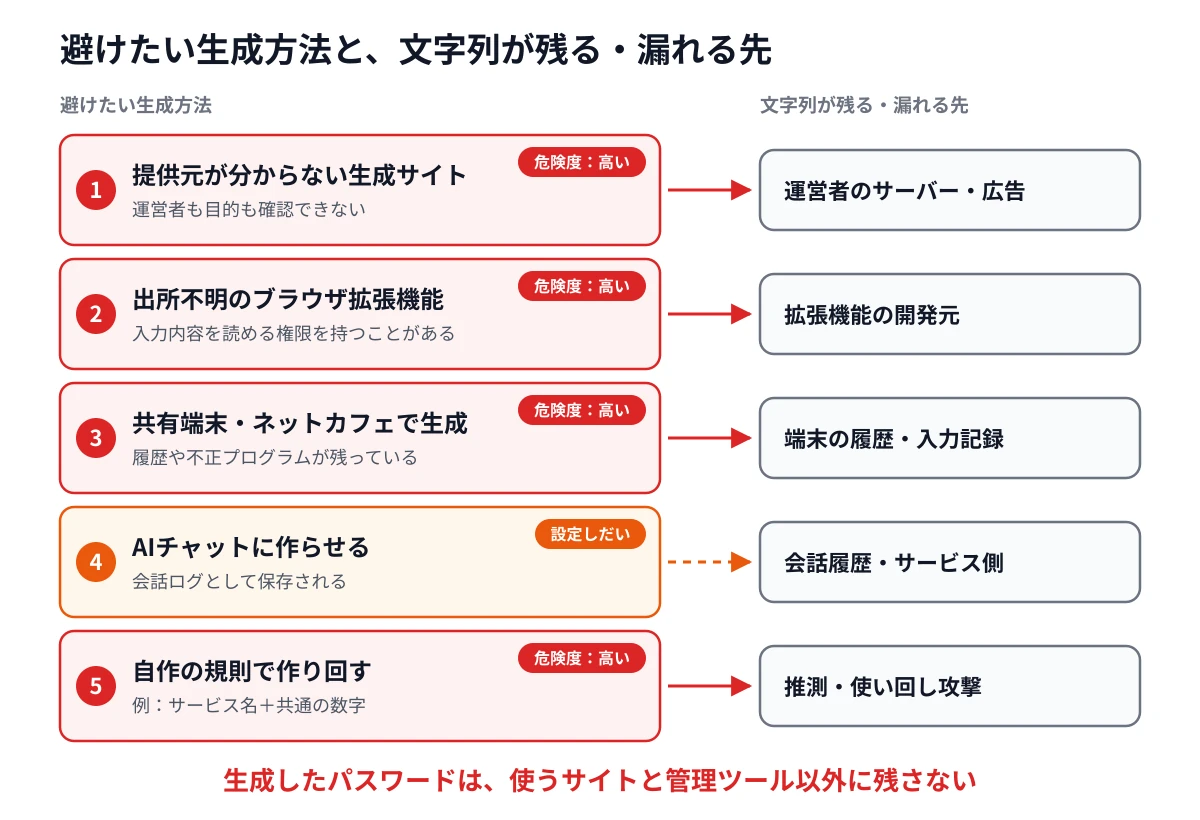
生成したパスワードは、使うサイトと管理ツール以外に存在しない状態が理想です。その点、セキュリティ企業が自社のドメインで公開しているツールは、運営者を特定できるぶん判断しやすくなります。
よくある質問
無料のツールにパスワードを入力しても大丈夫?
入力するのは「生成の条件」だけで、既存のパスワードを入れる必要はありません。今回の3つは、条件を選んで生成する方式です。既存のパスワードを打ち込ませるタイプのサイトは避けてください。
何文字にすればいい?
NISTのガイドラインでは、単独で使うなら15文字以上が求められています。サービス側が許すなら16〜20文字を目安にしてください。管理ツールのマスターパスワードのように重要なものは、できるだけ長くします。
生成したパスワードは覚えないといけない?
覚える必要はありません。覚えようとすると、推測されやすい文字列に戻ってしまいます。保存はパスワード管理ツールに任せ、手元には残さない運用が基本です。
スマホからでも使える?
3つともブラウザで開くツールなので、スマホからも使えます。スマホのクリップボードは他のアプリから読める場合があるため、貼り付け後は履歴を消しておくと安心です。
まとめ
- パスワードは文字種より長さ。15文字以上が現在の目安
- 長さを指定するならトレンドマイクロ(8〜40文字)
- 生成が端末内で完結すると明記しているのはESET
- 生成したら、サイト登録より先に管理ツールへ保存する
- 提供元が分からないツールと、文字列が残る使い方は避ける
やることは3つです。16文字以上で生成する、管理ツールに先に保存する、そのサイトで二要素認証を有効にする。この3つがそろえば、パスワードが原因の事故はかなり遠ざかります。
村上ドットプロでは、AI導入支援に加えて、サイバーセキュリティに関する無料相談も受け付けています。社員のスマホ利用ルールづくりや、従業員向けの注意喚起についてもお気軽にご相談ください。
-

広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
当サイトのURLを装った偽サイトが確認されています。Googleには対応してもらいました。まだBing検索には残っているので今すこしお気をつけ下さい。 広島の中小企業向け AI導入支援 AIを、社員ま ...
続きを見る
参考リンク
- ESET:パスワード生成ツール(無料・登録不要)
- トレンドマイクロ:パスワード生成(8〜40文字)
- マカフィー:パスワード ジェネレーター
- NIST:SP 800-63B Digital Identity Guidelines(2025年8月)
- 国家公安委員会・総務大臣・経済産業大臣:不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(2026年3月12日公表)
※組み合わせの数は、英大文字26・英小文字26・数字10・記号32の計94種類から重複を許して選ぶ前提で計算した概算です。実際の強度は、サービスの仕様や攻撃手法によって変わります。
※不正アクセスの件数は、都道府県警察から警察庁に報告された2025年1〜12月の認知・検挙件数です。手口別の件数は検挙事件の内訳で、発生した被害全体の割合を示すものではありません。
※各ツールの仕様は2026年11月時点の公開ページの記載に基づくもので、予告なく変更される場合があります。