エディオンの公式通販サイト「エディオンネットショップ」が不正アクセスを受け、2026年11月7日の夜から停止しています。
「最近エディオンで買い物をしたけれど、自分のカードは大丈夫?」
「いつも登録カードで買っているけれど、それでも対象?」と不安に感じている方も多いはずです。
報道では1万3,685人、556件といった数字が並び、何がどこまで漏れたのかがわかりにくくなっています。
さらに、侵入経路や被害の全容など、まだ公表されていない点も少なくありません。
今回は、エディオンが公表した第1報・第2報をもとに、確実にわかっていることを整理します。
自分が対象かどうかの見分け方や、顧客情報が丸ごと盗まれなかった理由の考察もまとめました。
わかっていない点は「第3報・第4報待ち」として章を分けています。続報が出しだい、内容を更新する予定です。
この記事でわかること
- エディオン通販で起きた不正アクセスと改ざんの全体像と時系列
- 住所・生年月日・カード情報など、漏えいの可能性がある項目と件数
- カード情報を保存しない仕組みなのに抜き取られた理由
- 顧客データベースが丸ごと盗まれなかった理由(私の考察)
- 「新規入力」とは誰のことか、自分が対象かどうかの見分け方と対処法
- まだわかっていないこと(第3報・第4報待ちの項目)
先に結論
- 11月4日19時過ぎ〜7日22時に、PCの決済画面でカード番号を手入力した人は、カード明細をすぐ確認する
- スマホでの決済や、店舗・アプリだけの利用は、カード抜き取りの対象外
- 侵入経路や被害の全容はまだ不明。第3報・第4報で対象が変わる可能性がある

目次
- 何が起きた?通販サイトに侵入され、決済画面が書き換えられた
- 11月4日に改ざんが始まり、7日夜にサイトが緊急停止した
- 住所・生年月日からカード情報、パスワードまで漏えいの可能性がある
- カード情報を保存しない仕組みでも、入力した瞬間に抜き取られた
- 顧客情報を丸ごと抜かなかったのは、DBに届かず、カード番号もなかったからと考えられる
- 対象は初めて買った人だけでなく、カード番号を手入力した人すべて
- アプリは原因ではなく、被害を広げないために止められた
- PCでカード番号を入力した人は、今すぐ明細を確認する
- 侵入経路や被害の全容は、第3報・第4報を待つ必要がある
- EC運営者への教訓:非保持化だけでは決済画面を守れない
- よくある質問
- まとめ
1. 何が起きた?通販サイトに侵入され、決済画面が書き換えられた
エディオンの通販サイトは、外部から侵入されたうえで、決済画面のプログラムを書き換えられていました。
エディオンの第1報によると、侵入されたのはECサイトのログファイルを保存するサーバー領域の一部です。
システムの脆弱性を突いた外部からの不正アクセスだったと説明されています。
その後の調査で、PC向けの決済情報入力処理に不正なプログラムが組み込まれていたことも判明しました。
利用者から見ると画面は普段どおりで、注文も普通にできるため、気づくのはほぼ不可能でした。
2. 11月4日に改ざんが始まり、7日夜にサイトが緊急停止した
不正プログラムは11月4日19時過ぎから動き始め、7日22時にサイトが止まるまで稼働していました。
発覚から公表、追加の判明までの流れは次のとおりです。
| 日時 | 出来事 |
|---|---|
| 11月4日 19時過ぎ | PC向け決済入力処理で、不正プログラムが稼働開始 |
| 11月5日 18時30分頃 | エディオンが不正アクセスを確認 |
| 11月6日 | 第1報を公表(ログ経由の個人情報漏えいの可能性) |
| 11月7日 22時 | 通販サイト・公式アプリ・スマートアプリを緊急停止 |
| 11月8日 21時10分 | 公式アプリの会員証・クーポン表示などを一部再開 |
| 11月9日 | 第2報を公表(決済画面の改ざん、カード情報など) |
| 11月10日 | 停止日時を訂正。報道各社が一斉に報道 |
| 11月11日時点 | 通販サイトの再開時期は未定。第3報は未公表 |
不正アクセスの確認後も、不正プログラムは約2日間動き続けていたことになります。
確認から停止までに時間がかかった理由は、まだ説明されていません。
3. 住所・生年月日からカード情報、パスワードまで漏えいの可能性がある
漏えいの可能性がある情報は、個人情報・カード情報・ギフトカード・ログイン情報の4種類に分かれます。
| 区分 | 規模 | 内容 |
|---|---|---|
| ログ内の個人情報(第1報) | 最大4,131名 | 氏名、メール、電話番号、生年月日、性別、住所、お客様番号 |
| ログ内の注文情報(第1報) | 最大9,554名 | 注文に関する情報(複数ログと組み合わせた場合) |
| 改ざんされたPC決済画面 | 最大556回分 | カード番号、有効期限、名義人、セキュリティコード |
| 注文時のエラーログ | 最大5件 | カード番号、有効期限、名義人、セキュリティコード |
| エディオンギフトカード | 5,360枚 | カード番号、PIN、利用履歴 |
| ログイン情報 | 最大1,141名分 | ログインID、パスワード |
報道で目にする「1万3,685人」は、第1報の4,131名と9,554名を足した数字です。
2つには重複があるため、実際の人数はこれより少なくなります。
「556」も人数ではありません。PCの決済画面でカード情報が新規入力された回数の上限で、556人の被害が確定したという意味ではないとされています。
4. カード情報を保存しない仕組みでも、入力した瞬間に抜き取られた
エディオンはカード情報をサーバーに残さない仕組みでしたが、入力画面そのものを書き換えられたため防げませんでした。
第1報の時点では、カード番号やパスワードは漏えい対象に含まれないと説明されていました。
ところが第2報で、この説明が覆りました。
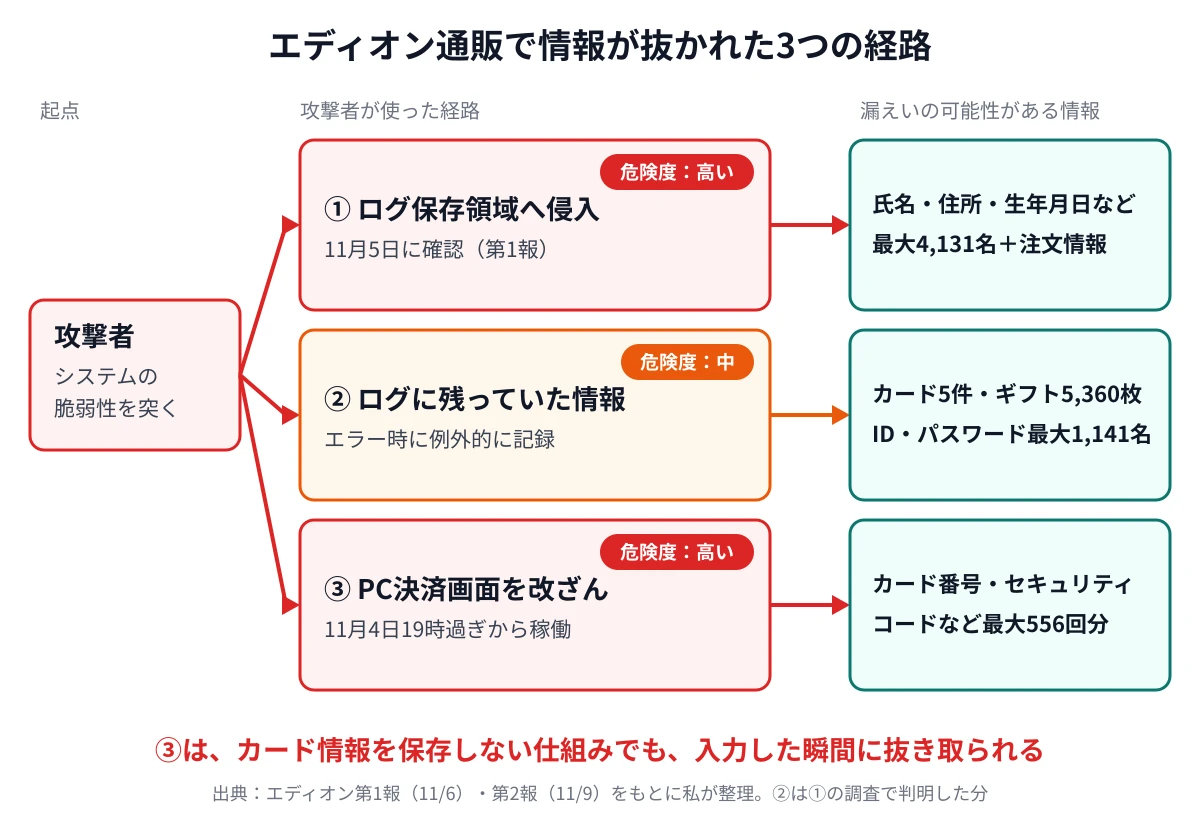
カード情報が漏れた経路は2つあります。1つ目は、決済画面に埋め込まれた不正プログラムが、利用者の入力内容をその場で抜き取る手口です。
サーバーに保存されたデータを盗むのではなく、入力した瞬間に横取りします。
2つ目は、注文画面でエラーが起きたときに、入力内容が例外的にシステムログへ記録されていた問題です。
本来保存しないはずのカード情報が、ログに残っていたことになります。
前者のように決済画面を改ざんして情報を盗む手口は、一般に「ウェブスキミング」と呼ばれます。
今回の事件でこの名称が公式に使われたわけではなく、私による分類です。
5. 顧客情報を丸ごと抜かなかったのは、DBに届かず、カード番号もなかったからと考えられる
サーバーに侵入できたのに顧客情報が丸ごと盗まれなかった理由を、エディオンは説明していません。以下は、公表内容と過去の同種事件からの私の推測です。
まず前提として、エディオンの説明は「顧客データベース本体への不正アクセスは確認されていない」というものです。
第1報の「カード番号は含まれない」が第2報で覆った経緯もあり、今後の調査で変わる可能性は残ります。
① 侵入できた範囲が、顧客DBまで届かなかった
侵入先はログファイルを置くサーバー領域で、決済画面を表示するWebサーバー側と考えられます。
大規模なECでは、顧客DBを別サーバーに分け、通信経路や認証情報も分離するのが一般的です。
その壁を越えられなかったなら、手の届く範囲のログと画面の改ざんで済ませた、という見方ができます。
② DBを抜いても、一番欲しいカード番号が入っていない
攻撃者が最も高く売れるのは、カード番号・有効期限・セキュリティコードのセットです。
エディオンはカード情報を保存しない仕組みなので、DBを丸ごと抜いても住所や氏名しか手に入りません。
カード情報を得るには「入力される瞬間」を狙うしかなく、決済画面の改ざんはまさにそのための手口です。
非保持化したサイトがスキミング型の攻撃を受けやすいのは、このためです。
③ 大量に抜くと目立つため、静かに長く稼ぎたかった
数万件以上のデータを一度に持ち出すと、通信量の急増などで検知されやすくなります。
一方、決済画面に仕掛けを置くだけなら、静かに情報を集め続けられます。
過去には、改ざんが数年間気づかれずにカード情報が抜かれ続けた事例も珍しくありません。
今回は稼働開始から約1日で不正アクセスが確認されており、比較的早く見つかったと言えます。
④ 発見が早く、DBに手を伸ばす前だった
侵入後に別のサーバーへ範囲を広げたり、データを持ち出したりする前に見つかった可能性もあります。
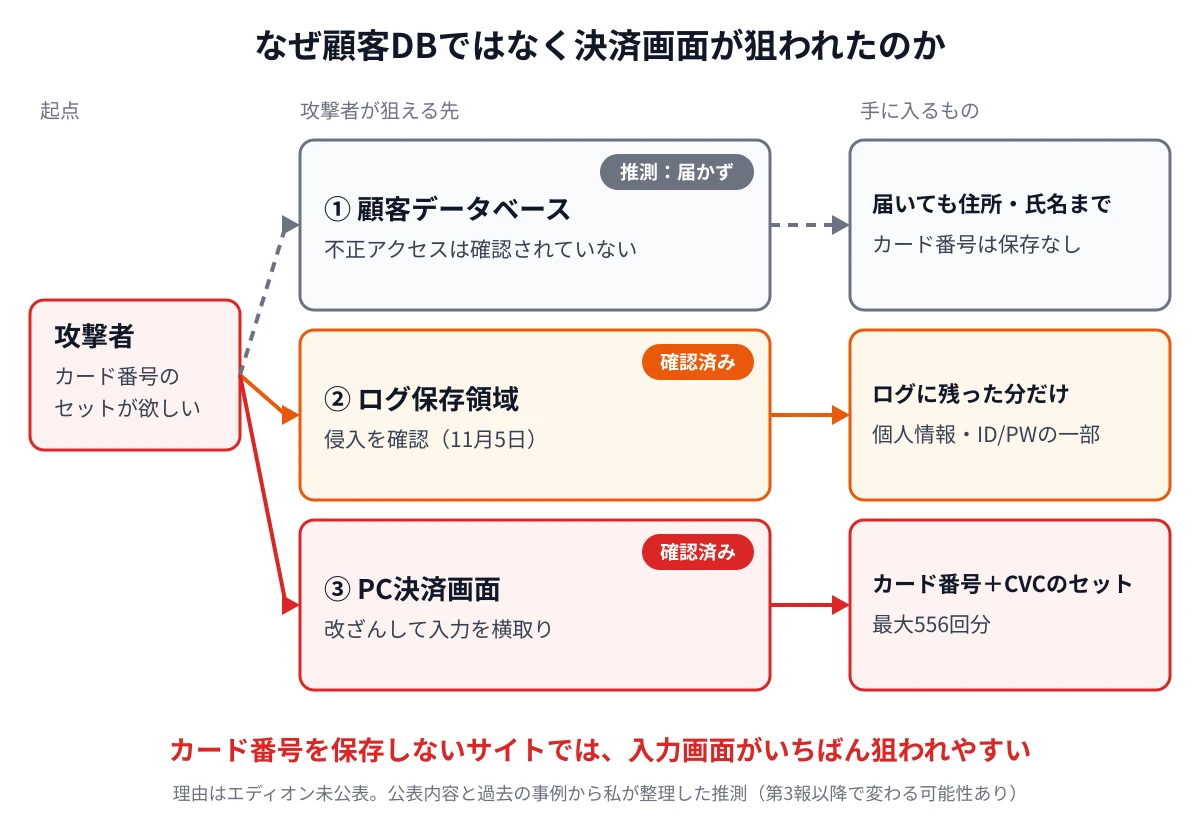
私は、①と②の組み合わせが最もありそうだと考えます。
「DBには手が届かず、届いたとしてもカード番号はない。だから決済画面を狙った」という構図です。
結果的に、DBの分離とカード情報の非保持化は、被害を数百件規模に抑える効果があったと言えます。
ただし、侵入経路や実際の被害範囲は第3報・第4報を待たないと確定しません。
6. 対象は初めて買った人だけでなく、カード番号を手入力した人すべて
「新規入力」とは、初回購入者に限らず、その時にカード番号を画面に打ち込んだ人すべてを指します。
多くの人は会員ログインして、登録済みのカードで買い物をしているはずです。
エディオンの発表は「新規にカード情報を入力した場合」が対象という書き方で、登録カードを選んだだけの人は対象外と読めます。
発表の文言から私が整理すると、次のような人が当てはまると考えられます。
- 初めてエディオン通販で買った人
- 会員登録せずに購入した人(ゲスト購入がある場合)
- 会員だが、カードを登録せずに毎回入力している人
- 新しいカードを追加した人、有効期限切れで登録し直した人
非保持化した通販では、登録カードの実データは決済代行会社側に保管されるのが一般的です。
画面に番号を打ち込まない限り、不正プログラムが拾える情報はないことになります。
エディオン規模の通販で、約3日間の手入力が最大556回というのは少なく感じます。
多くの人が登録カードかスマホで決済していたためだと、私は見ています(推測です)。
なお、エディオン通販のカード登録機能の仕様は公表されていません。
登録カード利用時にセキュリティコードの再入力を求めるかも不明です。
この点も第3報以降で明らかになるのを待つ必要があります。
7. アプリは原因ではなく、被害を広げないために止められた
「エディオン公式アプリ」「エディオンスマートアプリ」から情報が盗まれたという発表はありません。
エディオンは被害拡大を防ぐため、通販サイトと一緒に2つのアプリも緊急停止しました。
アプリ経由で情報が漏れたという説明ではありません。
私の推測ですが、アプリも通販サイトと同じ会員IDやシステム基盤を使っていると考えられます。
ID・パスワードの流出可能性が判明したため、アプリ側からの不正ログインも防ぐ目的でまとめて止めたのだと思われます。
公式アプリは、11月8日21時10分に会員証やクーポンの表示などが一部再開されています。
8. PCでカード番号を入力した人は、今すぐ明細を確認する
自分が対象かどうかは、PCでカード番号を入力したか、パスワードを使い回しているかで判断できます。
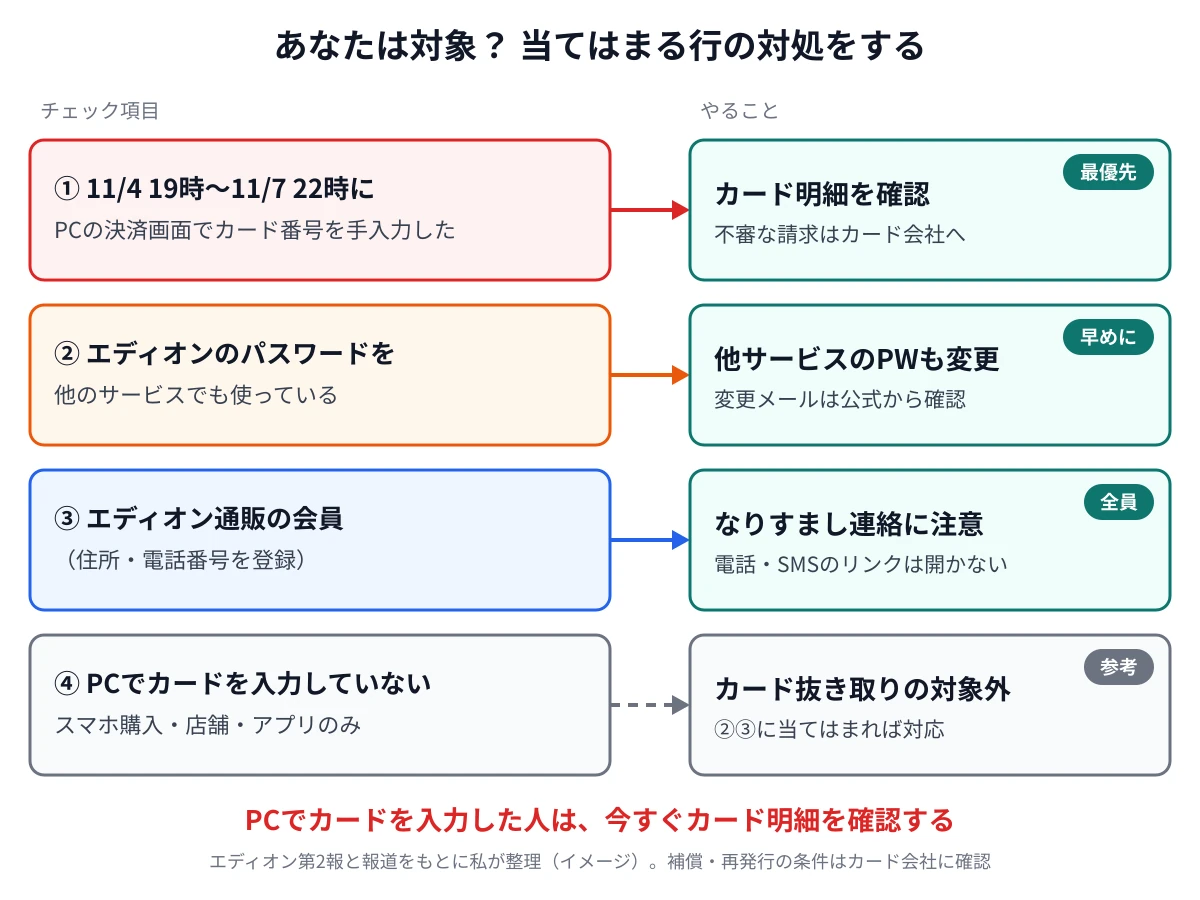
① PCでカード番号を入力した人:カード明細を確認する
11月4日19時過ぎ〜7日22時に、PCの決済画面でカード番号を手入力した人は対象の可能性があります。
カード会社の利用明細を確認し、身に覚えのない請求があればカード会社へ連絡してください。
エディオンは、提携する各カード会社に不正利用の監視強化を依頼しています。
カードの一律再発行や補償条件は、現時点で確認できません。再発行が必要かどうかも含めて、カード会社に相談するのが確実です。
② パスワードを使い回している人:他サービスも変更する
エディオン通販と同じパスワードを他のサービスでも使っている場合は、そちらも変更してください。
エディオンの通販サイトは新規ログイン時に2段階認証が必要なため、直ちに不正ログインされる状況ではないとされています。
対象者には、パスワード変更を依頼するメールが順次送られます。
変更メールのリンクは押さず、ブラウザで公式サイトを開いて変更してください。事故に便乗したなりすましメールが出回るおそれがあるためです。
③ 会員全員:エディオンやカード会社を名乗る連絡に注意する
住所や電話番号が漏れた可能性があるため、電話・SMS・郵便による詐欺にも注意が必要です。
「カードが不正利用されたので番号を確認したい」といった連絡には応じないでください。
カード裏面の電話番号に、自分からかけ直すのが安全です。
④ スマホだけで購入した人、店舗・アプリのみの人
スマホからの決済入力は、不正プログラムの対象外でした。
カード抜き取りの心配はありませんが、②③に当てはまる場合は同じ対処をしてください。
9. 侵入経路や被害の全容は、第3報・第4報を待つ必要がある
11月11日時点では、事件の核心にあたる部分の多くがまだ公表されていません。
第2報では「調査中」とされている項目も多く、第3報・第4報で対象範囲や対応が変わる可能性があります。
現時点でわかっていないことを整理しておきます。
まだわかっていないこと(第3報・第4報待ち)
- どのシステムの、どの脆弱性が突かれたのか
- サーバーは自社運用か、クラウドか、委託先の運用か
- ログ領域への侵入と、決済画面の改ざんは同じ経路か
- 顧客データベース本体は本当に無事なのか
- 不正アクセス確認後、停止までに約2日かかった理由
- カード登録機能の仕様と、登録カード利用者への影響の有無
- 556回分の実際の人数と、不正利用の発生状況
- ギフトカードの今後の扱い、カード再発行や補償の方針
- 通販サイトの再開時期と、再発防止策
サーバー形態について、エディオン規模のECサイトが共用レンタルサーバーで動いている可能性は低いと私は考えます。
ただし、これは確認できた情報ではありません。
大規模な情報漏えいでは、外部の調査会社によるフォレンジック調査に数週間から数か月かかるのが一般的です。
第3報・第4報の内容がわかりしだい、この記事も更新します。
10. EC運営者への教訓:非保持化だけでは決済画面を守れない
今回の事件は、ECサイトを運営する中小企業にとっても他人事ではありません。以下は私の分析です。
| 教訓 | 今回起きたこと | 中小ECで見直したい点 |
|---|---|---|
| 非保持化だけでは不十分 | 入力画面の改ざんでカード情報を抜かれた | ファイル改ざん検知、決済画面の定期確認 |
| ログに機密情報を残さない | エラー時にカード情報がログに記録された | 例外処理やデバッグログの出力内容 |
| DB分離と非保持化は効く | 顧客DBへの不正アクセスは確認されていない | Webサーバーと顧客DBの分離、権限の最小化 |
| 2段階認証は効く | ID・パスワード流出後も即時の悪用を防いだ | 会員ログインと管理画面への多要素認証 |
| 初報で断定しない | 「含まれない」とした説明が第2報で覆った | 「調査中」「現時点では」を明記した公表文 |
長崎県警は、ECサイト管理者向けの対策として次のような項目を挙げています。
- サーバーのOSやソフトウェアを最新の状態に保つ
- 管理画面へのアクセスを制限し、推測されにくいパスワードを設定する
- 多要素認証を使う
- WAF(Webアプリケーションファイアウォール)を導入する
大手でも防げなかった事例ですが、基本対策の積み重ねで被害を小さくすることはできます。
特に「改ざんにいかに早く気づくか」が、被害件数を左右します。
よくある質問
「556件」は556人のカード情報が漏れたということですか?
いいえ。PCの決済画面でカード情報が新規入力された回数の上限です。同じ人が複数回入力した場合も含むため、人数とは一致しません。
いつも登録カードで買っています。それでも対象ですか?
発表の書き方からすると、登録済みのカードを選んで決済しただけなら対象外と読めます。ただし、登録カード利用時の仕様は公表されていないため、対象期間にPCで買った人は念のため明細を確認してください。
スマホから買い物をした場合も対象ですか?
カード情報の抜き取りについては対象外です。不正プログラムはPC向けの決済入力処理にだけ組み込まれていました。
サーバーに侵入されたのに、顧客情報が丸ごと盗まれなかったのはなぜですか?
エディオンは理由を説明していません。私は、侵入範囲が顧客DBに届かなかったことと、DBにカード番号が保存されていなかったことが大きいと考えています。詳しくは5章をご覧ください。
エディオンギフトカードは不正に使われますか?
エディオンによると、番号とPINだけで使えるのは通販サイトに限られ、店舗ではカード本体の提示が必要です。通販サイトが停止中のため、漏れた情報だけで不正利用されることはないと説明しています。今後の扱いは検討中です。
生年月日も漏れたのですか?
はい、可能性があります。第1報では、ログに記録されていた最大4,131名分の情報に生年月日が含まれると公表されています。人によって記録されていた項目は異なります。
エディオンの本社は広島ですか、大阪ですか?
報道によって表記が分かれており、中国新聞は広島市中区、関西テレビは大阪市としています。エディオンは大阪と広島の二本社体制をとっています。
2022年のエディオンの不正アクセスとは関係がありますか?
別の事件です。2022年4月の件は、運営業務を委託していたグループ会社のサーバーで起き、エアコンなどの配送設置情報が対象でした。
まとめ
まとめ
- エディオン通販は侵入されたうえで、PC向け決済画面を書き換えられた
- 対象期間は11月4日19時過ぎ〜7日22時。カード情報は最大556回分
- 対象はカード番号を手入力した人。登録カードやスマホ決済は対象外と読める
- 顧客DBへの不正アクセスは確認されておらず、全会員の情報が盗まれたわけではない
- 侵入経路や被害の全容は不明。第3報・第4報で変わる可能性がある
今回の事件は、カード情報をサーバーに持たない仕組みでも、入力画面を改ざんされれば情報が抜かれることを示しました。
一方で、DBの分離や非保持化が被害の拡大を抑えた面もあります。
利用者としては、対象期間にPCでカード番号を入力したかを確認し、当てはまる人はすぐに明細を見てください。
わからない点は第3報・第4報を待ち、続報が出しだいこの記事も更新します。
村上ドットプロでは、AI導入支援に加えて、サイバーセキュリティに関する無料相談も受け付けています。社員のスマホ利用ルールづくりや、従業員向けの注意喚起についてもお気軽にご相談ください。
-

広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
当サイトのURLを装った偽サイトが確認されています。Googleには対応してもらいました。まだBing検索には残っているので今すこしお気をつけ下さい。 広島の中小企業向け AI導入支援 AIを、社員ま ...
続きを見る
参考リンク
- エディオン:当社ECサイトへの不正アクセスによる個人情報漏洩の可能性に関するお詫びとお知らせ(第1報・2026年11月6日)
- エディオン:当社ECサイトにおける新たに判明した事象と個人情報漏洩の可能性、およびサービス停止に関するお詫びとお知らせ(第2報・2026年11月9日)
- ITmedia NEWS:エディオン、クレカ番号+セキュリティコードも一部漏えいか
- ビジネス+IT:エディオン、「含まれない」としたカード情報とパスワードが一転 漏えいの可能性
- CNET Japan:エディオン通販、PC向け決済画面に不正プログラム カード情報流出の恐れ
- 関西テレビ:エディオンの通販サイトに「不正プログラム」組み込まれる
- 日本経済新聞:エディオン顧客情報1万3685人分漏洩か クレカ情報も、ECサイト停止
- 中国新聞:エディオン、クレジットカード情報など流出か
- 長崎県警察:サイバーセキュリティ通信 第8号(ECサイトの改ざん事案)
※件数・日時は2026年11月11日時点のエディオン公式発表(第1報・第2報)と報道にもとづきます。件数はいずれも「最大」「可能性」の値で、被害の確定を示すものではありません。
※「ウェブスキミング」という分類、顧客DBが盗まれなかった理由、「新規入力」の対象者の整理、アプリ停止の理由、サーバー形態に関する見解、EC運営者への教訓は、公表内容と過去の事例にもとづく私の推測・分析です。第3報・第4報で内容が変わる可能性があります。