2026年10月、GMOインターネットのFX用VPS「お名前.com デスクトップクラウド」が不正アクセスを受け、利用者のFX口座で勝手に取引される被害が出ました。この事件を追いかけていると、「VPSの中にセキュリティソフトを入れていれば防げたのでは?」という疑問がわいてきます。
正直に言うと、今回の事件でセキュリティソフトが役に立ったかどうかは、公表された情報が少なく、まだ分かりません。侵入経路も、仕込まれた不正なプログラムの中身も、2026年11月1日時点でGMOから公表されていないからです。
ただ、事件の詳細が分からなくても、VPSを借りる人が最低限やっておくべきことは、はっきりしています。FXの自動売買、ホームページ、自社用のAIなど、VPSを使う目的は人それぞれですが、守り方の基本は共通です。今回は、VPSを借りる前・借りた直後・運用中の3つの段階に分けて、最低限の対策を整理します。
この記事でわかること
- GMOの事件で、セキュリティソフトが役に立ったかが分からない理由
- VPSでサーバー会社が守る範囲と、自分で守る範囲(図解)
- 借りる前・借りた直後・運用中にやること(図解)
- セキュリティソフトの正しい位置づけと入れ方
- VPSに「盗まれて困るもの」を置かない工夫
- 時間がない人が最初にやるべき対策の優先順位(図解)
先に結論
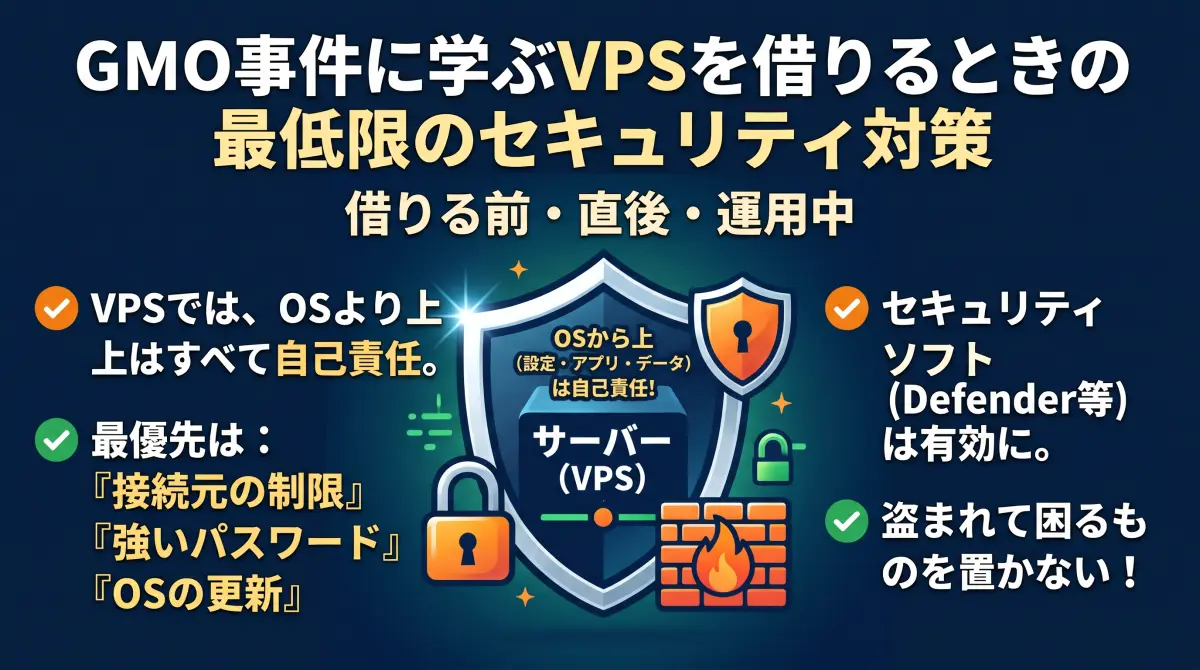
- VPSでは、OSから上(設定・アプリ・保存した情報・つながる口座)はすべて自分で守る必要がある
- 最優先は「接続元の制限」「強いパスワードと使い回し禁止」「OSの更新」。アプリを入れる前に済ませる
- セキュリティソフトは最後の守り。標準のDefenderは必ず有効にしつつ、VPSに盗まれて困るものを置かない工夫を重ねる

目次
1. GMOの事件では、セキュリティソフトで防げたかは分からない
今回の事件で、VPSの中のセキュリティソフトが被害を防いだという報告も、防げなかったという報告も、まだ出ていません。判断に必要な情報が公表されていないためです。2026年11月1日時点で分かっていることは、次のとおりです。
| 分かっていること | まだ分からないこと |
|---|---|
| GMOは、サービスのシステムに「セキュリティ上の問題」があったと認めている | どこから侵入されたのか(侵入経路) |
| 不正なプログラムの設置が確認されたのは「一部の顧客のサーバー環境」 | 不正なプログラムの中身と、仕込まれた場所 |
| GMO関連とみられる顧客被害を報告したFX会社は5社 | 被害を受けた人の数と、被害を免れた人の条件 |
| 利用者から預かったパソコンの解析では、マルウェアは見つかっていない | すべての利用者の端末が安全かどうか |
もし事業者側の管理の仕組みから侵入されていたのであれば、利用者のWindowsの中で動くセキュリティソフトからは、攻撃が見えなかった可能性があります。一方で、利用者のWindowsの中で動く攻撃プログラムだったなら、振る舞いを見張るタイプのソフトが反応できた可能性もあります。どちらなのかは、侵入経路が公表されるまで断定できません(ここは私の推測です)。
確かなのは、どれか1つの対策に頼るのではなく、いくつもの守りを重ねておくことが大切だという点です。1つが破られても、次の守りで被害を止められるからです。
2. VPSでは、OSから上はすべて自分で守る
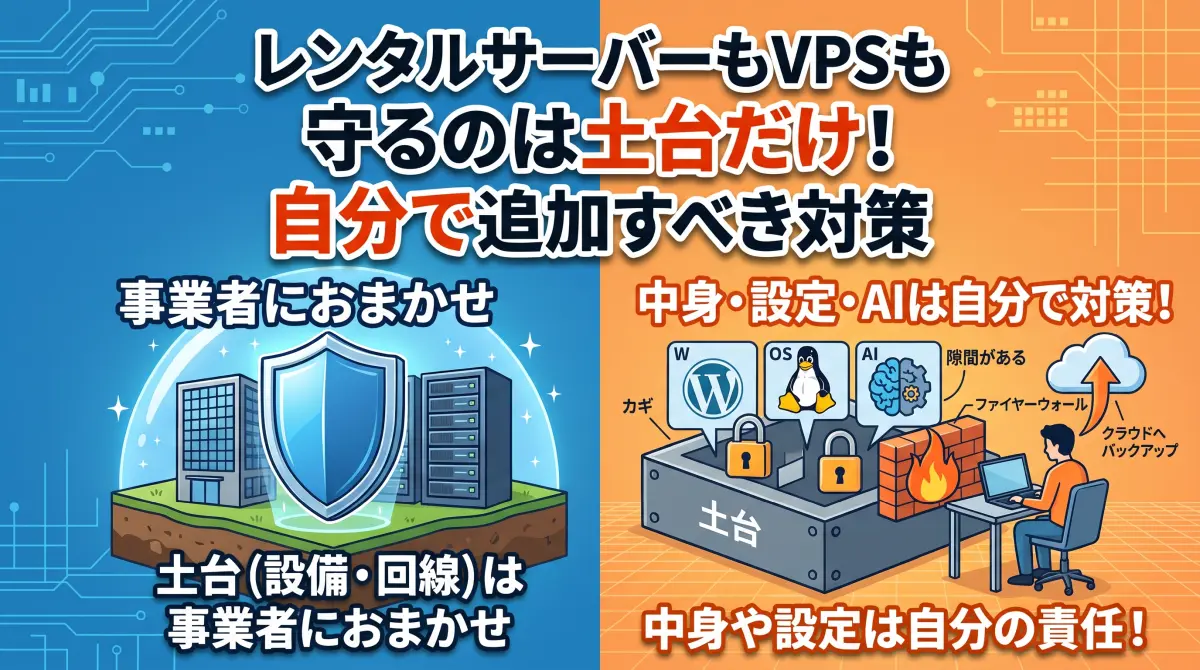
VPSのセキュリティは、サーバー会社と利用者で守る範囲が分かれており、OSから上はすべて利用者の担当です。サーバー会社が守ってくれるのは、データセンターの設備や仮想化の基盤といった土台の部分までです。
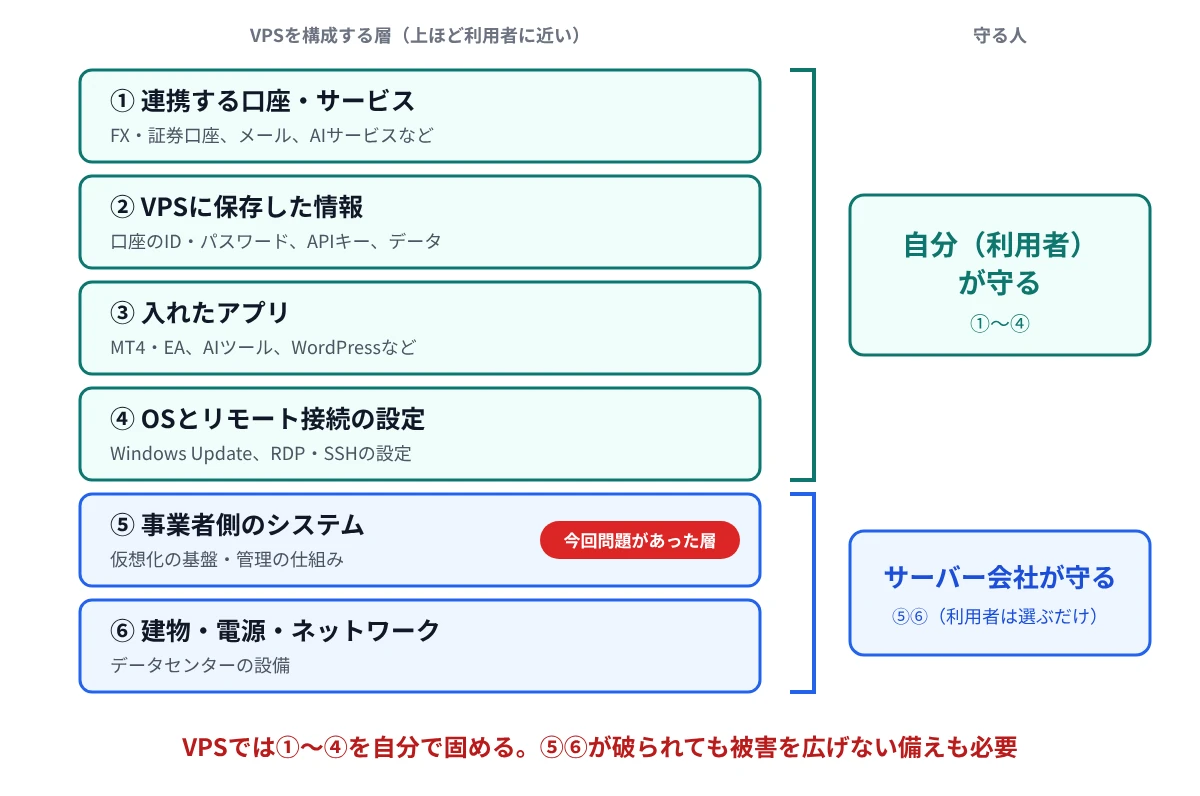
今回のGMOの事件は、サーバー会社が守るはずの層に問題があったケースです。利用者にはどうしようもない部分ですが、だからこそ「自分の層」を固め、事業者側が破られても被害が広がりにくい状態にしておくことが大切になります。たとえば、VPSに保存した情報が少なければ、盗まれるものも少なくて済みます。
サーバー会社と利用者の守る範囲については、次の記事でも詳しく解説しています。
3. 対策は「借りる前・借りた直後・運用中」の3段階で考える
VPSの対策は、借りる前・借りた直後・運用中の3段階に分けると、抜け漏れなく進められます。特に大切なのは、借りた直後の対策を、MT4やAIなどのアプリを入れる前に済ませることです。
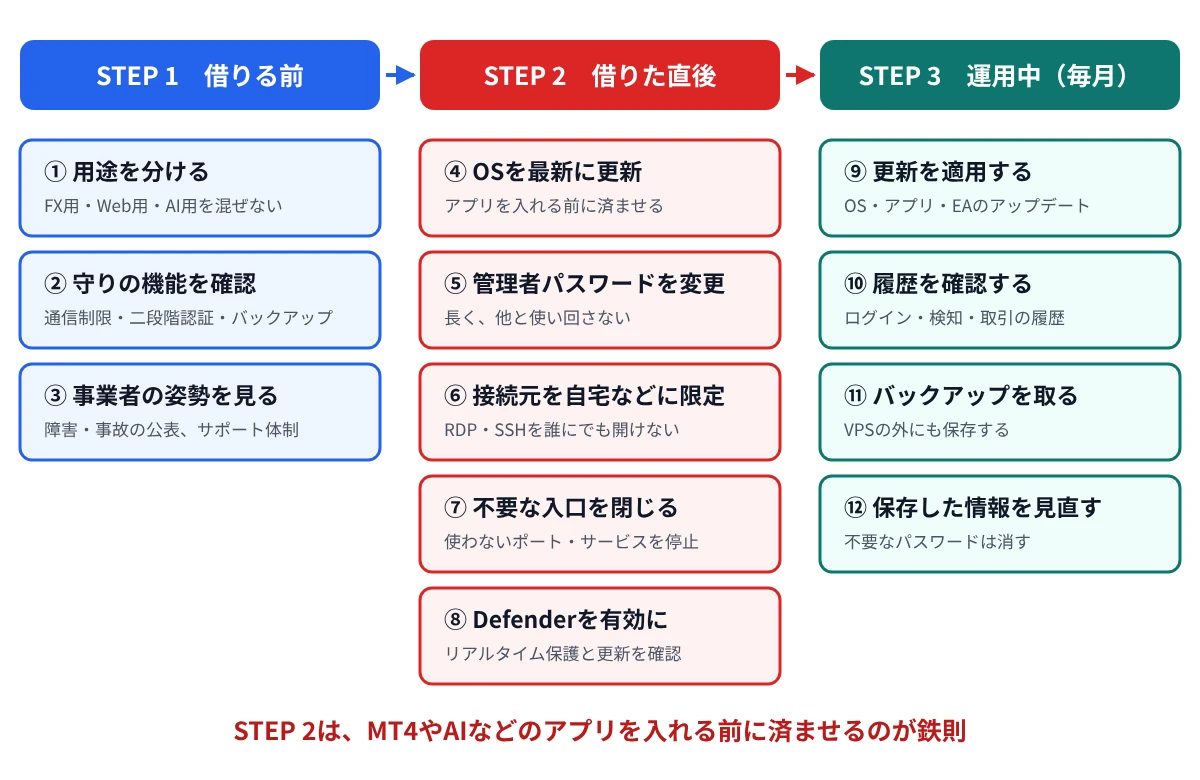
次の章から、それぞれの段階でやることを順に説明します。
4. 借りる前に、用途を分けて守りの機能を確かめる
用途ごとにVPSを分ける
1台のVPSに何でも詰め込まず、FXの自動売買用、ホームページ用、AI用など、用途ごとにVPSを分けるのがおすすめです。1台に多くの用途を載せると、どれか1つの弱点から侵入されたときに、ほかの用途の情報までまとめて盗まれてしまいます。特に、お金に直結するFX用のVPSは、ほかの用途と混ぜないようにしましょう。
守りの機能があるかを確かめる
契約する前に、サーバー会社が次のような守りの機能を用意しているかを確認してください。機能の名前はサービスによって異なります。
- 通信を制限する機能:管理画面から、接続を許可するポートや接続元を指定できる(「パケットフィルター」など)
- 管理画面の二段階認証:サーバー会社の管理画面(コントロールパネル)にログインするときの二段階認証
- バックアップ・スナップショット:サーバーの状態を丸ごと保存し、元に戻せる機能
事業者の姿勢も見ておく
障害や事故が起きたときに、どれだけ早く、具体的に情報を公表しているかも、サーバー会社を選ぶ材料になります。過去のお知らせを見れば、トラブルへの向き合い方がある程度分かります。
5. 借りた直後は、アプリを入れる前に入口を閉じる
VPSは、借りた直後からインターネット中の攻撃にさらされます。アプリを入れる前に、まず入口を閉じる作業を済ませてください。
特に狙われやすいのが、リモートデスクトップ(RDP)です。警察庁のまとめでは、2025年上半期に報告されたランサムウェア被害のうち、感染経路が分かった45件の22%(10件)がリモートデスクトップからの侵入でした(VPN機器からが62%)。パスワードを総当たりで試す攻撃は、Windowsのサーバーに絶えずやってきます。
借りた直後にやること
- OSを最新に更新する:Windows Update(Linuxならパッケージの更新)をアプリより先に済ませる
- 管理者パスワードを変更する:初期パスワードのまま使わない。長く、他のサービスと使い回さないものにする
- 接続元を絞る:リモートデスクトップやSSHに接続できる相手を、自宅や会社のIPアドレスだけに限定する
- 不要な入口を閉じる:使わないポートやサービスを停止し、通信を制限する機能で必要なものだけを許可する
- ログインの失敗に備える:Windowsならアカウントのロックアウト設定、Linuxなら公開鍵認証への切り替えや、ログインに何度も失敗した相手を自動で締め出す仕組みを入れる
リモートデスクトップやSSHを、誰からでも接続できる状態で放置するのは避けてください。自宅のIPアドレスが変わる場合は、サーバー会社の管理画面で許可するIPアドレスを更新するか、VPNを経由して接続する方法を検討します。
6. セキュリティソフトは、まず標準のDefenderを確実に動かす
セキュリティソフトは、入口を閉じたうえで重ねる「最後の守り」として入れておくべきものです。怪しいEAや海賊版のソフトを入れてしまった場合や、パスワードを破られて侵入された場合に、ウイルスや情報を盗むプログラムを見つけて止められる可能性があります。
注)EAとはExpert Advisor(エキスパート・アドバイザー)」の略です。FXの取引ソフトMT4・MT5に組み込んで使う自動売買プログラムのこと。
Windowsなら、まず標準のDefenderを確認する
Microsoftによると、Windows Server 2016以降には、Microsoft Defender ウイルス対策が標準で入っていて、初期状態で有効になっています。追加費用はかからないので、まずは次の3点を確認してください。
- リアルタイム保護がオンになっているか
- 定義ファイル(ウイルスの情報)が更新されているか
- 検知したときに、自分が気づける仕組みになっているか(定期的に検知の履歴を見る)
なお、ほかのセキュリティソフトを入れると、Defenderは控えめな動作(パッシブモード)に切り替わることがあります。ほかのソフトを入れる場合は、そちらが確実に動いているかを確認し、外した場合はDefenderが元に戻っているかを確かめてください。
振る舞い検知などを足す場合の注意
プログラムの動きを見張る「振る舞い検知(EDRなど)」を足すと、新しく作られた攻撃プログラムにも反応できる可能性が高まります。ただし、導入する前に次の点を確認してください。
セキュリティソフトを足すときの注意
- サーバー用OSに対応しているか:家庭用の製品は、Windows Serverでは使えないことがある
- 動作が重くならないか:小さいプランのVPSでは、スキャン中にMT4やAIの動作が遅くなることがある
- EAが誤検知されないか:除外設定は、出どころが確かなファイルだけに絞る
- 警告に気づけるか:夜中や外出中に警告が出ても対応できなければ、被害は進んでしまう
- 事業者側の弱点には届かない:サーバー会社の仕組みから侵入された場合や、盗まれた情報で別の場所から取引された場合は防げない
7. VPSに「盗まれて困るもの」を置かない
今回のGMOの事件で被害が大きくなったのは、VPSの中にFX口座のID・パスワードが保存されていたからです。どれだけ守りを固めても、侵入される可能性はゼロにはなりません。侵入されたときの被害を小さくするには、VPSに置く情報そのものを減らすことが効果的です。
- ブラウザにパスワードを保存しない:VPSのブラウザで銀行やメールにログインしない。保存もしない
- 保存するのは必要最小限に:自動売買に必要な口座情報だけにし、使わなくなった口座の情報は消す
- APIキーは使い道を絞る:AIサービスなどのAPIキーは用途ごとに分け、利用上限を設定しておく
- VPSの中で私用のメールやSNSを使わない:VPSは作業専用と割り切る
あわせて、VPSとつながる口座やメールの側でも守りを固めておくと、情報を盗まれても被害を止めやすくなります。
- FX口座・証券口座・メールで二段階認証を設定する
- 出金先の口座を固定する(変更に追加の確認が必要な設定にする)
- 海外からのログインを制限する設定があれば使う
- 自動売買用の口座には、必要以上のお金を入れておかない
8. 運用中は、毎月の更新と履歴の確認を習慣にする
VPSのセキュリティは、借りた直後に一度設定して終わりではなく、運用中の点検で保たれます。月に1回、次の4つを確認する日を決めておくと続けやすくなります。
毎月の点検チェックリスト
- 更新を適用する:OS、アプリ、EA、AIツールのアップデートを確認して適用する
- 履歴を確認する:見覚えのないログイン、セキュリティソフトの検知、口座の取引履歴に不審な点がないか見る
- バックアップを取る:サーバー会社のバックアップに加え、VPSの外(手元など)にも保存する
- 保存した情報を見直す:使わなくなったパスワードやAPIキー、不要なファイルを消す
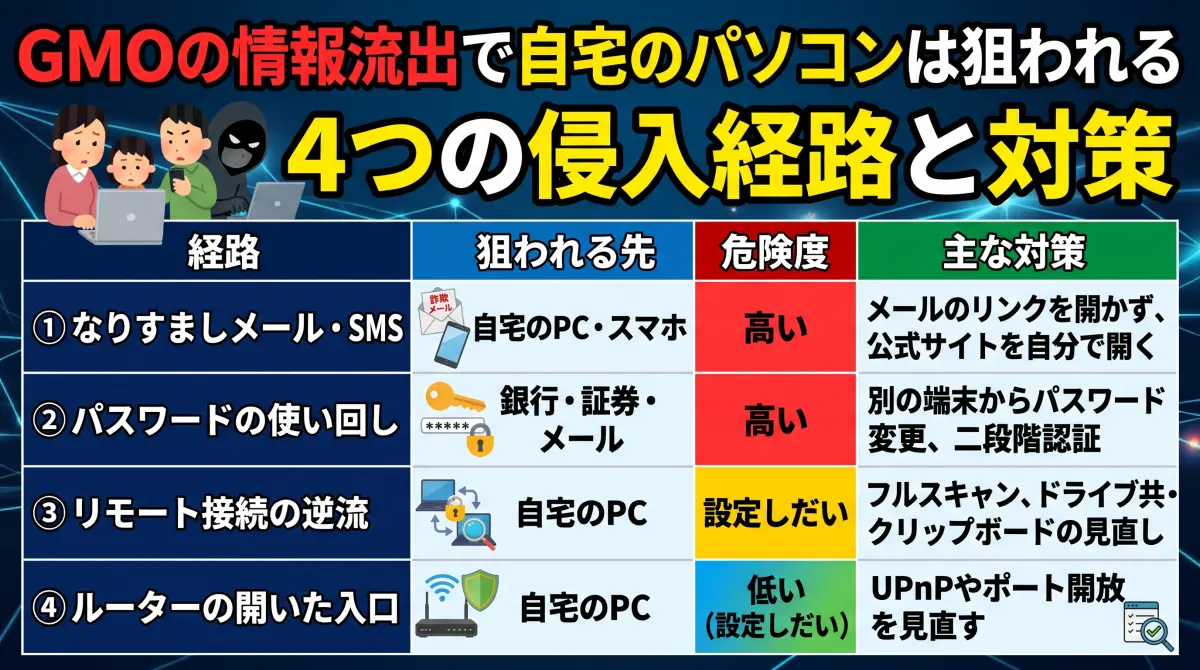
サーバー会社からのお知らせメールも見落とさないようにしてください。不正アクセスや障害の通知は、メールで届くことがほとんどです。ただし、お知らせを装った偽メールもあるので、リンクは開かず、公式サイトを自分で開いて確認します。
万が一、被害にあったときの対応は、次の記事でまとめています。
9. 時間がないなら、この順番で手をつける
すべてを一度にやるのが難しい場合は、「接続元の制限」「パスワード」「OSの更新」の3つを最優先で済ませてください。この3つで、よくある侵入の多くを防げます。
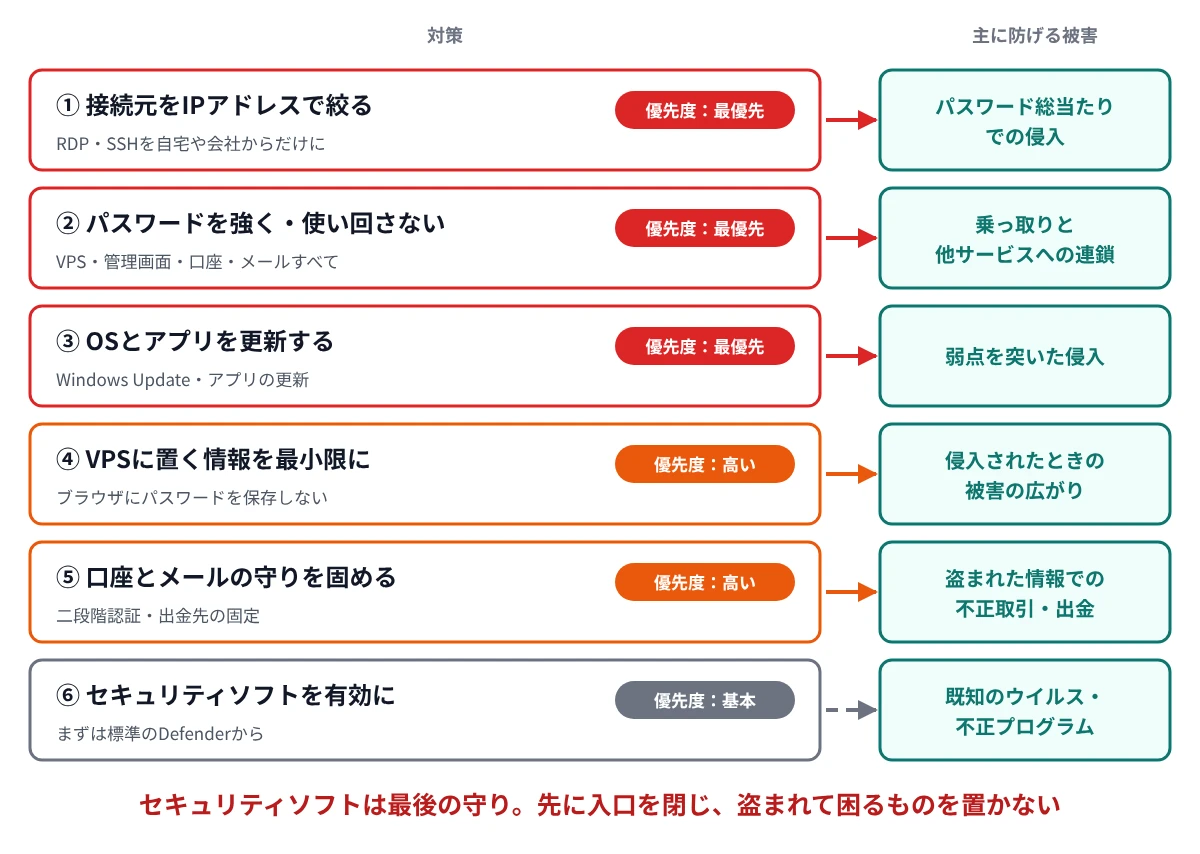
セキュリティソフトの優先度を「基本」としているのは、重要でないからではありません。標準のDefenderを有効にしておくのは当然の前提で、そのうえで入口と中身の守りを固めるほうが効果が大きいという意味です。
自社だけで対応するのが難しい場合は、専門家に相談するのも一つの方法です。村上ドットプロでも、中小企業向けにサイバーセキュリティの無料相談を受け付けています(お問い合わせはこちら)。
よくある質問
Q. 大手のサーバー会社のVPSなら、何もしなくても安全ですか?
A. いいえ。VPSでは、OSから上の設定・アプリ・保存した情報は利用者の責任です。また、今回のGMOのように、大手でもサーバー会社側の仕組みに問題が見つかることがあります。大手かどうかに関係なく、自分の担当範囲は自分で守る必要があります。
Q. Windows VPSに、市販のセキュリティソフトを入れたほうがいいですか?
A. まずは標準のMicrosoft Defenderが有効になっているかを確認してください。Windows Server 2016以降なら標準で入っています。振る舞い検知などを強化したい場合に、サーバー用OSに対応した製品を検討するとよいでしょう。どちらの場合も、接続元の制限やパスワードの強化のほうが先です。
Q. リモートデスクトップのポート番号を変えれば安全ですか?
A. ポート番号を変えると、機械的な攻撃は減らせます。ただし、ポートを探し出す攻撃もあるため、それだけでは十分ではありません。接続元のIPアドレスを絞る対策と組み合わせてください。
Q. 自宅のIPアドレスが変わるので、接続元を絞れません。
A. 自宅のIPアドレスが変わるたびに、サーバー会社の管理画面で許可するIPアドレスを更新する方法があります。手間がかかる場合は、VPNを経由して接続する方法や、固定IPアドレスのサービスを使う方法を検討してください。
Q. 今回のGMOの事件で、利用者は何をしておけば防げたのですか?
A. 侵入経路が公表されていないため、断定はできません。ただ、VPSに保存する情報を最小限にする、口座側で二段階認証や出金先の固定をしておく、パスワードを使い回さないといった対策は、事業者側が破られた場合でも被害を小さくするのに役立ったと考えられます。
まとめ
まとめ
- GMOの事件でセキュリティソフトが役に立ったかは、情報が少なくまだ分からない
- VPSでは、OSから上(設定・アプリ・保存した情報・つながる口座)は自分で守る
- 借りる前は、用途を分け、サーバー会社の守りの機能を確かめる
- 借りた直後は、アプリを入れる前に、更新・パスワード変更・接続元の制限を済ませる
- セキュリティソフトは最後の守り。まず標準のDefenderを確実に動かす
- VPSに盗まれて困るものを置かず、毎月の点検を習慣にする
今回の事件は、どれだけ大手のサービスでも破られることがある、という現実を示しました。だからこそ、自分の担当範囲をしっかり守り、破られても被害を広げない備えをしておくことが大切です。VPSをお使いの方は、まず接続元の制限とパスワードの見直しから始めてみてください。
参考リンク
- GMOインターネットグループ:お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)
- お名前.com:「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第8報)
- GMOインターネットグループ:「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第16報)
- 財務省:大臣閣議後記者会見の概要(2026年10月27日)
- piyolog:お名前.com デスクトップクラウドへの不正アクセスについてまとめてみた
- Microsoft Learn:Microsoft Defender Antivirus on Windows Server
- 宮城県警察:サイバーセキュリティ情報(警察庁「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」を引用)
- さくらインターネット研究所:VPSのセキュリティ(資料)
※本記事の内容は2026年11月1日時点の公式発表・報道にもとづいています。GMOの事件の侵入経路や被害の範囲は、今後の発表で変わる可能性があります。
※ランサムウェアの感染経路(リモートデスクトップ22%・VPN機器62%)は、警察庁「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」で、感染経路が判明した45件を母集団とした数値です(宮城県警察の資料から引用)。企業・団体等の被害が中心で、個人のVPSに限った数値ではありません。
※「事業者側から侵入された場合はセキュリティソフトから見えない可能性がある」などの記述は、一般的な仕組みからの私の推測で、GMOの事件の原因を示すものではありません。
※各社のVPSの機能名や仕様は、サービスごとに異なります。契約前に各社の公式マニュアルでご確認ください。