GMOインターネットのFX用VPS「お名前.com デスクトップクラウド」への不正アクセスでは、利用者のFX口座で勝手に取引される被害が出ました。ニュースを追いかけていると、次に気になってくるのが「盗まれた情報を使って、今度は自宅のパソコンに侵入されるのではないか」という点です。 攻撃者から見れば、FXの自動売買をしている人は、銀行や証券会社とも取引していて、ある程度お金を持っている可能性が高い「狙いがいのある相手」です。盗んだ情報を手がかりに、自宅のパソコンや銀行口座まで手を伸ばそうと考えても不思議ではありません。 今回は、GMOから盗まれた情報で自宅のパソコンに侵入できるのか、できるとしたらどんな経路なのかを整理し、利用者がいますぐできる対策をまとめます。内容は2026年10月28日時点の公式発表と報道にもとづいています。
10月28日に内容を大きく更新しました
この記事でわかること
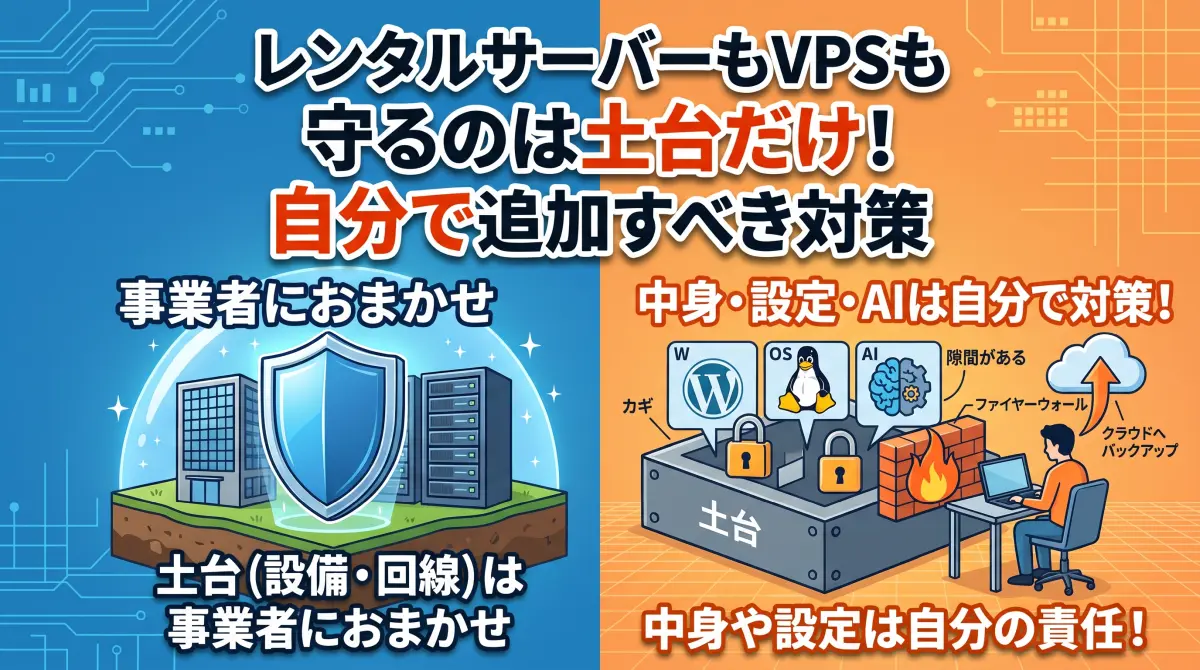
- 盗まれた情報で自宅のパソコンに侵入できるのか(結論)
- 10月27日の情報公開で、何がどう変わったのか
- 攻撃者が使う5つの経路と、それぞれの危険度(図解)
- リモート接続中のPCが「中を見られた」かもしれない理由と、自分で確かめる方法
- 犯人サイトを見てはいけない理由
- いますぐできる対策と、感染が心配なときの手順
先に結論
- インターネット側から自宅のパソコンにいきなり入り込むのは、今も簡単ではない。ただし攻撃者は「リモート接続中の利用者PCからファイルを抜いた」と主張しており(未検証)、デスクトップクラウドに接続していたPCは「中を見られた」前提で動くのが安全
- 10月27日に攻撃者が情報の公開を始めた。犯人サイトは見に行かない・広めない(GMOは、サイトを開いた人の情報が攻撃者に取得されていると発表)
- 別の端末から、メール・金融機関に加えて「自宅PCのブラウザに保存していたパスワード」も変える。見舞金・補償・懸賞金を装う連絡は、公式サイトで確かめる

目次
- 外から直接入るのは難しいが、リモート接続中のPCは中を見られた可能性がある
- 10月27日に情報の公開が始まり、事件は「脅し」から「実行」の段階に入った
- 攻撃者が使う経路は5つ。いま特に注意すべきは①②③⑤
- 補償・見舞金・懸賞金を装った「なりすまし」が、引き続き一番の入口
- パスワードを使い回していると、パソコンに入られなくても銀行やメールが乗っ取られる
- リモート接続を「逆にたどる」手口は、攻撃者が「実行した」と主張している
- ルーターの入口を開けていなければ、外から直接入られる心配は小さい
- 犯人サイトは見に行くだけで情報を取られる。停止後も近づかない
- いますぐやるべき対策は「別端末でのパスワード変更・点検・フルスキャン・公式確認」
- 感染が心配なときは、ネットから切り離して専門窓口に相談する
- よくある質問
- まとめ
1. 外から直接入るのは難しいが、リモート接続中のPCは中を見られた可能性がある
結論から言うと、インターネット側から自宅のパソコンにいきなり侵入するのは、今も簡単ではありません。家庭のパソコンは通常、ルーター(Wi-Fiの親機など)の内側にあり、インターネット側からの接続を勝手に受け付けない状態になっているからです。 ただし、今回は事情が変わってきました。攻撃者は10月24日、自分たちのサイトで「利用者がVPSに接続している間に、共有されていた自宅PCのドライブからデータを抜き取った」と主張しています。外から鍵をこじ開けたのではなく、利用者が自分でつないだリモート接続を逆にたどった、という主張です。真偽はまだ確認されていませんが、仕組みとしては起こりうるため、6章で詳しく説明します。 そのうえ、攻撃者はパソコンを直接ねらう必要すらありません。本人にメールのリンクを開かせる、使い回しのパスワードで別のサービスに入る、といった「別の入口」を使えば、目的のお金にたどり着けるからです。「パソコンに直接は入れない=安全」ではない、という点は前回から変わりません。
攻撃者の目線で見た「FX利用者」
- FXの自動売買をしている=投資に回せるお金を持っている可能性が高い
- FX口座だけでなく、銀行や証券会社の口座も持っている可能性が高い
- 今回の利用者は「お名前.com デスクトップクラウドを使っていた人」としてまとまっている
2. 10月27日に情報の公開が始まり、事件は「脅し」から「実行」の段階に入った
GMOは10月24日の第4報で、システムにセキュリティ上の問題があり、顧客の情報が外部に持ち出されたことを確認したと発表しました。その後、攻撃者は予告どおり10月27日に情報の公開を始め、事件は「脅し」の段階から「実行」の段階に移りました。
| 日時 | 出来事 |
|---|---|
| 10月21日 | 全プランのサーバーを停止。攻撃者とみられる者から、約80億円を要求する脅迫メールを受信 |
| 10月24日 | GMOが顧客情報の持ち出しを確認(第4報)。同日、攻撃者が自分たちのサイトで「ドライブ共有で利用者PCからデータを抜いた」と主張 |
| 10月26日 | GMOが利用者へのお願いを再掲(第6報)。ブラウザ同期の停止、連携アプリ・拡張機能の点検などを追加 |
| 10月27日 朝 | GMOが「正午までにバックアップを取り、ネットを切断して電源を落とし、コードを抜く」よう要請(第8報) |
| 10月27日 正午前 | 解析を終えた端末からは、ランサムウェアを含むマルウェアは確認されていないと公表(第9報) |
| 10月27日 12:30 | 攻撃者が「GMOと顧客の情報」と称するものを公開。13:55時点でランサムウェア攻撃は確認されず(第10報) |
| 10月27日 夜 | 情報を公開された顧客への特別見舞金と、犯人特定のための懸賞金(総額上限100万ドル)を発表(第12報) |
| 10月28日 4時ごろ | 犯人サイト(ミラーサイトを含む)のドメインが停止されたことを確認(第13報) |
公開されたものに顧客の情報が実際に含まれているかは、GMOが確認中です。事実と異なる内容が含まれているおそれもあり、顧客の情報が含まれていると確認できた場合は、GMOから対象者に個別に連絡するとしています。 持ち出された可能性のある情報を、10月28日時点で整理すると次のとおりです。
| 情報 | 公式発表での扱い(10月28日時点) |
|---|---|
| MT4・MT5などに保存したFX口座のID・パスワード | 第三者に取得され、不正に使われた可能性がある |
| VPSの中に保存していたその他のID・パスワード | 速やかに変更するよう呼びかけ |
| ブラウザに保存していた各種サービスのID・パスワード | 変更するよう呼びかけ |
| 氏名・住所などの顧客情報 | 10月27日に「顧客の情報」と称するものが公開された。含まれているかはGMOが確認中 |
| 接続に使っていた自宅PCの中のファイル | 公式発表なし。攻撃者がドライブ共有で抜き取ったと主張(未検証) |
3. 攻撃者が使う経路は5つ。いま特に注意すべきは①②③⑤
盗んだ情報をもとに、攻撃者が利用者のお金やパソコンを狙う経路は、大きく5つに分けられます。10月27日の情報公開を受けて、「③リモート接続の逆流」の危険度を引き上げ、「⑤犯人サイトへのアクセス」を新しく加えました。
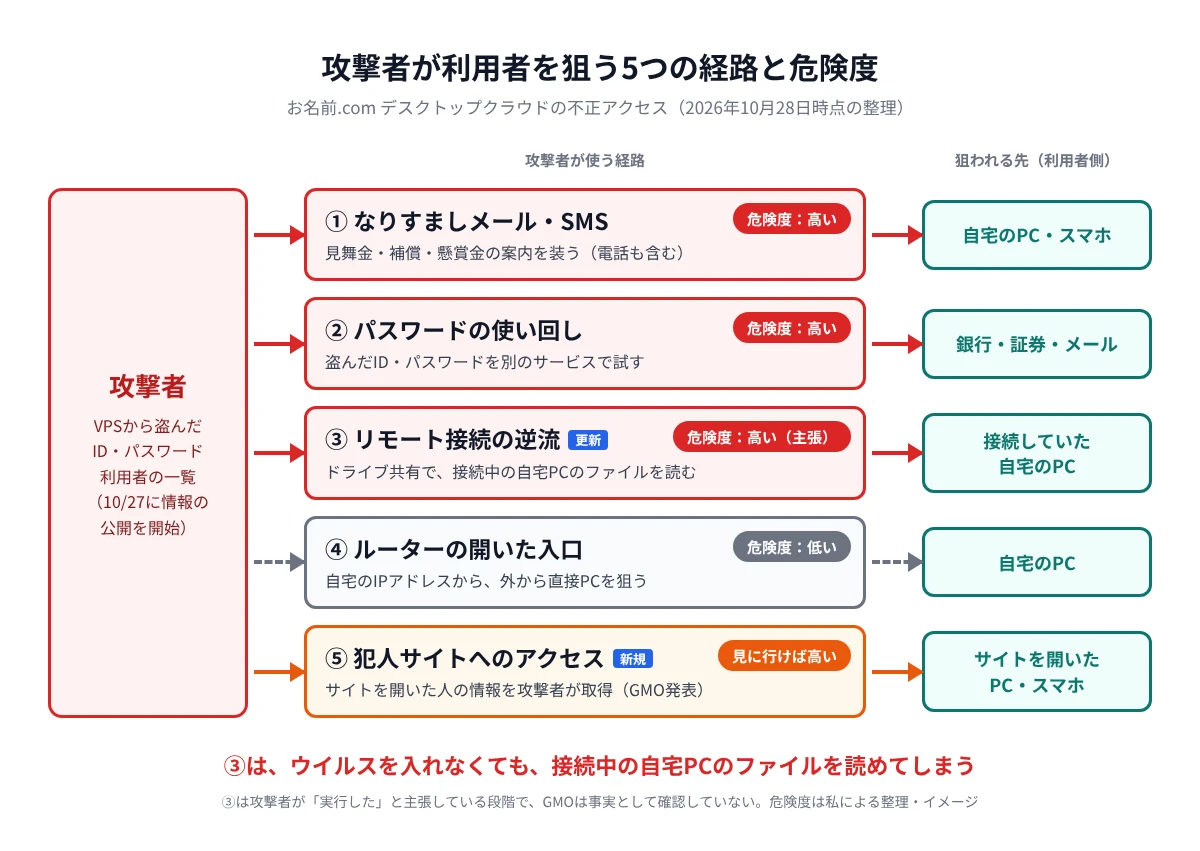
| 経路 | 狙われる先 | 危険度 | 主な対策 |
|---|---|---|---|
| ① なりすましメール・SMS・電話 | 自宅のPC・スマホ | 高い | メールのリンクを開かず、公式サイトを自分で開く |
| ② パスワードの使い回し | 銀行・証券・メール | 高い | 別の端末からパスワード変更、二段階認証 |
| ③ リモート接続の逆流 | 接続していた自宅のPC | 高い(攻撃者が実行を主張・未検証) | 見られた前提でパスワード変更、フルスキャン、ドライブ共有をオフに |
| ④ ルーターの開いた入口 | 自宅のPC | 低い(設定しだい) | UPnPやポート開放を見直す |
| ⑤ 犯人サイトへのアクセス | サイトを開いたPC・スマホ | 見に行けば高い | 見に行かない・広めない。開いた場合はフルスキャン |
※危険度は、公表情報と一般的な攻撃手口をもとにした私の評価です。
4. 補償・見舞金・懸賞金を装った「なりすまし」が、引き続き一番の入口
攻撃者にとって一番手軽なのは、本人にメールやSMSのリンクを開かせ、偽サイトでパスワードを入力させたり、ウイルスを入れさせたりする方法です。パソコンをこじ開ける必要がなく、本人が自分でドアを開けてくれるからです。 だます口実は、前回よりさらに増えました。GMOは見舞金5,000円の受け取り手続きを10月30日までに、損失補償の申請方法を11月6日までに案内すると発表しています。さらに10月27日には、情報を公開された顧客への「特別お見舞金」と、犯人の情報提供を募る「懸賞金」も発表されました。「特別見舞金の対象です」「あなたの情報が公開されています」「懸賞金の受付はこちら」といった偽の連絡が届く可能性があります。 GMOは、本件に便乗してGMOや関係機関を装うメール・SMS・電話への注意も呼びかけています。「被害金を取り戻せる」として費用を求める連絡にも応じないでください。 こうした手口は実際に大きな被害を出しています。2025年には証券会社を装った偽メールや偽サイトによる口座の乗っ取りが相次ぎ、金融庁の発表では2025年1〜5月だけで不正アクセスが10,422件、不正取引が5,958件、不正な売買額は約5,240億円にのぼりました。ワンタイムパスワードをその場で入力させて、二段階認証を突破する手口も確認されています。
なりすましを見分けるポイント
- GMOは、補償の手続きでパスワードや暗証番号を聞くことはないと明言している(例外は、正規の手順で案内される取引履歴の「閲覧専用パスワード」のみ)
- メールやSMSのリンクは開かず、ブックマークや検索から公式サイトを自分で開いて確認する
- 「あなたの情報が公開されている」という連絡が来ても、リンク先で確かめない。公開の確認はGMOが行い、対象者には個別に連絡するとしている
- 攻撃者を名乗るメールが届いても、URLやファイルを開かず、返信もしない
- 「至急」「本日中」など、急がせる言葉があるメールほど疑う
- 電話でパスワードやワンタイムパスワードを聞かれても、絶対に答えない
5. パスワードを使い回していると、パソコンに入られなくても銀行やメールが乗っ取られる
2つ目の経路は、VPSから盗んだID・パスワードを、銀行や証券会社、メールなど別のサービスでも試す方法です。同じパスワードを使い回していれば、攻撃者はパソコンに一切触れずに、別のサービスにログインできてしまいます。 特に危ないのはメールアカウントです。メールを乗っ取られると、銀行や証券会社の「パスワードを忘れた場合」の再設定メールを攻撃者に受け取られ、次々に別のサービスを乗っ取られるおそれがあります。メールは「すべての合鍵が届く郵便受け」だと考えてください。 GMOも第5報・第6報で、VPSの中に保存していたID・パスワードに加え、同じパスワードを使っている他のサービスや、ブラウザに保存しているID・パスワードも変更するよう呼びかけています。6章の主張が事実なら、VPSだけでなく、接続に使っていた自宅PCのブラウザに保存していたパスワードも変更の対象になります。
パスワード変更の正しい順番
- 変更は「デスクトップクラウドへの接続に使っていない端末」から行う(点検前のパソコンで入力すると、新しいパスワードも盗まれるおそれがある)
- メールアカウント・Googleアカウントのパスワードを最初に変え、二段階認証を設定する
- 銀行・証券会社・FX会社のパスワードを変え、すべての端末・セッションからログアウトする
- 自宅PCのブラウザに保存していたパスワードと、同じパスワードを使っていたその他のサービスを順に変える
- 心当たりのない連携アプリ・メールの転送設定・ブラウザの拡張機能・登録端末を削除する
- 銀行・証券の取引履歴や残高に、身に覚えのない動きがないか確認する
6. リモート接続を「逆にたどる」手口は、攻撃者が「実行した」と主張している
3つ目は、今回の事件ならではの経路です。利用者は自宅のパソコンから「リモートデスクトップ」でVPSに接続していました。通常は自宅のパソコンがVPSを操作する一方通行ですが、設定によっては、VPS側から自宅のパソコンの一部に触れられる状態になります。前回は「一般的な仕組みとしては起こりうる」と書きましたが、その後、攻撃者自身がこの手口を使ったと主張しています。
ドライブ共有とクリップボード共有
Windowsのリモートデスクトップには、自宅のパソコンのドライブ(Cドライブなど)をVPS側から見えるようにする「ドライブ共有」や、コピーした内容を両方で使える「クリップボード共有」の機能があります。ファイルのやり取りに便利な機能ですが、VPSが乗っ取られていた場合、接続している間は、共有していた自宅のドライブのファイルを読まれたり、書き込まれたりするおそれがあります。 また、セキュリティ企業のCheck Pointは2019年、乗っ取られたサーバーに接続すると、クリップボード共有を悪用して接続元のパソコンにファイルを置かれる可能性があることを報告しています。クリップボード共有はWindows標準のリモートデスクトップでは初期設定でオンになっています。
攻撃者の主張と、わかっていること・いないこと
攻撃者は10月24日、GMOが配布した接続用の設定ファイル(.rdpファイル)でドライブ共有が最初から有効になっていて、そこから利用者PCのデータを抜き取り、バックドアも設置したと主張しました。攻撃者が「見本」として公開した作業記録を分析した複数の報告によると、10月14日の夜に、VPS側から利用者PCの「ドキュメント」「デスクトップ」「ダウンロード」などのフォルダーを読み、ファイルをコピーしたとする記録が含まれていたとされます。
| 項目 | 10月28日時点の状況 |
|---|---|
| 配布された.rdpファイルでドライブ共有が有効だった | 攻撃者の主張。GMOは公表しておらず、第三者による検証もされていない |
| 利用者PCからファイルをコピーした | 攻撃者が記録を公開。記録が本物か、外部に送られたかは未確認 |
| 利用者PCにバックドアを設置した | 攻撃者の主張。公開された見本には読み取りとコピーの記録しかないとの分析がある |
| 利用者PCの解析結果 | GMOは、解析を終えた端末からランサムウェアを含むマルウェアは確認されていないと発表(第9報)。全利用者の安全を確認したものではない |
ここで注意したいのは、ドライブ共有でファイルを読むだけなら、自宅のPCにウイルスを入れる必要がないという点です(私の見方です)。「解析でマルウェアが見つからなかった」ことと、「ファイルを読まれていない」ことは、別の話だと考えてください。
この経路で影響を受けた可能性がある人
- 攻撃者がVPSを乗っ取っていた期間(10月21日の全停止より前)に、自宅PCから接続していた
- 接続設定でドライブ共有が有効になっていた(GMOが配布した設定ファイルをそのまま使っていた場合を含む)
- VPSからコピーしたファイルを自宅のパソコンに貼り付けたり、開いたりした
自分の接続設定を確かめる方法
接続に使っていた.rdpファイルが手元に残っていれば、ドライブ共有が有効だったかどうかは自分で確認できます。ファイルは開いて接続せず、中身を見るだけにしてください。
- .rdpファイルを右クリックし、「プログラムから開く」→「メモ帳」で開く(ダブルクリックすると接続が始まるので注意)
- 「drivestoredirect:s:」の行を探す。「*」やドライブ名が入っていれば、ドライブ共有が有効だったことになる
- 「redirectclipboard:i:1」があれば、クリップボード共有が有効だったことになる
Windowsの「リモート デスクトップ接続」から確認する場合は、「オプションの表示」→「ローカル リソース」→「詳細」で、「ドライブ」にチェックが入っていたかを見ます。 ドライブ共有が有効だった場合は、「ドキュメント」「デスクトップ」「ダウンロード」などに置いていたファイルは見られた前提で対応してください。具体的には、次のようなものがないか振り返ります。
- 運転免許証やマイナンバーカードなど、本人確認書類の画像
- 確定申告書や源泉徴収票、取引報告書など、お金や税金に関する書類
- パスワードを書き留めたメモやファイル
該当するものがあれば、パスワードの変更に加え、クレジットカードや銀行の明細、身に覚えのない契約の連絡がないかを、しばらくの間こまめに確認してください。 サーバーは10月21日から停止しているため、いま新たにこの経路でファイルを読まれる心配はありません。ただし、今後別のリモート接続サービスを使うときも、ドライブ共有は必要なときだけオンにするのが安全です。
7. ルーターの入口を開けていなければ、外から直接入られる心配は小さい
4つ目は、自宅のインターネットの住所にあたる「IPアドレス」を手がかりに、外から直接パソコンを狙う方法です。VPS側には接続元の記録が残るのが一般的なため、攻撃者が利用者の自宅のIPアドレスを知っている可能性はあります(GMOは公表しておらず、推測です)。 ただし、家庭のルーターは、外からの接続を初期設定で通さないようになっています。IPアドレスを知られても、それだけで自宅のパソコンに入られることは通常ありません。危ないのは、次のように自分で入口を開けている場合です。
- ルーターで「ポート開放」をして、外から自宅のパソコンにリモート接続できるようにしている
- ルーターの「UPnP」が有効で、ゲーム機やソフトが勝手に入口を開けている
- ルーターの管理画面のパスワードが初期設定のまま、またはファームウェアが古い
IPアドレスは「家の住所」のようなもので、住所を知られても、鍵がかかっていれば入れません。鍵を開けっぱなしにしていないかを確認しておきましょう。
8. 犯人サイトは見に行くだけで情報を取られる。停止後も近づかない
5つ目は、10月27日から新たに生まれた経路です。攻撃者は情報を公開するサイトを用意しましたが、GMOはそのサイトを開いた人の情報が攻撃者に取得されていることを確認したと発表しています。「自分の情報が載っていないか確かめたい」という気持ちは自然ですが、見に行くこと自体が新しい被害につながります。 このサイトは、ミラーサイトも含めて10月28日の午前4時ごろにドメインが停止されました。ただし、GMOは新たに同様のサイトが立ち上がる可能性があるとして、引き続きアクセスしないよう呼びかけています。SNSなどでリンクやスクリーンショットが流れてきても、開かず、広めないでください。
犯人サイトについてGMOが呼びかけていること
- 犯人サイトや、そこへ誘導するリンクにアクセスしない
- 掲載された情報を転載・再投稿・共有しない(悪質な場合は法的措置をとるとしている)
- すでにアクセスしてしまった人は、ウイルス対策ソフトでフルスキャンする
- 自分の情報が公開されたかどうかは自分で探さず、GMOからの個別の連絡を待つ
9. いますぐやるべき対策は「別端末でのパスワード変更・点検・フルスキャン・公式確認」
デスクトップクラウドを使っていた方は、次の順番で対策を進めてください。上から優先度の高い順に並べています。GMOが10月26日の第6報で改めて求めた内容も反映しています。
今日からできる対策チェックリスト
- パスワードの変更:接続に使っていない端末から、メール・Google→銀行・証券・FX→自宅PCのブラウザに保存していたもの→その他の順に変更し、使い回しをなくす
- ログアウト:証券会社・FX会社のマイページなどで、すべての端末・セッションからログアウトする
- 二段階認証の設定:メール・銀行・証券など、使えるサービスはすべて設定する
- アカウントの点検:心当たりのない連携アプリ、メールの転送設定、ブラウザの拡張機能、登録端末を削除する
- ブラウザ同期は点検後に:点検が終わるまでは、ブラウザの同期をオンにしない(点検前のPCの状態がほかの端末に広がるため)
- パソコンとスマホのフルスキャン:クイックスキャンではなくフルスキャンを行う(WindowsならMicrosoft Defenderのオフラインスキャンも有効)
- バックアップ:必要な写真や書類を、ネットから切り離した状態で外付けの記録装置に退避する
- 接続設定の確認:.rdpファイルでドライブ共有が有効だったかを確認し、有効なら「見られた前提」で対応する(6章)
- ルーターの点検:UPnPやポート開放を見直し、管理画面のパスワードとファームウェアを更新する
- 取引履歴の確認:銀行・証券・クレジットカードの明細を、しばらくの間こまめに確認する
- 公式情報だけを信じる:メールのリンクは開かず、GMOの公式サイトで最新の案内を確認する
10. 感染が心配なときは、ネットから切り離して専門窓口に相談する
GMOは10月27日、攻撃者が予告した正午の攻撃に備えて、接続に使ったPCのバックアップを取り、ネットを切断して電源を落とし、コードを抜くよう要請しました。電源を再び入れてよいかについては、10月28日夕方時点で私が確認した範囲では、明確な案内が見当たりません。電源を入れる前に、別の端末でGMOの公式サイトの最新のお知らせを確認し、その指示に従ってください。 スキャンで不審なものが見つかった、ウイルス対策の設定が勝手にオフになっていた、見覚えのないソフトが入っている、といった場合は、あわてずに次の手順で対応してください。
- ネットから切り離す:Wi-FiをオフにするかLANケーブルを抜き、被害の広がりを止める
- 別の端末でパスワードを変える:感染が疑われるパソコンでは、パスワードを入力しない
- 大事なデータだけを退避する:写真や書類だけを外付けの記録装置に移す。VPSから持ってきたプログラムやEAの設定ファイルはコピーしない
- 相談する:GMOの相談窓口(03-5456-2560、24時間・土日祝も対応)や、IPAの「情報セキュリティ安心相談窓口」に相談する。お金の被害が出ている場合は、警察のサイバー犯罪相談窓口にも連絡する
- 最終手段は初期化:不安が残る場合は、データを退避したうえでパソコンを初期化する
なお、GMOの電源オフ要請は「予告された攻撃に備えた予防」です。すでに感染が疑われる端末を調べてもらう場合、警察庁はネットから切り離したうえで、調査に必要な記録が消えないよう電源は落とさないよう案内しています。どちらにすべきか迷ったら、相談窓口の指示に従ってください。GMOは、ランサムウェアの被害に遭った利用者には、同等の性能の新しいPCを提供するとしています。 スキャンで何も見つからなくても、絶対に安全とは言い切れません。ウイルス対策ソフトは知られているウイルスしか見つけられず、ドライブ共有でファイルを読まれただけなら、PCに痕跡が残らないこともあるためです。不安が強い場合は、専門家に相談したうえで判断してください。
よくある質問
Q. FXにしか使っていなかったのですが、銀行も危ないのですか?
A. 銀行と同じパスワードを使い回していた場合や、VPSや自宅PCのブラウザに銀行のパスワードを保存していた場合は危険です。また、FX利用者は資産を持っている可能性が高いと見られるため、銀行を装ったなりすましメールが届く可能性もあります。パスワードの変更と、明細の確認をおすすめします。
Q. 犯人サイトをうっかり見てしまいました。どうすればいいですか?
A. GMOは、サイトを開いた人の情報が攻撃者に取得されていると発表しています。見てしまったパソコンやスマホをウイルス対策ソフトでフルスキャンし、別の端末から主要なパスワードを変更してください。見た内容やリンクは、SNSなどで広めないでください。
Q. 自分の情報が公開されたかどうかは、どうやって分かりますか?
A. 自分で犯人サイトを探さないでください。GMOは、公開された情報に顧客の情報が含まれていると確認できた場合、対象者に個別に連絡するとしています。「あなたの情報が公開されています」という連絡が来た場合も、リンクは開かず、GMOの公式サイトで確認してください。
Q. 電源を切ったPCは、いつ使っていいですか?
A. 10月28日夕方時点で、私が確認した範囲では、電源を入れてよいかの明確な案内は見当たりません。別の端末でGMOの公式サイトの最新のお知らせを確認するか、相談窓口(03-5456-2560)に問い合わせてください。
Q. スマホも対策が必要ですか?
A. はい。なりすましメールやSMSはスマホにも届きます。GMOもパソコンだけでなくスマホのフルスキャンを呼びかけています。SMSのリンクは開かず、公式アプリやブックマークから確認してください。
Q. Macから接続していたので安全ですか?
A. Mac用のリモートデスクトップにもフォルダーやクリップボードを共有する機能があるため、設定しだいで同じ注意が必要です。なりすましメールやパスワードの使い回しは、パソコンの種類に関係なく起こります。
Q. デスクトップクラウドを使っていなかった人は関係ありませんか?
A. 今回の流出による直接の影響はありません。ただし、事件に便乗して「お名前.com」や「GMO」を名乗る偽メールが、利用者以外にも無差別に送られる可能性があります。身に覚えのない補償や見舞金の案内は開かないでください。
Q. 攻撃者を名乗る人から連絡がきたら、どうすればいいですか?
A. URLやファイルを開かず、返信もしないでください。GMOも同じ対応を呼びかけています。お金を要求されても応じず、GMOの相談窓口や警察に相談してください。
まとめ
まとめ
- インターネット側から自宅のパソコンにいきなり入り込むのは、今も簡単ではない
- ただし攻撃者は、リモート接続のドライブ共有で利用者PCからファイルを抜いたと主張している(未検証)。接続していたPCは「中を見られた」前提で動く
- 10月27日に情報の公開が始まった。犯人サイトは見に行かない・広めない
- 見舞金・補償・懸賞金を装った「なりすまし」と、パスワードの使い回しには引き続き注意
- 別の端末から、メール・金融機関・自宅PCのブラウザに保存したパスワードを変え、連携アプリや拡張機能も点検する
- PCの電源や今後の手続きは、GMOの公式サイトの最新のお知らせで確認する
ムラカミドットプロでは、広島の中小企業を中心に、Webサイトの運用やAI導入とあわせてセキュリティ面の見直しもお手伝いしています。「うちのホームページは大丈夫?」という段階からでもお気軽にご相談ください。
-

広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
広島の中小企業向け AI導入支援 AIを、社員まかせから会社の戦力へ。 村上ドットプロは、広島市中区を拠点とするAIコンサルタントです。「何から始めればいいか分からない」を御社の実際の業務から解きほぐ ...
続きを見る
参考リンク
- GMOインターネットグループ:「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第13報)
- GMOインターネットグループ:「お名前.com デスクトップクラウド」ご利用のお客様へ改めてのお願い(第6報)
- GMOインターネットグループ:「お名前.com デスクトップクラウド」ご利用のお客様へ改めてのお願い(第5報)
- GMOインターネットグループ:お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)
- GMOインターネットグループ:「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報)
- ITmedia NEWS:GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け(2026年10月27日)
- innovatopia:【解説】お名前.com デスクトップクラウド、攻撃者が情報公開 GMOは要求を拒み懸賞金100万ドル
- innovatopia:【解説】お名前.com デスクトップクラウド、顧客情報の持ち出しを確認 不正取引の損失を補償へ
- セキュリティ対策Lab:GMO「お名前.com デスクトップクラウド」へのサイバー攻撃でハッカーが犯行声明 顧客PCへの情報窃取も主張
- satoru.net:GMO不正アクセス:RDPファイルの仕様の検証
- note(zephel01):お名前.com デスクトップクラウドを使っていた人へ 今日やることと、PCを確かめる順番
- トレンドマイクロ:証券口座の乗っ取りと多要素認証を突破する手口(2025年)
- Check Point Research:Reverse RDP Attack: Code Execution on RDP Clients(2019年)
- @IT:Windowsのリモートデスクトップからローカルコンピューターのドライブを利用する
※本記事の内容は2026年10月28日時点の公式発表・報道にもとづいており、今後の調査で変わる可能性があります。 ※公開された情報に顧客の情報が含まれているか、持ち出された情報の種類や件数は、10月28日時点でGMOから公表されていません。 ※「ドライブ共有で利用者PCからファイルを抜いた」「バックドアを設置した」は攻撃者の主張で、GMOは事実として公表しておらず、第三者による検証もされていません。攻撃者が公開した作業記録の内容は、セキュリティ対策Labなどの分析によるもので、記録の真正性は未確認です。 ※経路ごとの危険度は、公表情報と一般的な攻撃手口をもとにした私の評価で、公式な評価ではありません。 ※「攻撃者が自宅のIPアドレスを知っている可能性」「FX利用者の一覧が詐欺に使われる可能性」「ドライブ共有でファイルを読むだけならPCにウイルスを入れる必要がない」は私の推測・見方です。 ※電源の再投入に関する案内の有無は、10月28日夕方時点で私が確認した範囲のものです。 ※2025年の証券口座の不正アクセス件数・金額(2025年1〜5月)は、金融庁の発表をトレンドマイクロが紹介したものです。