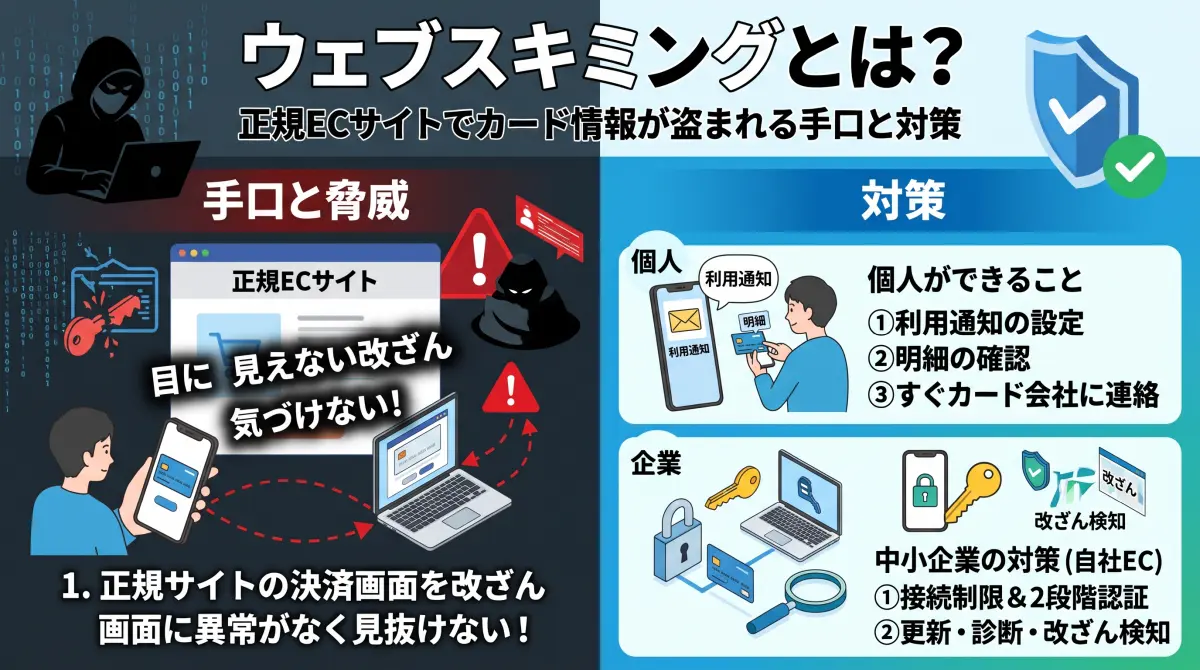
いつも使っている通販サイトで、いつもどおりカード番号を入力して買い物をした。
商品もちゃんと届いた。それなのに数週間後、身に覚えのない請求がカード明細に並んでいる。
2026年の秋、こうした被害につながる事件が国内で相次いで明らかになりました。偽サイトではなく、正規のECサイトの決済画面が書き換えられ、入力したカード情報がそのまま盗まれていました。
狙われているのは、Amazonや楽天のようなモールではなく、自社でECサイトを運営している企業です。読売新聞の報道でも、専門家が「サイト運営者は中小企業が多く、対策に手が回っていないサイトは相当数ある」と指摘しています。
今回は、この「ウェブスキミング」の被害の実態と手口を整理します。そのうえで、利用者ができる対策と、自社ECサイトを持つ中小企業がやるべきことを順にまとめます。
この記事でわかること
- 2026年9月以降に判明した主な被害と、その共通点
- 正規サイトなのにカード情報が盗まれる仕組み
- 漏えいしたとき、利用者と事業者に起きること
- 買い物をする個人が今日からできる対策
- 自社ECサイトを持つ中小企業がやるべき対策の順番
- ガイドラインで求められていることの要点
先に結論
- ウェブスキミングは正規サイトの決済画面を改ざんする手口で、画面に異常が出ないため利用者には見抜けない
- 個人は「利用通知の設定」「明細の確認」「すぐカード会社に連絡」の3つで被害を最小限にできる
- 自社ECを持つ中小企業は、まず管理画面の接続制限と2段階認証を今週中に。次に更新・診断・改ざん検知へ進む

目次
1. 2026年9月以降、正規ECサイトからの漏えいが相次いで判明した
9月以降に判明した主な4件だけでも、漏えいの可能性があるカード情報は合計1万件を超えます。読売新聞が取り上げた事例と、各社の公表をもとに整理しました。
| 企業(業種) | 件数(疑いを含む) | 不正プログラムが動いていた期間 | 気づいたきっかけ |
|---|---|---|---|
| 大興印刷(印刷・オリジナルカード作成) | 約900件 | 8月6日〜9月11日(約1か月) | SEO作業中の委託業者が不自然なプログラムを発見 |
| 平成エンタープライズ(高速バス) | 6,949件 | 9月12日〜13日 | 「いつもと違う画面」という利用者からの問い合わせ |
| グッドスマイルカンパニー(フィギュア販売) | 2,800件 | 10月21日〜23日(約41時間) | システム保守の委託先からの連絡 |
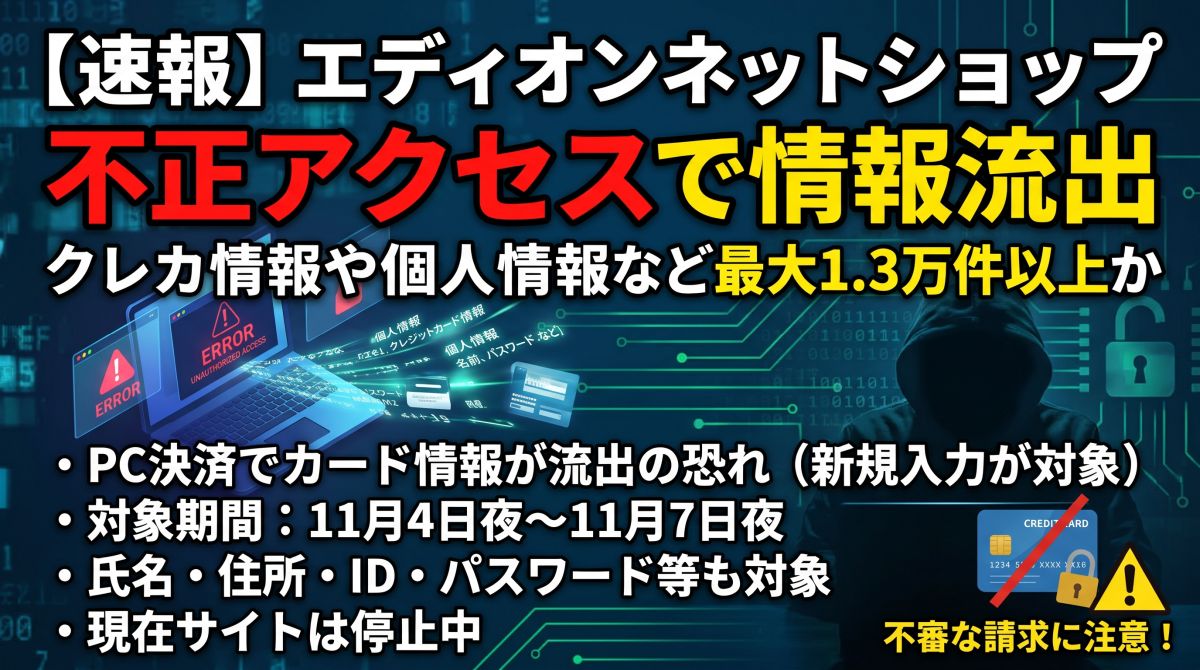
| エディオン(家電量販) | 最大556件 | 11月4日夜から | サーバーへの不正アクセスを検知 |
4件とも、漏れた可能性があるのはカード番号、有効期限、名義、セキュリティコードの一式です。ネットで買い物をするのに必要な情報がすべてそろっているため、すぐに不正利用に使えてしまいます。
平成エンタープライズでは、実際にカードが不正に使われたという相談も寄せられています。グッドスマイルカンパニーでは、過去にカードを登録した会員についても、下4桁と有効期限が漏れた可能性があるとしています。対象となりうるカードは約40万枚です。
見逃せないのは、自社で気づけたケースが少ないことです。大興印刷は委託業者、平成エンタープライズは利用者、グッドスマイルカンパニーは保守の委託先からの連絡で発覚しました。
この4社だけではありません。6月には佐賀県の豆腐メーカーが、オンラインショップへの不正アクセスを公表しました。約1年分・5,783名のカード情報が漏えいした可能性があります。
業種も規模も問わず、自社ECサイトを持つ企業が広く狙われています。
カード会社側の統計でも、被害の中心はネット経由です。日本クレジット協会によると、2025年のカード不正利用被害額は510.5億円でした。そのうち番号盗用による被害が475.4億円と、9割以上を占めています。
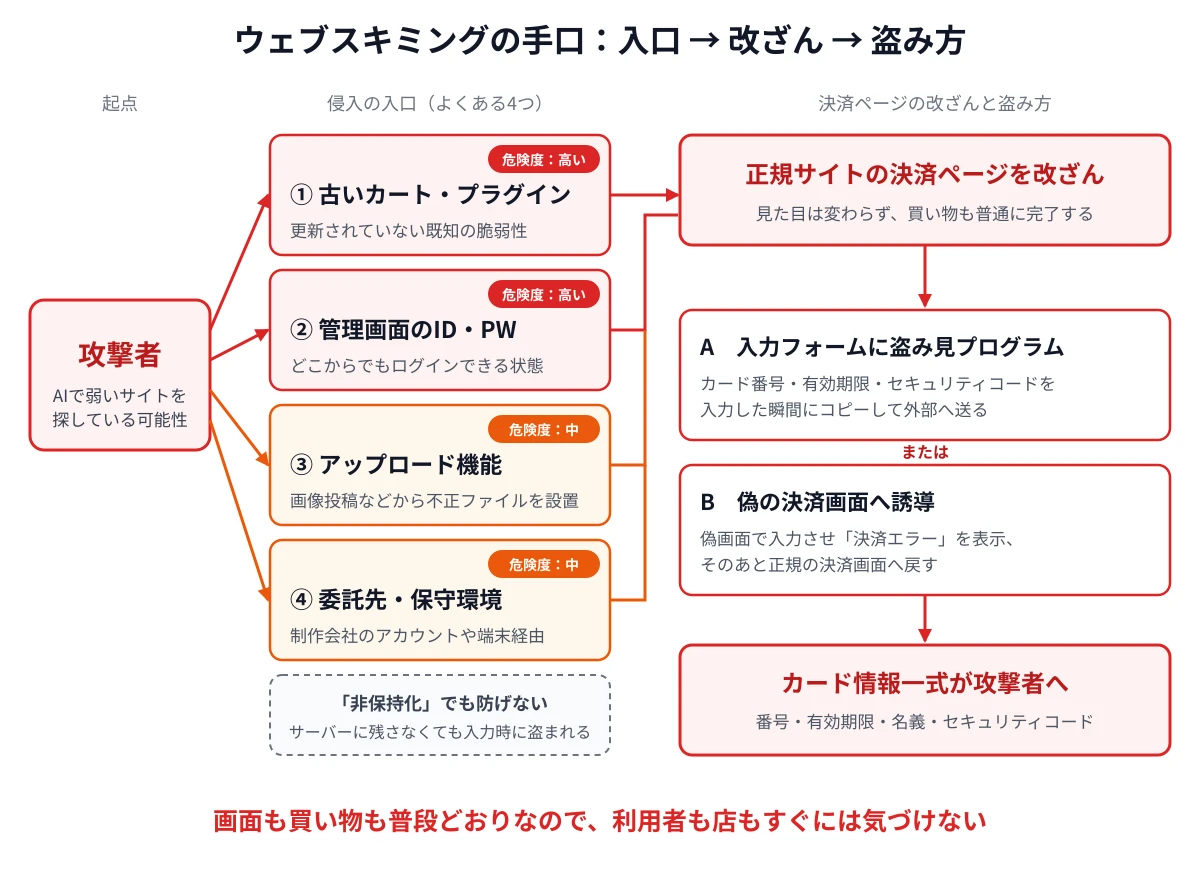
2. 手口は「侵入→決済画面の改ざん→入力情報の送信」の3段階
ウェブスキミングは、正規のECサイトに侵入して決済画面を書き換え、利用者が入力したカード情報を攻撃者に送らせる手口です。店頭のカード読み取り機に細工する「スキミング」のネット版と考えるとわかりやすいでしょう。
入口は「古いソフト」「管理画面」「アップロード機能」「委託先」
攻撃者が入り込む入口は、だいたい決まっています。更新されていないカートやプラグインの脆弱性、外から誰でもアクセスできる管理画面、
画像投稿などのファイルアップロード機能です。
大興印刷のケースでは、システムの脆弱性とファイルアップロード機能が悪用されたと公表されています。
2026年3月には、国内で広く使われるECサイト構築ソフト「EC-CUBE」の脆弱性も公表されました。管理画面の2段階認証を回避できてしまうというものです。
盗み方は「入力をこっそりコピー」か「偽の決済画面」
侵入した攻撃者は、決済画面に小さなプログラムを仕込み、入力された瞬間にカード情報をコピーして外部へ送ります。注文処理はそのまま進むため、買い物は普通に完了し、商品も届きます。
決済を外部の決済代行会社の画面で行うサイトでは、別の手口が使われます。攻撃者が用意した偽の決済画面に誘導して入力させ、「決済エラー」を表示してから本物の画面へ戻すやり方です。
セキュリティの専門家である徳丸浩氏は、この偽画面の手口について「見破るのは実質的に不可能」と述べています。利用者は「一度エラーになったけど、2回目で払えた」としか感じません。
見た目が変わらないので、数年気づかない例もある
サイトの見た目は何も変わらないため、画面を見て改ざんに気づくのは困難です。読売新聞の記事でも、改ざんに数年気づかなかった事例があると紹介されています。
さらに、攻撃者はAIを使って脆弱なサイトの探索や不正プログラムの設置を自動化している可能性も指摘されています。一つひとつを手作業で狙うのではなく、弱いサイトを機械的に見つけて次々と仕掛けていくイメージです。
3. 漏えいすると、利用者は不正利用、事業者は通常の1.5倍の損害を負う
利用者側:不正利用と「お詫びメール」を装った詐欺
盗まれたカード情報は、ネット上の買い物で不正に使われたり、犯罪者の間で売買されたりします。不正利用に気づいた場合、カードの停止と再発行が必要になり、引き落とし口座の変更などの手間も発生します。
二次被害にも注意が必要です。漏えいが報道されると、被害企業を名乗る偽のメールやSMSが出回りやすくなります。「返金します」「確認してください」といった内容です。リンクを開いてカード情報を入力すると、もう一度盗まれることになります。
事業者側:被害額は個人情報だけの漏えいの約1.5倍
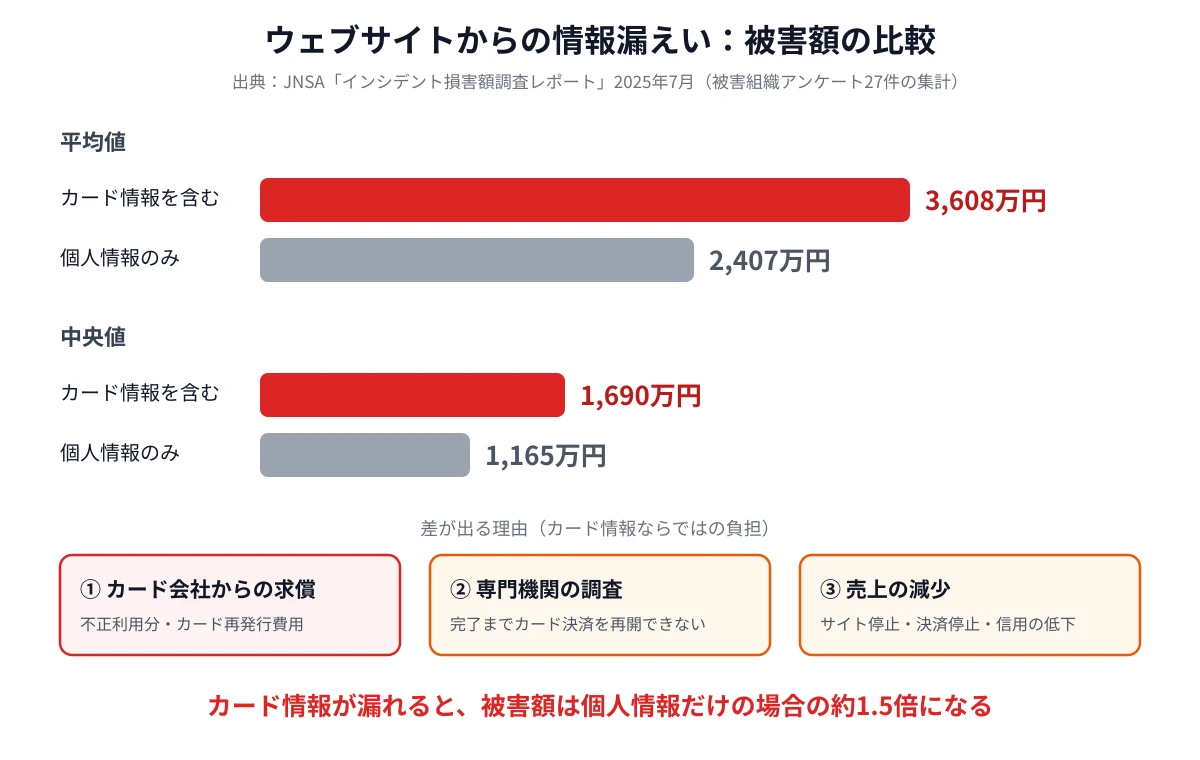
カード情報が漏れたサイトの被害額は、個人情報だけが漏れた場合のおよそ1.5倍です。日本ネットワークセキュリティ協会(JNSA)の調査では、平均値で3,608万円と2,407万円の差がありました。
差が出る主な理由は、カード会社から不正利用分や再発行費用を求められることです。さらに、カード情報の漏えいでは専門の調査機関によるフォレンジック調査が求められます。
調査が終わるまで、カード決済は再開できません。
4月に漏えいを公表したあるカー用品のオンラインストアは、8月に販売を再開しました。ただし、支払い方法は銀行振込と代金引換だけでした。
カードが使えない期間の売上減少は、小さな会社ほど経営に響きます。
4. 個人の対策は「通知・確認・すぐ連絡」と、カード番号を入力しない払い方
正規サイトの改ざんは利用者には見抜けません。そのため個人の対策は「盗まれても早く気づき、被害を小さくする」ことが中心になります。読売新聞の記事で専門家が勧めている内容に、私の補足を加えて整理しました。
| タイミング | やること | ポイント |
|---|---|---|
| 今日やっておく | カードの利用通知を設定する | カード会社のアプリで、使うたびに通知が届くようにする |
| 今日やっておく | 本人認証(3Dセキュア)を登録する | ネットの買い物でワンタイムパスワードなどの確認が入り、なりすましを防ぎやすくなる |
| 買い物をするとき | カード番号を入力しない払い方を選ぶ | 電子マネー、スマホ決済、Amazon Payなどの「ID決済」なら、店の画面に番号を打たずに済む |
| 買い物をするとき | ネット用のカードを分ける | 利用枠を低くしたカードやプリペイドカードを使えば、盗まれても被害の上限が小さい |
| 月に1回 | 明細を確認する | 少額の請求も見逃さない。少額で使えるか試してから高額利用する手口がある |
| おかしいと思ったら | すぐカード会社に連絡する | カード裏面の番号に電話し、利用停止と再発行を相談する |
「決済エラーが出て、もう一度入力したら通った」という経験をしたら、念のため明細を注意して見てください。偽の決済画面の手口では、まさにこの流れになります。
漏えいのお知らせが届いたときは、メールやSMSのリンクを開かないことも大切です。企業の公式サイトを自分で検索して、お知らせの内容を確認しましょう。
不正利用は、カード会社に届け出れば補償されるのが一般的です。ただし、届け出には期限があり、条件はカード会社の規約によって異なります。気づいたら、迷わずその日のうちに連絡してください。
5. 自社ECを持つ中小企業は、管理画面を閉じることから始める
Amazon・楽天・Shopifyのような大手のプラットフォームは、決済画面の安全管理を運営会社が担っています。一方、自社サーバーでEC-CUBEやWordPressのカート機能などを動かしている場合は、その責任が自社にあります。
個人情報保護委員会の調査では、不正アクセスを受けたECサイトの77%が外部委託で構築されていました。
被害企業の過半数が、原因として「委託先任せの姿勢」を挙げています。「制作会社に任せているから大丈夫」が、一番危ない状態です。
ガイドラインでは、すべてのEC加盟店に脆弱性対策が求められている
2025年3月に「クレジットカード・セキュリティガイドライン6.0版」が改訂されました。すべてのEC加盟店に、サイトの脆弱性対策が求められるようになっています。あわせて、EMV 3-Dセキュアの導入と不正ログイン対策も加わっています。
このガイドラインは、割賦販売法が定めるセキュリティ対策義務の実務上の指針です。2026年3月には6.1版も公表されました。具体的には、次の5つの原因と対策が示されています。
| 漏えいの主な原因 | 主な対策 |
|---|---|
| ① 管理画面のアクセス制限と、管理者ID・パスワードの管理不備 | 接続元IPアドレスの制限(できなければBasic認証)、2段階認証、ログイン失敗時のロック |
| ② 公開ディレクトリの設定不備 | 公開領域に重要なファイルを置かない、アップロードできるファイルの種類を制限する |
| ③ Webアプリケーションの脆弱性 | 定期的な脆弱性診断、ソフトやプラグインの更新、改修時のソースコードの確認 |
| ④ ウイルス対策の不備 | サーバーと業務用パソコンへの対策ソフトの導入と定期スキャン |
| ⑤ カード番号の大量試行(クレジットマスター) | 入力回数の制限、不審なアクセスの制限、EMV 3-Dセキュア |
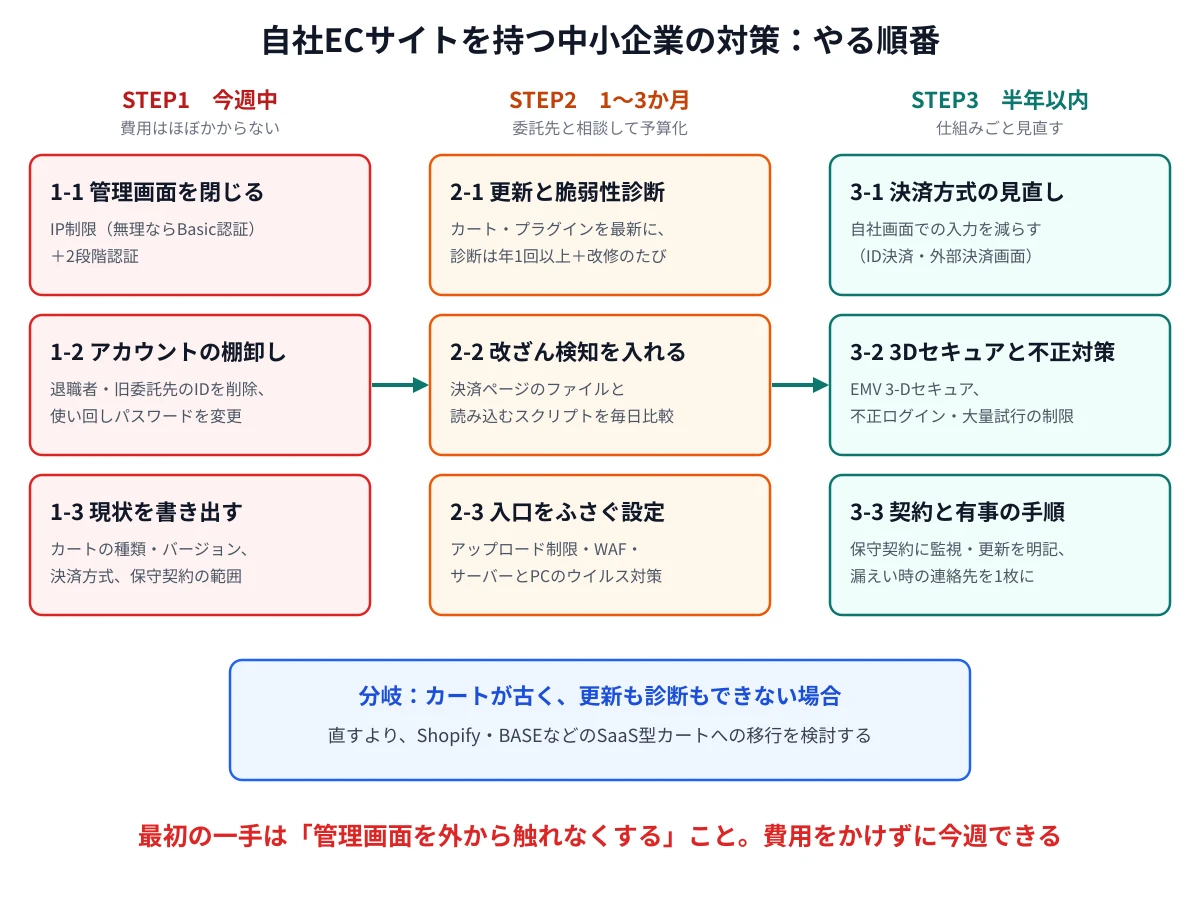
STEP1(今週中):管理画面を外から触れなくする
最初にやるべきなのは、管理画面に自社と委託先以外が接続できないようにすることです。IPアドレスでの接続制限と2段階認証は、多くの場合、追加費用がほとんどかかりません。
同時に、管理画面のアカウントを棚卸しします。退職した社員や、契約が終わった制作会社のIDが残っていないかを確認し、使い回しのパスワードは変更してください。
あわせて、自社サイトの現状を1枚の紙に書き出します。「カートの種類とバージョン」「決済方式」「保守契約でどこまで見てもらえるか」の3点です。
これがないと、次のステップで委託先と話を進められません。
STEP2(1〜3か月):更新・診断・改ざん検知をそろえる
次に、カートやプラグインを最新版に保ち、定期的な脆弱性診断を受ける体制をつくります。診断は少なくとも年1回、加えてサイトを大きく改修したタイミングで受けるのが目安です。
そのうえで、決済画面の改ざん検知を入れます。決済画面のファイルや、画面が読み込む外部のプログラムが変わっていないかを毎日自動で比べます。変化があれば担当者に通知する仕組みです。
国際的なカード業界の基準「PCI DSS v4.0」でも対応が進んでいます。2025年3月末から、決済画面のスクリプト管理と改ざん検知が必須の要件になりました。
ウェブスキミングへの対策として、世界的に重視されているポイントです。
この段階では、入口をふさぐ設定もそろえます。ファイルアップロード機能の制限、WAF(Webアプリケーションファイアウォール)の有効化、
サーバーと業務用パソコンのウイルス対策です。
STEP3(半年以内):決済方式と契約を見直す
仕組みの面では、自社の画面でカード番号を入力させる場面を減らすことが根本的な対策になります。Amazon PayなどのID決済を加えれば、利用者は自社サイトで番号を入力せずに支払えます。
EMV 3-Dセキュアの導入も、ガイドラインで求められている項目です。不正ログイン対策(ログイン試行回数の制限、ログイン時の通知など)も同様です。
決済代行会社に、自社の設定がどうなっているかを確認しましょう。
保守契約の見直しも欠かせません。「ソフトの更新」「脆弱性情報の確認」「改ざんの監視」が契約に含まれているかを確かめます。
含まれていなければ追加するか、対応できる会社に切り替えます。
最後に、漏えいが起きたときの連絡先を1枚にまとめておきます。決済代行会社、カード会社、サーバー会社、制作会社、個人情報保護委員会への報告窓口、警察の相談窓口です。
カートが古くて直せないなら、SaaS型カートへの移行も選択肢
古くて更新も診断もできないカートは、直すより移行したほうが安全で安上がりなこともあります。ShopifyやBASEのようなSaaS型カートなら、決済画面の安全管理を運営会社が担います。
ただし、SaaS型でも管理画面のアカウントは自社の責任です。2段階認証と、アカウントの棚卸しは同じように必要です。
6. 「非保持化しているから大丈夫」はもう通用しない
カード情報を自社サーバーに保存しない「非保持化」は、ウェブスキミングを防ぐ対策にはなりません。盗まれるのは、保存された情報ではなく、利用者が入力した瞬間の情報だからです。
エディオンのECサイトも、カード情報をサーバーに残さない仕組みでした。それでも、パソコン向けの決済入力処理に不正なプログラムを組み込まれています。さらに、注文時のエラーログにカード情報が一時的に記録されていた分も漏えいの対象になりました。
非保持化は「サーバーから大量に盗まれる」ことを防ぐ対策としては今も有効です。そのうえで、決済画面そのものを守る対策と、ログなどにカード情報が残っていないかの確認が必要になっています。
守る側もAIを使える
大興印刷のケースでは、委託業者がAIを使ってSEOの作業をしていたときに、不自然なプログラムが見つかりました。攻撃者がAIで弱いサイトを探しているなら、守る側もAIでサイトを点検できます。
たとえば、決済画面が読み込んでいるプログラムの一覧を定期的に取り出します。それを前回の一覧と比べ、違うものがないかをAIに確認させる方法です。専門の診断の代わりにはなりませんが、異変に早く気づくための日常点検としては十分に役立ちます。
7. よくある質問
Q. 小さな会社の通販サイトでは、カードを使わないほうがいいですか?
使ってはいけないわけではありません。ID決済やスマホ決済が選べるなら、そちらを選ぶと安心です。カード番号を入力する場合も、利用通知と明細の確認を習慣にしておけば被害を最小限にできます。
Q. 自分が対象か、どうすればわかりますか?
対象者には、企業から個別にメールや郵送で連絡が来るのが一般的です。ただし偽の連絡もあるため、企業の公式サイトでお知らせの内容を確認してください。対象期間に利用した覚えがあれば、カード会社に再発行を相談するのが確実です。
Q. ShopifyやBASEを使っていれば、何もしなくていいですか?
決済画面の安全管理は運営会社が担いますが、管理画面のアカウントを乗っ取られれば被害は起きます。2段階認証の設定、退職者アカウントの削除、追加アプリの権限確認は自社で行ってください。
Q. WordPressでネットショップを運営しています。何から確認すべきですか?
まず、ログイン画面の接続制限と2段階認証、プラグインの更新状況を確認してください。次に、決済に使っているプラグインが「自社の画面でカード番号を入力させる方式」かどうかを把握します。その方式なら、改ざん検知の優先度が上がります。
Q. 漏えいに気づいたら、事業者はまず何をすればいいですか?
まず決済代行会社とカード会社に連絡し、指示に従ってカード決済を止めます。証拠が消えないよう、サーバーのログやファイルは削除せずに残してください。
個人情報保護委員会への報告も必要です。速報は速やかに、確報は原則30日以内(不正な目的による漏えいは60日以内)に行います。
8. まとめ
まとめ
- 2026年9月以降、正規ECサイトの決済画面が改ざんされ、カード情報一式が盗まれる被害が相次いで判明した
- 画面も買い物も普段どおりなので、利用者にも運営者にも気づきにくい
- 個人は「利用通知」「明細の確認」「すぐ連絡」と、番号を入力しない払い方で被害を小さくできる
- 事業者の被害額は個人情報だけの漏えいの約1.5倍。カード決済も調査完了まで止まる
- 中小企業は、管理画面の接続制限と2段階認証から始め、更新・診断・改ざん検知へ進める
- 非保持化だけでは防げない。入力される画面そのものを守る対策が必要
ウェブスキミングは、利用者の注意だけでは防げない犯罪です。だからこそ、自社でECサイトを運営している企業の対策が、顧客を守る一番の防波堤になります。
「うちのサイトは大丈夫だろうか」と少しでも感じたら、
今週中に管理画面の設定と、制作会社との保守契約の中身を確認してみてください。
村上ドットプロでは、AI導入支援に加えて、サイバーセキュリティに関する無料相談も受け付けています。社員のスマホ利用ルールづくりや、従業員向けの注意喚起についてもお気軽にご相談ください。
-

広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
当サイトのURLを装った偽サイトが確認されています。Googleには対応してもらいました。まだBing検索には残っているので今すこしお気をつけ下さい。 広島の中小企業向け AI導入支援 AIを、社員ま ...
続きを見る
参考リンク
- 読売新聞:正規サイトでクレカ情報流出 不正機能埋め込む 利用者 被害気づけず(2026年11月)
- ScanNetSecurity:「PhotoGoods」に不正アクセス、カード情報が漏えいした可能性
- KAI-YOU:グッドスマイルカンパニー、クレカ番号全16桁が情報漏洩か 該当者は2800人のユーザー
- KSB瀬戸内海放送(ANN):「VIPライナー」クレカ漏えいか 不正利用報告も…9月の高速バス予約が対象
- ネットショップ担当者フォーラム:エディオンのECサイトに不正アクセス、クレカ番号とセキュリティコードが漏えいした可能性
- ロケットボーイズ:佐嘉平川屋 オンラインショップが不正アクセスで5,783名のクレジットカード情報漏洩
- Web担当者Forum:クレジットカード不正利用被害、2025年4Qは約94億円で前年比42%減【日本クレジット協会】
- JNSA:インシデント損害額調査レポート(2025年7月)
- ECのミカタ:「クレジットカード・セキュリティガイドライン」改訂 新たな対策を盛り込んだ【6.0版】
- ペイメントナビ:「クレジットカード・セキュリティガイドライン【6.1版】」発表
- 三菱UFJニコス:情報漏えいの主な原因と導入必須の対策(加盟店向け)
- 個人情報保護委員会:ECサイトへの不正アクセスに関する実態調査(2022年3月)
- IPA:ECサイト構築・運用セキュリティガイドライン
- ITmedia NEWS:「見破るのは実質不可能」──ECサイトからカード番号盗む"最新手口"、徳丸氏が解説
- 一創:EC-CUBEの多要素認証バイパス脆弱性(CVE-2026-30777)の解説
※被害件数は各社の公表・報道時点の「漏えいの可能性がある件数」で、調査の進展により変わることがあります。エディオンの556件は「回数」での公表で、別途エラーログ由来の最大5件があります。
※被害額(平均3,608万円・2,407万円)は、JNSAが2017年1月〜2024年6月の被害組織に行ったアンケートのうち、ウェブサイトからの情報漏えい27件の回答に基づく値です。カード情報あり・なしの件数の内訳は公表されていません。「約1.5倍」は平均値の比から算出しました。
※番号盗用が「9割以上」という割合は、日本クレジット協会の公表値(番号盗用475.4億円÷総額510.5億円)から私が計算したものです。
※脆弱性診断の頻度(年1回以上・改修時)と改ざん検知の確認頻度(毎日)は、一般的な目安として私が示したもので、ガイドラインが定めた数値ではありません。