「プライバシーマークを持っている会社だから安心」「ISMS認証があるから、委託先として問題ない」。
取引先を選ぶとき、こう判断していないでしょうか。
ところが、情報漏えいを公表した企業の中には、PマークやISMSを取得している会社が少なくありません。認証の審査をする側の団体でさえ、漏えい事故を起こしています。
中小企業のIT・セキュリティ支援をしていると、「取引先に言われたから取った」という声をよく聞きます。今回は、認証と実際のセキュリティレベルがずれる理由と、本当に確認すべき点を整理します。
この記事でわかること
- Pマーク・ISMSが「証明しているもの」と「証明していないもの」
- 認証を持つ企業や、審査をする団体でも起きた漏えい事故
- Pマーク付与事業者の事故報告に見る、事故の中身
- 認証が「おまじない」になってしまう4つの構造
- 取引先のセキュリティを確かめるときの質問リスト
- 2027年3月に受付が始まる予定の「SCS評価制度」
先に結論
- Pマーク・ISMSは「管理の仕組みがある」証明で、「攻撃に強い」証明ではない
- いまの主な脅威は、機器の更新・多要素認証・バックアップなどの技術対策で防げるかが決まる
- 取引先は認証の有無より「何をしているか」で確かめ、自社は認証に技術対策を上乗せする

目次
1. Pマーク・ISMSは「管理の仕組み」の証明で、攻撃への強さの証明ではない
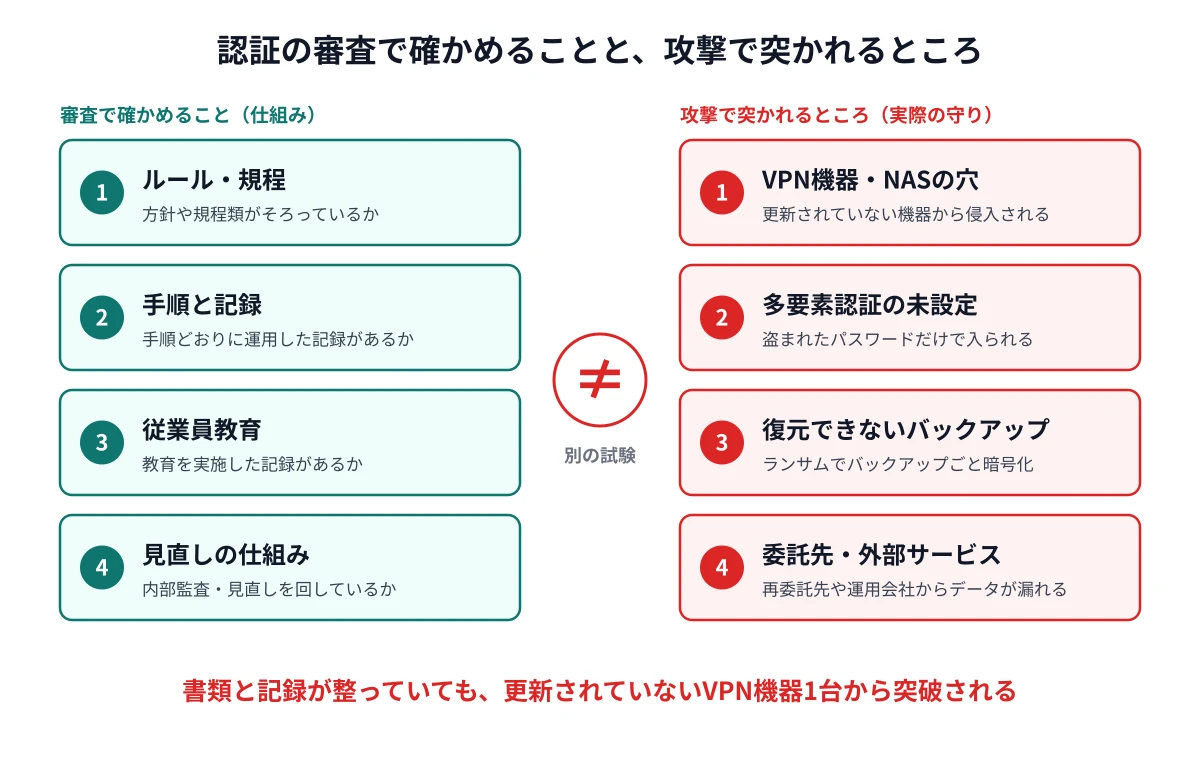
PマークもISMSも、審査で確かめているのは「ルールを決め、守り、見直す仕組みがあるか」です。ファイアウォールの設定やパッチの適用状況を、攻撃者の目線で試すものではありません。
Pマークは個人情報の保護に絞った国内の制度で、JIS Q 15001に基づきます。ISMS認証は、情報全般を対象にした国際規格ISO/IEC 27001(JIS Q 27001)の認証です。
| 項目 | プライバシーマーク | ISMS認証 |
|---|---|---|
| 対象 | 個人情報 | 情報資産全般(個人情報も含む) |
| 基準 | JIS Q 15001:2023 | ISO/IEC 27001(JIS Q 27001:2025) |
| 取得の単位 | 会社全体(法人単位) | 事業部・拠点などに絞って取得できる |
| 更新 | 2年ごと | 3年ごと(毎年の維持審査あり) |
| 取得数 | 17,788社(2026年3月末) | 8,701組織(2026年9月末) |
Pマークだけで1万7千社を超え、ISMSも8,700組織に達しています。これだけ普及していれば、事故を起こした会社が取得企業だったというケースが目立つのは自然なことでもあります。
問題は、取得していることが「攻撃に強い」と受け取られてしまう点です。審査で見ているものと、攻撃で突かれるところは、下の図のようにずれています。
2. 認証を持つ企業でも、審査する側でも、大きな漏えいは起きている
認証を取得していても、大きな漏えい事故は実際に起きています。ここでは、公表されている3つの事例を取り上げます。
イセトー:ランサム攻撃のあと、ISMSとPマークが一時停止に
帳票の印刷・発送を請け負うイセトーは、2024年5月にランサムウェアの被害を受けました。委託元である自治体や企業の個人情報が、外部に漏えいしています。
同社は2024年9月、審査機関の特別審査を経て、
ISO 27001とISO 27017の認証を一時停止する通知を受けたと発表しました。JIPDECも同年12月24日付でPマークの付与を一時停止しています。
その後、Pマークは2025年4月に再付与されたと報じられています。
JIPDEC:Pマーク審査員の資料が、約3年間ネット上で見える状態に
2023年には、Pマーク制度を運営するJIPDEC自身が、審査関連資料の漏えいを公表しました。契約していた審査員の1人が個人のパソコンで審査業務を行い、本来は廃棄すべき資料をNASに保存していました。
そのNASに適切な対策がなく、少なくとも2020年7月から2023年8月まで、ネット上で閲覧できる状態でした。漏えいの可能性があるのは、最大888社の審査関連情報と審査員の名簿です。
JIPDECは、審査員から「資料は廃棄した」という届け出を受けていましたが、実際には確認していませんでした。ルールはあっても、守られているかを確かめていなかった典型例です。
大日本印刷:約864万件の漏えいで「改善要請」
2007年には、大日本印刷で約864万件の個人情報漏えいが起き、ネット通販詐欺などの実害も出ました。JIPDECは、Pマークの取消に次いで重い「改善要請」の処分を決めています。
3. Pマーク企業の事故報告は年1万件超、ただし技術的な原因はほとんど出てこない
2025年度は、Pマーク付与事業者2,021社から10,633件の事故報告がありました。前年度の9,322件から増えています。
事故の種類を見ると、誤配達・誤交付が37.8%、誤送信が25.5%で、この2つで6割を超えます。不正アクセスは10.3%でした。
ただし、この件数は、Pマーク付与事業者に報告義務があるから見えている数字です。認証を持たない企業には報告義務がないため、「認証企業のほうが事故が多い」とは比べられません。
原因の集計では、技術面の不備がごく少ない
原因別の集計(1件に複数の原因がある場合はそれぞれ数える)は、次のとおりです。
| 原因 | 件数 |
|---|---|
| 作業・操作ミス | 4,445件 |
| 手順・ルール違反の作業、操作 | 3,691件 |
| 確認不足 | 3,427件 |
| 従業員教育不十分 | 2,762件 |
| アクセス制御の不備 | 508件 |
| バージョン・パッチ適用の不備 | 39件 |
| 簡易なパスワード設定 | 34件 |
| SQL対策の不備 | 17件 |
不正アクセスが1割あるのに、パッチ適用の不備は39件、簡易なパスワードは34件にとどまります。技術的な原因まで掘り下げられていない可能性があります。
審査や事故報告の枠組みが、人のミスと手順の話に寄っていることの表れとも読めます。これは集計から私が読み取った見方で、JIPDECの見解ではありません。
4. 認証が「おまじない」になるのは、4つの構造があるから
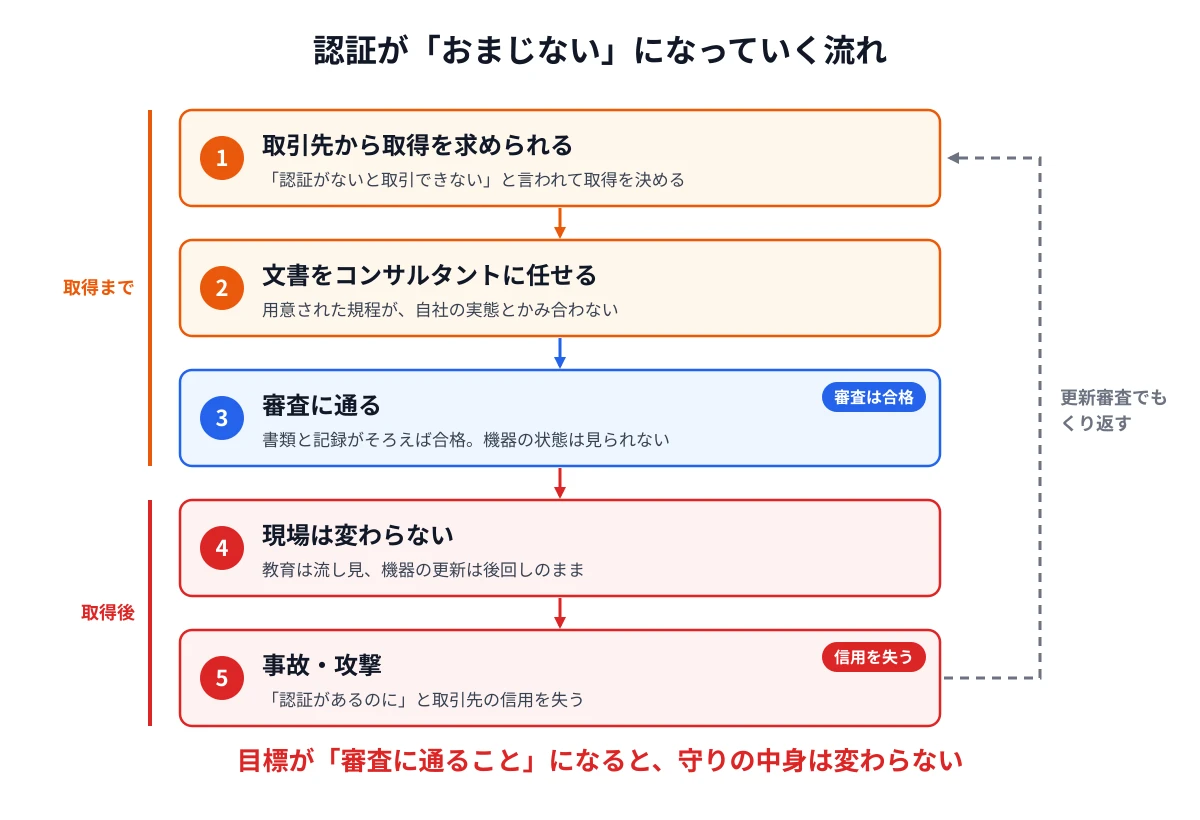
認証が形だけになるのは、担当者の怠慢というより、制度の作りと取得の動機に原因があります。
① 審査で見るのは書類と記録で、攻撃への耐性は試さない
審査で確認するのは、規程・手順書・教育の記録・内部監査の記録などです。VPN機器に穴が開いていないかを、実際に調べることは基本的にありません。
② どこまで守るかは、会社が自分で決める
ISMSでは、会社が自らリスクを評価し、必要な対策を選びます。リスクを低く見積もれば、対策が薄いままでも審査は通ります。
③ ISMSは認証の範囲を絞れる
ISMSは、事業部や拠点の単位でも取得できます。「ISMS取得」と書かれていても、取引に関わる部署が範囲外のことがあります。
④ 取引のために取ると、取得そのものが目的になる
取引先に求められて取得すると、目標が「審査に通ること」にすり替わりがちです。文書はコンサルタントが用意し、教育はeラーニングを流すだけ、という運用も珍しくありません。
費用も軽くありません。Pマークの新規取得の料金は、2026年10月の改定後、小規模事業者で税込336,600円です。費用をかけた分、「取ったから安心」と考えやすくなります。
5. いまの主な脅威はランサム攻撃と委託先で、守れるかは技術対策で決まる
IPAの「情報セキュリティ10大脅威 2026」組織編では、1位がランサム攻撃、2位が委託先を狙った攻撃でした。4位にはシステムの脆弱性を悪用した攻撃が入っています。
| 順位 | 脅威(組織編) | 主に効く対策(私の整理) |
|---|---|---|
| 1位 | ランサム攻撃による被害 | 機器の更新、ネットから切り離したバックアップ、EDR |
| 2位 | サプライチェーンや委託先を狙った攻撃 | 委託先の対策確認、渡すデータとアクセス権の最小化 |
| 3位 | AIの利用をめぐるサイバーリスク | 入力してよい情報のルール、法人向けプランの設定 |
| 4位 | システムの脆弱性を悪用した攻撃 | 機器・ソフトの棚卸しと、更新の担当者決め |
| 7位 | 内部不正による情報漏えい等 | 管理者権限の絞り込み、操作ログの監視 |
どの脅威にも効くのは、規程の文言よりも、機器の更新や多要素認証などの具体的な対策です。規程に「パッチを適用する」と書いてあっても、実際に更新されていなければ守れません。
イセトーもJIPDECの事例も、文書の上では対策が決まっていたはずです。それでも、実際の機器やデータの管理で破られています。
6. 取引先は「認証の有無」ではなく「何をしているか」で確かめる
委託先を選ぶときは、認証マークを入口にしつつ、具体的な対策を質問で確かめるのが確実です。答えにくそうな質問ほど、相手の実態がよく見えます。
| 確かめること | 質問の例 | 答えで見るポイント |
|---|---|---|
| 認証の範囲 | ISMSの範囲に、当社の業務を扱う部署は入っていますか | 登録証の範囲の記載を見せてもらえるか |
| 多要素認証 | メール・クラウド・VPNの多要素認証は、全員必須ですか | 「一部だけ」「推奨」なら弱い |
| 機器の更新 | VPN機器やNASの更新は、誰がいつ確認していますか | 担当者と頻度をすぐ答えられるか |
| バックアップ | ランサム被害を想定して、復元を試したことはありますか | ネットから切り離した保管があるか |
| 再委託 | 当社のデータを扱う再委託先や外部サービスはどこですか | 一覧がすぐ出てくるか |
| 事故時の連絡 | 事故が起きたら、何時間以内に連絡をもらえますか | 契約書に書けるか |
特に見落としやすいのが、委託先のさらに先にある外部サービスです。NTT西日本グループの事案では、委託先が使うシステムの運用会社で、元派遣社員が管理者アカウントを悪用しました。
持ち出された顧客情報は、69のクライアントの約928万件です。NTT西日本は、運用会社が個人データを扱っている事実を把握できていなかったと説明しています。
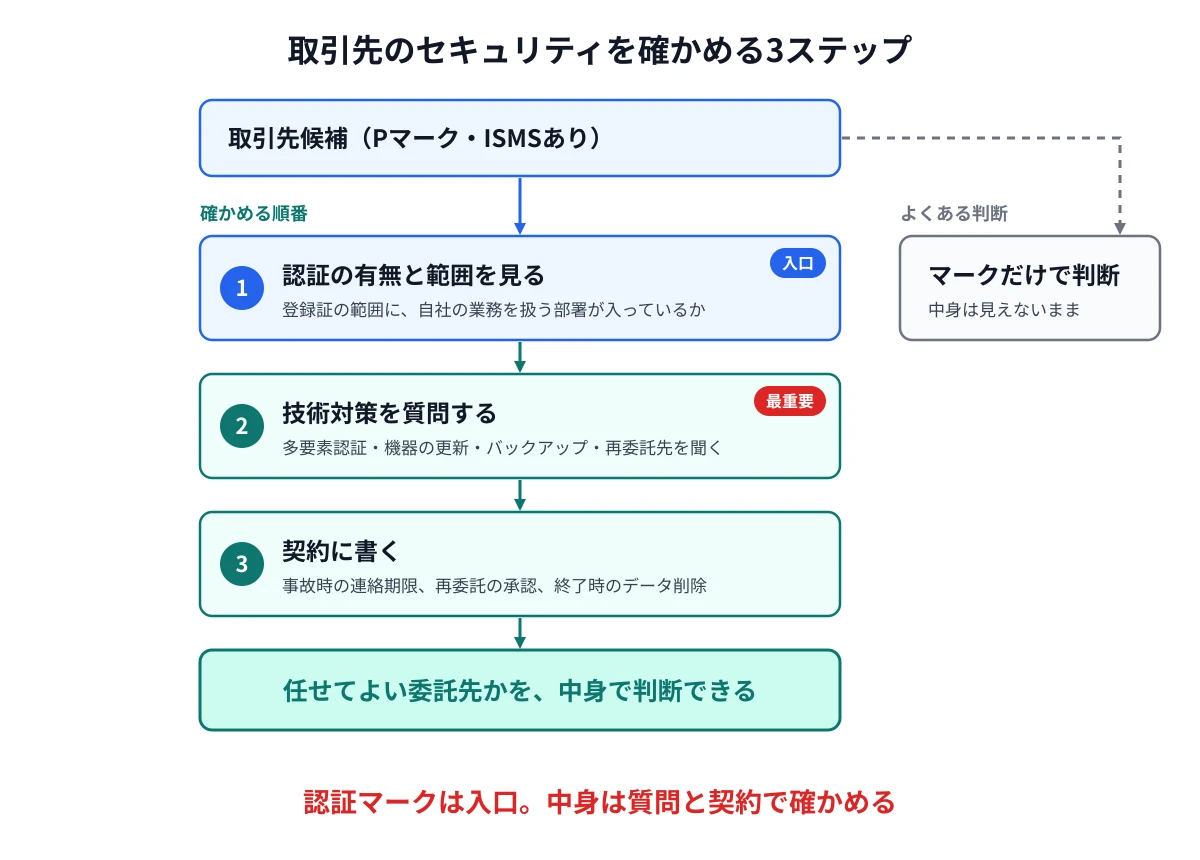
7. 認証を持つ会社は、審査を「弱点探し」に使えば意味が出る
認証そのものが無意味なのではなく、使い方しだいで価値が変わります。ルールを決めて見直す仕組みは、技術対策を社内に定着させる土台になります。
すでに取得している会社は、次のように運用を変えるだけでも、守りの中身が変わります。
認証を「守り」につなげる5つの見直し
- 内部監査に、多要素認証の設定状況・更新日・バックアップの復元結果を入れる
- リスク評価に、IPA「10大脅威」組織編の上位の脅威を必ず入れる
- ISMSの適用範囲を、実際にデータを扱う部署まで広げる
- 年1回は外部の脆弱性診断を受け、結果をマネジメントレビューで扱う
- 教育はeラーニングだけにせず、訓練メールなど体験型を組み合わせる
審査で指摘ゼロを目指すより、自社の弱点を見つけて直す場に使うほうが、事故を防ぐ力になります。指摘が出ることは、失敗ではなく改善の材料です。
8. 2027年3月から、対策の中身を★で示す「SCS評価制度」の受付が始まる予定
経済産業省は、企業のセキュリティ対策の段階を★で示す「SCS評価制度」の受付を、2027年3月に始める予定です。正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」です。
★3は、専門家の確認を受けた自己評価で登録されます。★4は、評価機関による第三者評価に合格すると登録されます。
背景には、受注側の企業が、発注元ごとにばらばらな様式のチェックリストへの対応を迫られている現状があります。
★は、Pマーク・ISMSの代わりというより、取引に必要な対策の実施状況を共通の基準で見える化するものです。今後は、仕組み(認証)と中身(★)を組み合わせて見る流れになると私は考えています。
9. よくある質問
PマークやISMSは、取らなくてもよいのですか?
取引先や入札の条件になっているなら、取る価値はあります。ただし、取得をゴールにせず、技術対策とセットで運用することが前提です。
中小企業は、PマークとISMSのどちらを選べばよいですか?
一般消費者の個人情報を多く扱うならPマーク、取引先の情報全般を扱うならISMS、という分け方が一般的です。迷ったら、取引先が求めているほうを選びます。
認証を取る余裕がない小さな会社は、何から始めればよいですか?
多要素認証、機器とソフトの更新、ネットから切り離したバックアップの3つから始めてください。IPAの「中小企業の情報セキュリティ対策ガイドライン」も参考になります。
同ガイドラインの第4.0版は、SCS評価制度の考え方を反映しています。付録の規程サンプルは、★3・★4の要求事項に対応しています。
★を取らないと、取引を打ち切られることはありますか?
経済産業省のFAQでは、★の取得を契約上どう扱うかは、当事者同士が合意して決めるものとされています。独占禁止法や取適法に照らして、適切に使うことも求められています。
10. まとめ
まとめ
- Pマーク・ISMSは「管理の仕組み」の証明で、攻撃への強さを試すものではない
- 認証を持つ企業でも、審査を運営する団体でも、大きな漏えいは起きている
- Pマーク企業の事故報告では、技術的な原因がほとんど表に出てこない
- いまの主な脅威には、機器の更新・多要素認証・バックアップなどの技術対策が効く
- 取引先は質問と契約で中身を確かめ、自社は認証を弱点探しに使う
Pマークや ISMSは、取らないよりは取ったほうがよい仕組みです。ただ、マークがあることで安心してしまえば、かえって守りが手薄になります。
大切なのは、認証の有無ではなく、実際に何をしているかです。自社の対策と取引先の対策を、今回の質問リストで一度点検してみてください。
村上ドットプロでは、AI導入支援に加えて、サイバーセキュリティに関する無料相談も受け付けています。社員のスマホ利用ルールづくりや、従業員向けの注意喚起についてもお気軽にご相談ください。
-

広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
広島の中小企業向け AI導入支援 AIを、社員まかせから会社の戦力へ。 村上ドットプロは、広島市中区を拠点とするAIコンサルタントです。「何から始めればいいか分からない」を御社の実際の業務から解きほぐ ...
続きを見る
参考リンク
- JIPDEC:2025年度 個人情報の取扱いにおける事故報告集計結果
- JIPDEC:プライバシーマーク付与事業者情報(2026年3月31日時点)
- ITトレンド:ISO認証の動向(ISMS-AC公表のISMS認証登録組織数を引用)
- ITmedia NEWS:“プライバシーマーク認証団体”が情報漏えい 審査員が個人PCで書類保存
- JIPDEC:プライバシーマーク審査関連資料の漏えいについて(第2報)
- ロケットボーイズ:イセトーがランサムウェア被害によりISO27001認証及びISO27017認証の一時停止
- ScanNetSecurity:JIPDEC が12月24日 株式会社イセトーのプライバシーマーク付与一時停止
- ScanNetSecurity:株式会社イセトーへ JIPDEC がプライバシーマークを再付与
- INTERNET Watch:JIPDEC、大日本印刷に対する処分を決定(2007年)
- ScanNetSecurity:NTTマーケティングアクトProCX 元派遣社員による不正持ち出し(続報)
- 総務省:NTT西日本における業務委託契約時のお客様情報の取り扱い等について(2024年11月)
- IPA:情報セキュリティ10大脅威 2026
- IPA:SCS評価制度リーフレット
- 経済産業省:SCS評価制度に関するよくあるお問い合わせ(FAQ)
- ScanNetSecurity:サプライチェーン対策評価制度「SCS」令和8年度末に運用開始へ
- 一創:プライバシーマーク取得の流れ・費用・条件(2026年10月改定後の料金)
※事故報告の件数は、報告義務のあるプライバシーマーク付与事業者からJIPDECと審査機関に報告されたものです。認証を持たない企業の事故は含まれないため、取得企業と非取得企業の事故率は比べられません。原因別の件数は、1件の事故に複数の原因がある場合にそれぞれ数えています。
※ISMS認証の登録組織数は、ISMS-ACの公表値(2026年9月30日現在)をITトレンドの記事経由で確認したものです。Pマークの取得料金は、JIPDECの公表資料をもとにした一創の記事によります。
※10大脅威の表の「主に効く対策」と、第3章の原因集計の読み取りは、私による整理・見解です。