2026年11月2日の月曜日、ストックホルムのスーパーで朝の準備を始めた店員は、冷凍庫の温度表示が50℃になっているのに気づきました。異常が起きたのは午前2時ごろ。気づいたのは数時間後で、冷凍品はすべて廃棄するしかありませんでした。 同じ夜、ベルギー、オランダ、アイルランド、エストニアなど欧州各地のスーパーや精肉店で、冷蔵・冷凍設備の温度が遠隔から引き上げられていました。10月にフランスのスーパー約700店を襲った攻撃と、ほぼ同じ手口です。 「フランスの事件のあと、各国で注意喚起が出ていたはずでは?」と思った方もいるでしょう。実際、フランス当局もメーカーも、3週間前に具体的な対策を示していました。それでも被害は繰り返されました。今回は、2026年11月3日時点の報道と公的機関・メーカーの発表をもとに、第2波の全体像と、警告後も被害が止まらなかった理由、日本の事業者が確認すべきことを整理します。
この記事でわかること
- 11月2日に欧州9か国で起きた冷蔵設備への攻撃の概要
- 国・チェーン別の被害状況(一覧表)
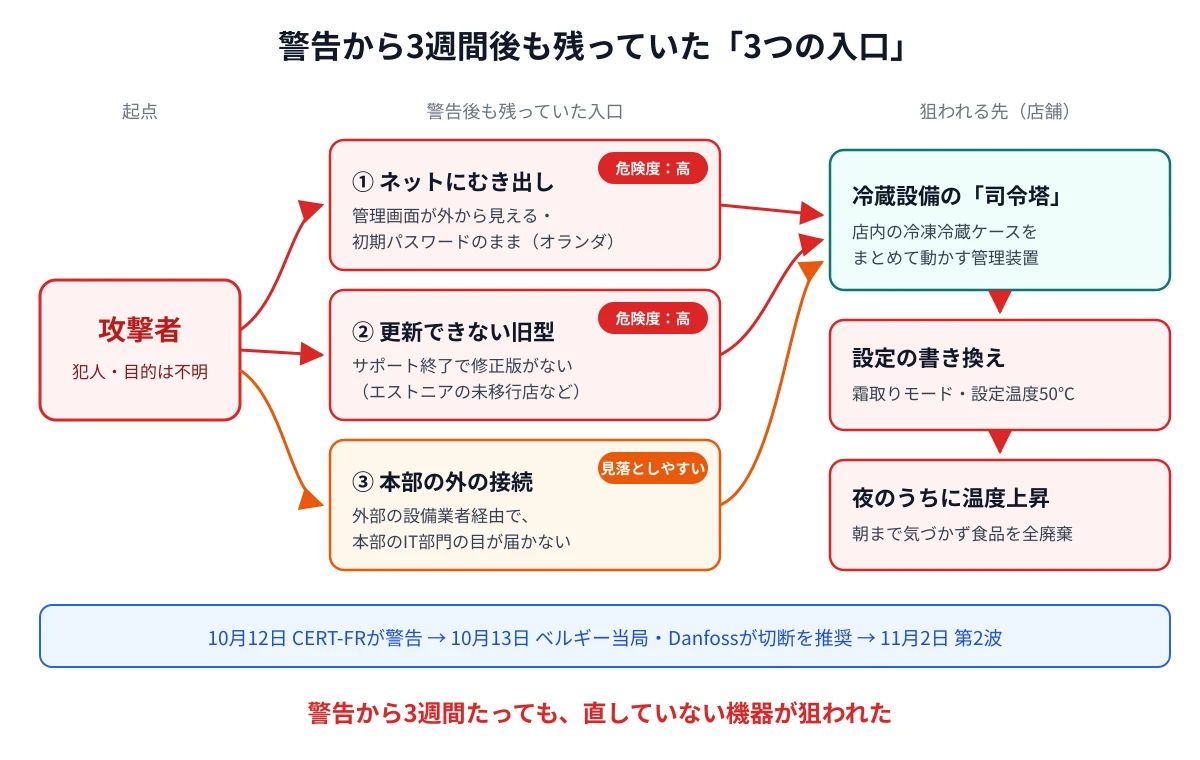
- 警告から3週間で再発した3つの理由
- Danfoss以外のメーカーの機器も狙われている現状
- 犯人・捜査の状況と、日本への示唆
- 機器の状態別に、今すぐやるべき対策
先に結論
- 11月2日未明、欧州の少なくとも9か国でスーパーなどの冷蔵設備が遠隔操作され、庫内が最高50℃前後に。被害はチェーンごとに数店〜数十店で、フランスより小規模だった。
- 狙われたのは、3週間前の警告後も「ネットにむき出し」「初期パスワードのまま」「更新できない旧型」のまま残っていた機器。警告が出ても、直していない機器は狙われ続ける。
- 日本で被害報告はないが、構図は同じ。保守業者に「管理画面が外から見えないか」「旧型機を使っていないか」「保険・保守契約の条件」を確認する。

目次
1. 11月2日未明、欧州9か国で冷蔵設備の温度が遠隔で引き上げられた
11月1日の夜から2日の未明にかけて、欧州の少なくとも9か国のスーパーで、冷蔵・冷凍設備の温度が遠隔操作で引き上げられました。AFP通信によると、被害が確認されたのはベルギー、スウェーデン、フィンランド、オランダ、ルクセンブルク、アイルランド、エストニア、ポルトガル、イタリアです。EUは、域内の食品供給網を意図的に混乱させようとする試みだと警告しました。 手口は大きく2つ報告されています。ベルギーでは、大手Delhaizeの冷凍設備を保守するSabcobelのCEOが、攻撃者が冷却器を「霜取りモード」に切り替えたと説明しました。霜取りは本来、冷却器に付いた霜をヒーターで溶かす短時間の運転ですが、これを続けさせると庫内は温まり続けます。スウェーデンのICA店舗やエストニアのSelverでは、温度の設定値そのものが50℃に書き換えられていました。 発覚が遅れたのも、10月のフランスと同じです。ストックホルムのICA加盟店では、攻撃は午前2時ごろに起きたものの、気づいたのは数時間後でした。ベルギーの店舗責任者も、朝に出勤するまで気づかず、冷蔵品をすべて廃棄することになったと朝日新聞の取材に答えています。
10月のフランスと11月の第2波の比較
| 項目 | 10月(フランス) | 11月(欧州各国) |
|---|---|---|
| 発生 | 10月11日夜〜12日未明 | 11月1日夜〜2日未明 |
| 範囲 | フランス国内(約700店、仏政府の説明) | 少なくとも9か国、各チェーン数店〜数十店 |
| 手口 | 霜取りの長時間化、設定温度50℃ | 霜取りモードへの切り替え、設定温度50℃ |
| 関係した機器 | Danfoss、Copeland/Dixell xweb | Danfoss(メーカーが認めた)、Copeland(被害店の証言) |
| 犯行声明 | なし | なし |
2. 被害はチェーンごとに数店〜数十店、フランスの約700店より小規模
第2波で数十店を超える被害を公表したチェーンはなく、全体の規模はフランスの約700店よりかなり小さいとみられます。ただし、各社は自社の被害だけを公表しており、欧州全体の集計はありません。主な被害は次のとおりです。
| 国 | 事業者 | 被害店舗数 | 事業者側の説明 |
|---|---|---|---|
| ベルギー・ルクセンブルク | Delhaize | 数十店(主にベルギー) | 冷蔵設備に影響するIT障害。生鮮・冷凍品の品ぞろえを一時縮小 |
| ベルギー | Carrefour | 15店(700店超中) | 冷蔵設備へのサイバー攻撃、影響はごく限定的 |
| ベルギー | Intermarché | 10〜15店 | 冷蔵庫の不具合 |
| ベルギー | Spar(Colruytグループ) | 5店 | 独立オーナー店の冷蔵システムが攻撃を受けた |
| ベルギー | IKEA | 1店(モンス) | 冷蔵・冷凍設備へのサイバー事案 |
| スウェーデン | ICA | 限定的(数は非公表) | 冷蔵・冷凍システムに影響する事案。サイバー攻撃とは断定せず |
| スウェーデン | Coop | 6〜7店(約800店中) | 冷蔵システムへの無断操作。Danfossは納入業者の一つ |
| アイルランド | Musgrave(SuperValu) | 13店(223店中) | 特定の冷蔵機種に限られたサイバー事案 |
| オランダ | 社名非公表 | 少なくとも17事業者 | 精肉店や地域の小売店が中心(Danfossの説明) |
| エストニア | Selver | 1店 | 旧型のDanfossシステムへの攻撃 |
| フィンランド | Kesko | 小規模店数店 | 異常な温度。原因は調査中 |
| ポルトガル | Intermarché | 7店 | 冷蔵設備を管理する外部企業が狙われたとみられる(AFP) |
| イタリア | Coop(Radenzaグループ) | 少なくとも4店(シチリア) | 冷凍売り場の遠隔制御システムへの攻撃(AFP) |
金額の面では、ベルギーでは約10万ユーロ分の食品が廃棄されたと現地メディアが報じています。アントワープ近郊の精肉店では冷蔵庫が18℃まで上がり、約1万5,000ユーロ分の肉が駄目になったと店主が話しています。 一方で、早く気づけた店は被害を抑えています。エストニアのSelverでは冷凍庫の設定が50℃にされたものの、実際の温度上昇は2〜3℃程度で、約10分で復旧し商品の被害はありませんでした。オランダの冷凍食品の保管施設でも、マイナス20℃の設備がマイナス10℃まで上がったところで対処できたといいます。被害の大きさを分けたのは、異常に気づくまでの時間でした。
3. 警告から3週間で再発したのは、対策していない機器が残っていたから
第2波は、何の前触れもなく起きた攻撃ではありません。フランスのCERT-FRは10月12日に警戒情報を出し、ベルギーのサイバーセキュリティセンター(CCB)も翌13日に、対象機器をインターネットから切り離すよう求めていました。Danfossも同じ13日にオランダの顧客へ、ネットから切り離し、保護されたネットワーク経由でだけ再接続するよう勧めていたと説明しています。
| 日付 | 出来事 |
|---|---|
| 2025年8月1日 | DanfossがAK-SM 8xxA向けのセキュリティ勧告と修正版4.3.1を公開 |
| 2026年8月 | Claroty Team82がAK-SM 800Aの脆弱性の詳しい調査を公表 |
| 10月11日夜 | フランスで第1波 |
| 10月12日 | CERT-FRが警戒情報を公開 |
| 10月13日 | CERT-FRがCopeland・Dixell製品を追加。CCBが勧告。Danfossがオランダの顧客に切断を推奨 |
| 10月16日 | CERT-FRが推奨対策を更新 |
| 11月2日未明 | 欧州各国で第2波 |
それでも被害が出た理由は、報道とメーカー・事業者の説明から、大きく3つに整理できます。
理由1:ネットにむき出しで、初期パスワードのままだった
Danfossによると、オランダで攻撃された機器は保護されたネットワークにつながっておらず、初期パスワードも変更されていませんでした。オランダの多くの店はフランスの事件後に対策をとっていましたが、対策しなかった一部が狙われたといいます。ベルギーのSabcobelも、店舗にネット接続の保護を勧め、多くは応じたものの全店ではなかったと説明しています。ただし、これはメーカー側の説明で、第三者が検証した結果ではありません。
理由2:更新では直らない旧型機が残っていた
エストニアのSelverで被害を受けたのは、同社で唯一、新しいシステムへの移行が終わっていなかった店でした。設備業者も、更新されていない古いコントローラーが狙われていると話しています。Danfossの旧型AK-SM800は2021年5月にサポート終了が宣言され、AK-SC355は2016年に販売を終えています。これらには修正版がないため、ファームウェア更新という対策そのものが取れません。
理由3:本部の管理が届かない「外部業者経由の接続」だった
スウェーデンのICAは、被害店舗が外部の設備業者を使い、ICAの中央ネットワークとは別の経路でつながっていたと説明しています。フィンランドのKeskoも、被害店の設備は本部の集中的な防御の外にあったとしています。スウェーデンのCoopは、被害店が5Gではなく4G回線を使っていたことを攻撃を受けやすかった理由に挙げました(回線の世代と被害の関係について、技術的な説明は公表されていません)。本部のIT部門の目が届かない場所に、冷蔵設備の入口があったことになります。
4. 狙われているのはDanfoss製だけではない
第2波で名前が出たメーカーの中心はDanfossですが、それ以外のメーカーの機器も被害を受けています。ベルギーで被害を受けた精肉店は、オランダの放送局NOSに対し、米Copeland製の機器も攻撃されたと話しました。アイルランドのMusgraveは、被害を受けた冷蔵機種のメーカー名を明らかにしていません。 これは10月の時点で予告されていた話でもあります。CERT-FRは10月13日の更新で、Danfossの「AK-SM」「AK-SC」シリーズに加えて、CopelandとDixellの監視装置「xweb」も侵害を確認した対象に加えていました。フランスでも、Dixell製の設備を使うスーパーで設定温度が書き換えられています。Copelandは、旧世代のXWEB EVOに脆弱性があることを認め、この世代には修正を提供しないとしています。
「うちはDanfossじゃないから大丈夫」は通用しない
- 攻撃者が使っているのは、特定メーカーの穴というより「管理画面がネットから見える」「パスワードが初期のまま」という運用の穴
- どのメーカーでも、保守終了の機器は更新で直せない
- 2回の攻撃とも、具体的にどの脆弱性や認証情報が悪用されたかは、11月3日時点で公表されていない
5. 犯人は不明、ベルギー当局は「特定できない可能性もある」
11月3日時点で、第2波についても犯行声明は出ていません。ベルギーのCCBは、誰が攻撃したのかは分からず、今後も特定できない可能性があるとの見方を示しました。ベルギー連邦検察は刑事捜査を始めています。スウェーデンの国家サイバーセキュリティセンターは、北欧や欧州の機関と情報を共有しているとしています。 10月のフランスの事件との関係もはっきりしていません。Danfoss、Sabcobel、エストニアの設備業者はいずれも「同じ手口」「似た手口」と説明していますが、手口が同じだからといって、同じ攻撃者だとは限りません。手口が報道で広く知られたため、別の集団がまねた可能性も否定できないためです。 関連して、米国防総省は8月下旬に米軍基地内の売店で相次いだ冷凍庫の不具合について、サイバー攻撃の疑いがあるとみて調べているとロイターが10月29日に報じています。欧州の事件との関連は確認されていません。
6. 日本で被害報告はないが、「警告後も直さない」構図は他人事ではない
2026年11月3日時点で、私が調べた範囲では、日本国内の被害報告や、国の機関による本件の注意喚起は見つかっていません。日本の店舗の冷凍冷蔵設備は国内メーカー製が主力で、Danfoss製が大量に入っているフランスとは構図が違います。 それでも、日本の事業者が学ぶべき点は多くあります。第2波で明らかになったのは、「注意喚起が出ても、設備の現場まで対策が届くとは限らない」という現実です。冷蔵設備は保守業者に任せきりになりやすく、本部や経営者が接続方式を把握していないケースも少なくありません。IIJの技術統括部長も10月の報道番組で、日本にも同様の設備を入れている会社があり、セキュリティ意識には差があるとの見方を示しています。 そもそもなぜ業務用冷蔵庫がネットにつながっているのか、日本の遠隔監視の普及状況はどうなっているのかは、10月のフランスの事件の記事で詳しく解説しています。
7. やるべきことは機器の状態で変わる。旧型は「隔離か交換」
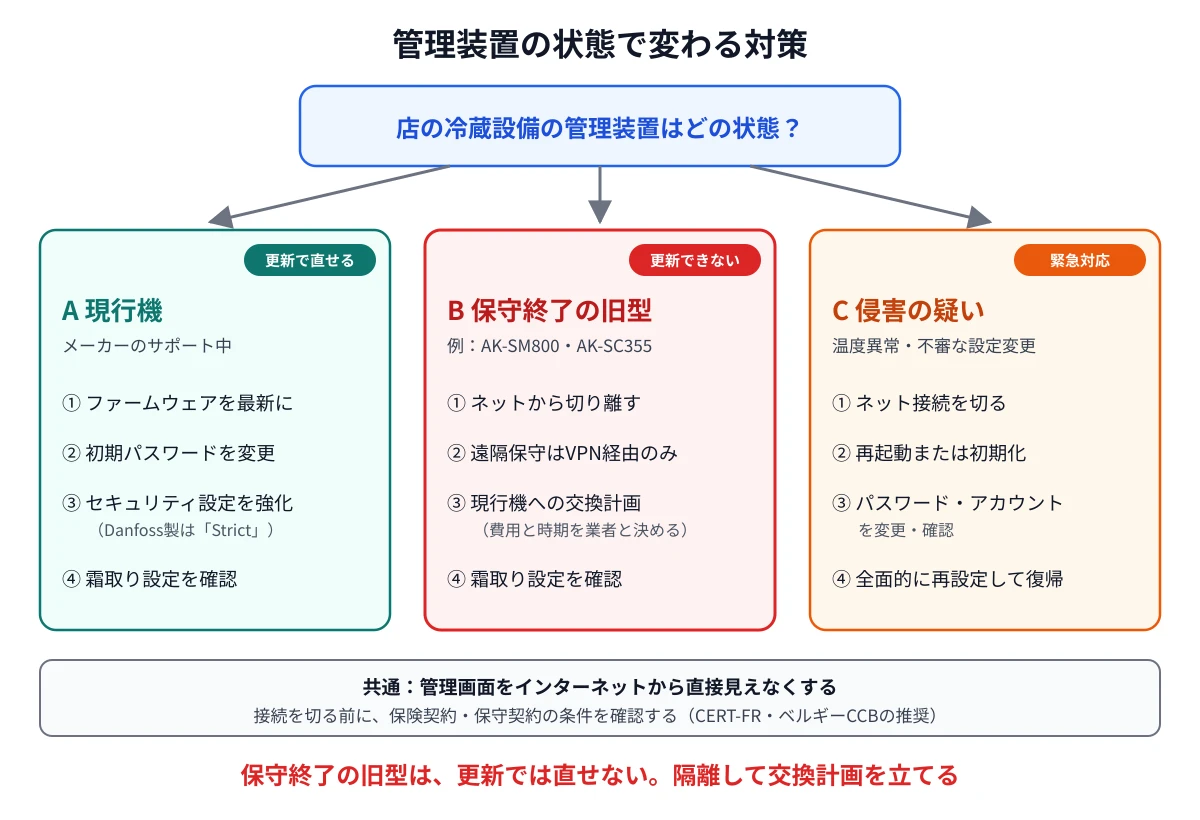
対策の基本は、CERT-FRが10月16日に更新した推奨対策と、スウェーデンの国家サイバーセキュリティセンターの呼びかけに集約されています。まず、ネットにつながっている機器を洗い出し、本当につなぐ必要があるかを判断する。つなぐ必要がある機器は、更新したうえで何重にも守る、という順番です。 ただし、取れる対策は機器の状態によって変わります。特に保守終了の旧型機は、ファームウェア更新という選択肢がないため、ネットからの隔離か機器の交換しかありません。ベルギーのSabcobelも、ソフトの更新だけでは足りず、物理的な改修や費用が必要になる場合があると話しています。
今すぐ確認・実施すること
- 管理画面がインターネットから直接見えないようにする:固定のグローバルIPで公開されている機器も含めて確認し、遠隔接続はVPNや保護されたネットワーク経由に限る
- 設定全体、特に霜取りスケジュールを確認する:不審な変更が残っていないかを見る
- 現行機はファームウェアを最新にする:Danfoss製はセキュリティレベルを「Strict」にし、初期パスワードを必ず変更する
- 保守終了の機器を洗い出し、交換計画を立てる:それまではネットから切り離す
- 夜間の温度異常警報の受け手と駆けつけ手順を決める:早く気づけば被害は小さくできる
接続を切る前に、保険と保守契約を確認する
よくある質問
Q. 第2波で被害を受けたのは大手スーパーだけですか?
A. いいえ。オランダでは、Danfossの説明によると被害の中心は精肉店や地域の小さな商店で、大手チェーンは含まれていませんでした。ベルギーでも精肉店が被害を受けています。遠隔監視付きの冷蔵設備を使っていれば、規模に関係なく対象になりえます。
Q. 10月のフランスと同じ犯人ですか?
A. 分かっていません。メーカーや設備業者は同じ手口だと説明していますが、手口が同じでも同じ攻撃者とは限りません。11月3日時点で、どちらにも犯行声明は出ていません。
Q. 日本で売っている食品に影響はありますか?
A. ありません。被害は欧州の店舗内で起きたもので、温度が上がった食品は現地で廃棄されています。
Q. 冷蔵設備をネットから切り離すと、遠隔監視が使えなくなりませんか?
A. 完全に切り離す必要はありません。当局が求めているのは、管理画面をインターネットから直接見えない状態にし、遠隔接続はVPNなど保護された経路に限ることです。ただし、切り替えの前に保険・保守契約の条件を必ず確認してください。
まとめ
- 11月2日未明、欧州の少なくとも9か国でスーパーなどの冷蔵設備が遠隔操作され、庫内が最高50℃前後に
- 被害はチェーンごとに数店〜数十店で、フランスの約700店より小規模。早く気づいた店は被害を防げた
- 再発の理由は、ネットへの露出と初期パスワード、更新できない旧型機、本部の外の外部業者経由の接続
- Danfoss以外にCopeland・Dixellの機器も対象。犯人は不明で、特定できない可能性もある
- 日本で被害報告はないが、保守業者に型番・サポート期限・接続方式・パスワードを確認する
村上ドットプロでは、AI導入支援に加えて、サイバーセキュリティに関する無料相談も受け付けています。社員のスマホ利用ルールづくりや、従業員向けの注意喚起についてもお気軽にご相談ください。
-

広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
当サイトのURLを装った偽サイトが確認されています。Googleには対応してもらいました。まだBing検索には残っているので今すこしお気をつけ下さい。 広島の中小企業向け AI導入支援 AIを、社員ま ...
続きを見る
参考リンク
- CERT-FR:Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération(CERTFR-2026-ALE-012)
- CCB(ベルギー):Warning: Security Incidents in France Targeting Remote Controllers of Refrigeration Installations
- スウェーデン国家サイバーセキュリティセンター(NCSC):Cyberangrepp mot kylsystem
- Danfoss:DSA-2025-08-01
- Danfoss:Tech Insider October 2025
- The Hacker News:New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- CNBC(ロイター):New cyberattack on supermarket fridges sweeps across Europe
- The Japan Times:Supermarkets across Europe report new suspected freezer hack
- Euronews:Cyberattaque contre frigos de supermarchés dans neuf pays européens
- Euronews:Cyberattaque sur des supermarchés belges(ベルギーの被害)
- AFPBB News:欧州9か国のスーパー冷蔵設備にサイバー攻撃か 食品廃棄被害も
- 朝日新聞(Yahoo!ニュース):冷蔵冷凍庫へのサイバー攻撃、9カ国に 欧州のスーパーで温度50度
- XenoSpectrum:欧州各国のスーパーで冷凍設備がサイバー攻撃の標的に、警告から21日後に被害が再発
- ニューズウィーク日本版(ロイター):米軍基地の冷凍庫不具合、サイバー攻撃の疑い
- ANN NEWS:仏スーパー サイバー攻撃で“冷蔵庫50℃” 日本は大丈夫?
※被害店舗数は各社が報道機関に回答した数字で、2026年11月3日時点の暫定値です。報道によって数字が異なる場合があり(例:スウェーデンのCoopは6店または7店)、欧州全体の公式集計はありません。 ※「9か国」はAFP通信の集計に基づきます。ブルームバーグやロイターは5〜7か国と報じており、報道時点により差があります。 ※ベルギーの約10万ユーロの食品廃棄、最高70℃との報道はベルギーメディアの報道をユーロニュースが伝えたものです。 ※オランダの被害機器の設定状況(保護なしの接続・初期パスワード)はDanfossの説明で、第三者による検証結果ではありません。 ※フランスの「約700店」は、2026年10月13日の仏経済・財務相の議会答弁(AP報道)に基づきます。