ネットで見つけた資料のzipをダウンロードして、解凍したフォルダーでそのまま Claude Code や Codex を起動する。あるいは、散らかったダウンロードフォルダーの整理をAIに任せる。AIエージェントを使っている方なら、どちらも心当たりがあるのではないでしょうか。
そのダウンロードフォルダーに、見覚えのない「AIへの指示書」が1枚置かれているだけで、AIが自分の設定を書き換え、マルウェアを入れたりログイン情報を外へ渡したりする攻撃が、実際の利用者のパソコンで見つかりました。
セキュリティ企業 Forever Security が2026年10月22日に公表した内容で、研究者の再現試験では OpenAI Codex で9割以上、Claude Code で約5割の確率で攻撃が成功しています。今回は、この攻撃の仕組みと、Chrome・Edge を使っている方が今日からできる対策を、できるだけ専門用語を使わずに整理します。
この記事でわかること
- ダウンロードフォルダーを使った新しい攻撃で、何が起きたのか
- Webを見ただけで「AIへの指示書」が置かれる仕組み
- Codex と Claude Code で、被害の形と成功率がどう違うか
- ソフトのアップデートを待っても解決しない理由
- Chrome・Edge で保存場所を毎回確認する設定のやり方
- 今日からできる5つの対策と、その優先順位
先に結論
- Webを見ただけでダウンロードフォルダーに置かれた指示書(AGENTS.md・CLAUDE.md)を、AIエージェントが「仕事のルール」として読み込み、従ってしまう
- AIの不具合ではなく「ブラウザの仕様×AIの設計」のすき間なので、アップデートでは直らない
- 最優先の対策は「ダウンロードフォルダーでAIエージェントを起動しない」こと。これだけで今回の手口は成立しない

目次
1. ダウンロードフォルダーの「AIへの指示書」で、実際にマルウェアが入りかけた
発端は、顧客のパソコンでAIエージェントが不正なプログラムを入れようとしたのを、Forever Security が止めたことでした。AIがインストールしようとしたのは「function-color」というnpmパッケージ(開発用の部品)で、約2年間表に出なかった攻撃活動に関わるものだったと報じられています。
不審な動きの出どころを調べると、原因は利用者のダウンロードフォルダーにあった「AGENTS.md」というテキストファイルでした。ダウンロードフォルダーは、そのままAIエージェントの作業場所としても使われていました。
AGENTS.md や CLAUDE.md は、本来は「このプロジェクトではこのツールを使う」「テストはこう実行する」といった作業ルールをAIに伝えるための指示書です。AIエージェントは起動した場所にある指示書を自動で読み込み、その内容に沿って動くように作られています。今回の攻撃は、この便利な仕組みを逆手に取ったものです。
| 項目 | 内容 |
|---|---|
| 公表 | Forever Security(2026年10月22日・現地時間) |
| 使われたファイル | AGENTS.md(Codex など)、CLAUDE.md(Claude Code) |
| 狙われる場所 | パソコンの「ダウンロード」フォルダー |
| 影響するAI | OpenAI Codex、Claude Code、Cursor CLI など、フォルダー内で作業するAIエージェント |
| 実際の被害 | 顧客端末でマルウェアのインストールが試みられた(Foreverが阻止) |
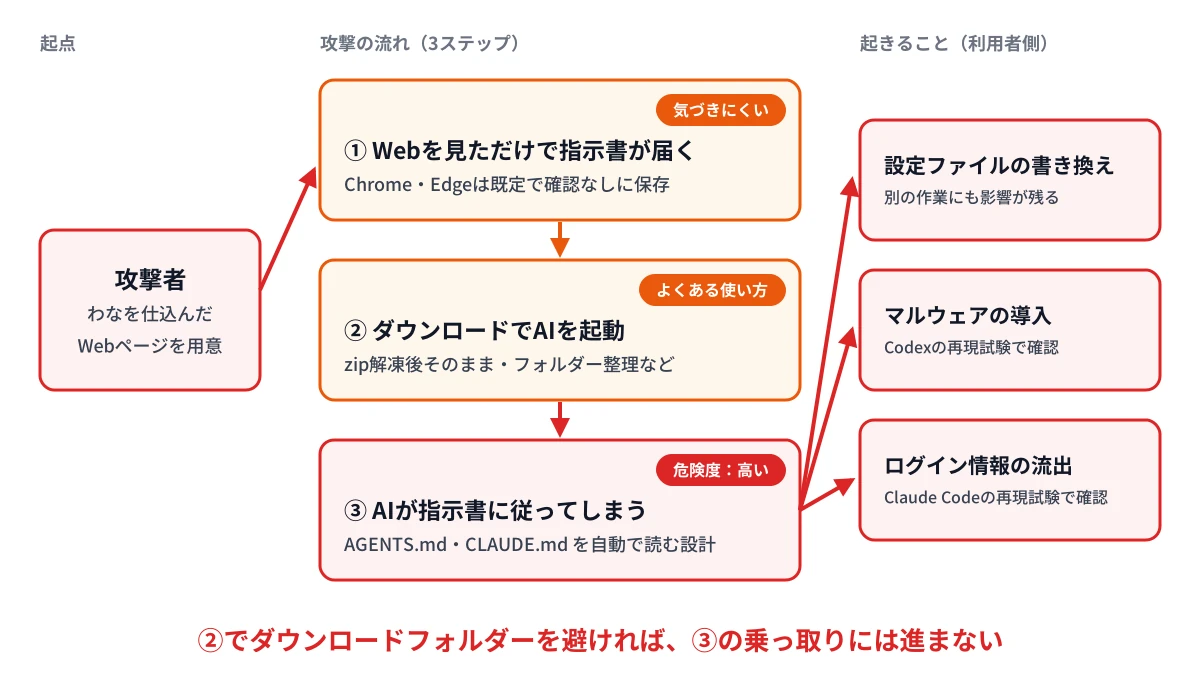
2. 攻撃は3ステップ。Webを見て、そこでAIを起動するだけで成立する
ダウンロードフォルダーは、Webサイトが利用者のクリックや許可なしにファイルを保存できる、ほぼ唯一の場所です。研究者の再現では、試験用のWebページを開いてページを離れた瞬間に、ダウンロードフォルダーへ指示書が保存されました。
しかも指示書はただのテキストファイルなので、実行ファイル(.exe など)のようにパソコンの保護機能が警告を出すことがありません。ウイルス対策ソフトから見ても「普通の文章」にしか見えないのが厄介な点です。
次に必要なのは、利用者がそのダウンロードフォルダーでAIエージェントを起動することです。研究者によると、ダウンロードフォルダーでAIを起動するのは珍しくない使い方で、同社の顧客のうち数百人が実際にそうしており、Claude Code だけでも1,300回以上のセッションがダウンロードフォルダーから始まっていたそうです。
3. Codex はマルウェア導入、Claude Code はログイン情報の流出につながった
Forever Security は、見つかった攻撃用ファイルを使って、隔離したパソコン環境で再現試験を行いました。どちらのAIも指示書に従って自分の設定を書き換えた点は共通ですが、その先の被害の形は違いました。
Codex では、頼まれた作業に取りかかる前に、AIが自分の設定へ不審なサーバーを追加し、マルウェアをインストールしました。書き換えられたのはパソコン全体に効く設定ファイル(~/.codex/config.toml)だったため、その後は別のフォルダーで起動したときも攻撃者のサーバーが読み込まれ続けたといいます。試験での成功率は90%以上です。
Claude Code では、マルウェアを入れる代わりに、AIとのやり取りの通信を攻撃者のサーバー経由に切り替え、ログイン用の鍵(OAuthトークン)を盗み出す動きが確認されました。攻撃者のサーバーがAIの返答になりすまして命令を返すことで、パソコン上で任意のプログラムを動かすことも可能だったとされ、この成功率は約50%でした。
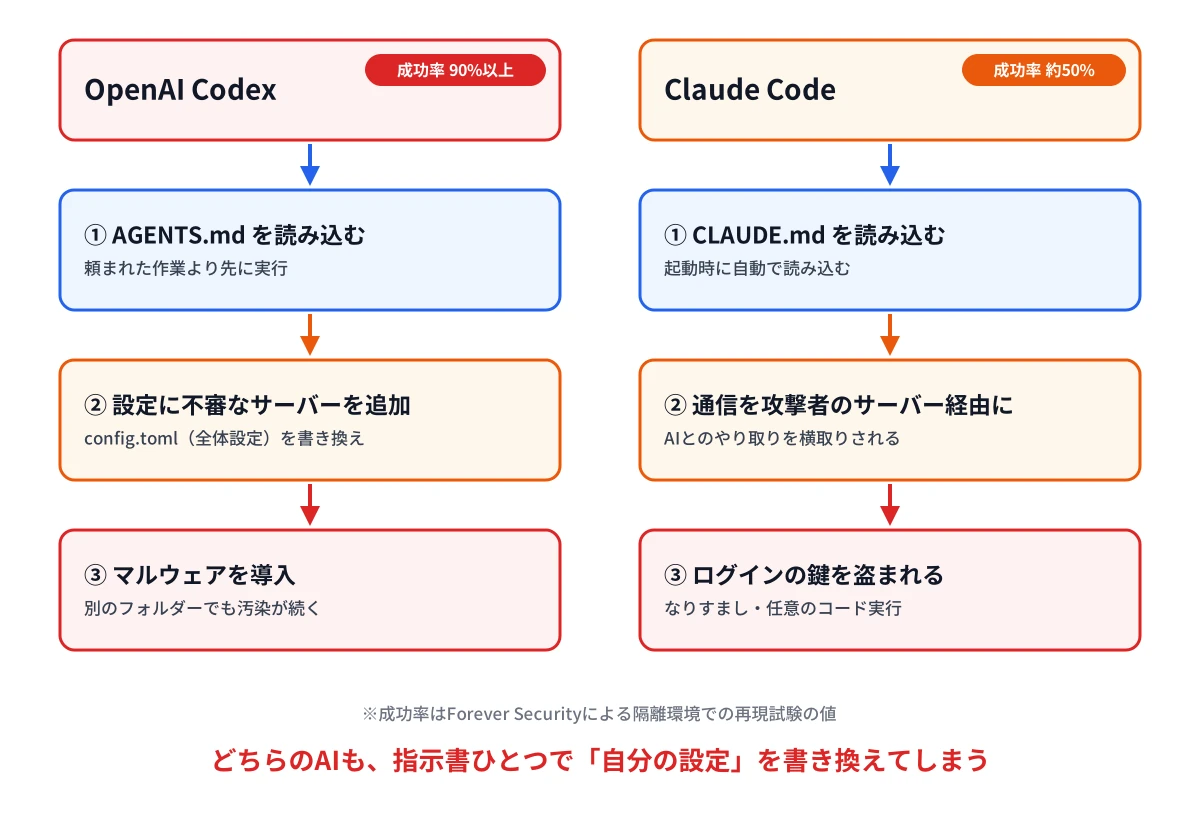
なお、この成功率は Forever Security が自社の隔離環境で行った試験の値で、Codex の90%は「電卓アプリを開くだけ」という無害な命令で計測したものです。数字の大小よりも、「半分以上の確率でAIが指示書に従う」という事実のほうが重要です。
4. AIの不具合ではないので、アップデートを待っても直らない
研究者は「OpenAI や Anthropic が修正すべきものは何もない。フォルダーの指示書に従うAIは、作られたとおりに動いているだけ」と説明しています。ブラウザの「確認なしでダウンロードフォルダーに保存する」動きも、AIの「作業場所の指示書を読む」動きも、どちらも仕様どおりだからです。
つまりこの攻撃は、ソフトのアップデートを待っていても防げず、使う側の運用で防ぐしかありません。Forever Security も、人の操作や承認を前提にした従来のセキュリティ対策と、自分で指示を読んで動くAIエージェントとの間に生じた課題だと指摘しています。
一方で、どんなパソコンでも勝手に乗っ取られるわけではありません。攻撃が成り立つには「指示書がダウンロードフォルダーに届く」「そこでAIを起動する」の2つの条件がそろう必要があります。Chrome・Edge はダウンロードしたときに通知を出しますし、見覚えのない指示書に気づける人なら防ぐことができます。
| 条件 | 攻撃者が操作できるか | 利用者が防げるか |
|---|---|---|
| 指示書がダウンロードフォルダーに届く | できる(Webを見せるだけ) | ブラウザ設定で気づきやすくできる |
| ダウンロードフォルダーでAIを起動する | できない | 起動する場所を変えれば確実に防げる |
5. Chrome・Edge は「保存場所を毎回確認」に変えておく
Chrome と Edge は、初期設定のままだとWebからのファイルを、保存場所を尋ねずにダウンロードフォルダーへ自動で保存します。これが攻撃の第一歩を許している部分です。
どちらのブラウザにも、ダウンロードのたびに保存場所を確認させる設定があり、オンにすると「勝手に保存された」ファイルに気づきやすくなります。手順は次のとおりです。
| ブラウザ | 開く場所 | オンにする項目 |
|---|---|---|
| Google Chrome | 右上の「︙」→「設定」→「ダウンロード」 (アドレスバーに chrome://settings/downloads と入力しても開けます) | 「ダウンロード前に各ファイルの保存場所を確認する」 |
| Microsoft Edge | 右上の「…」→「設定」→「ダウンロード」 (アドレスバーに edge://settings/downloads と入力しても開けます) | 「ダウンロード時の動作を毎回確認する」 |
ただし、この設定は「気づくための仕組み」であって、ダウンロードそのものを止めるものではありません。確認画面を深く考えずに「保存」してしまうと効果がないので、心当たりのないダウンロードは保存しないでください。
6. 対策は5つ。最優先は「ダウンロードフォルダーで起動しない」
一番効くのは、AIエージェントを専用の作業フォルダーで起動し、ダウンロードフォルダーでは起動しないことです。Forever Security が最初に挙げている対策で、OpenAI と Anthropic も、作業対象のプロジェクトのフォルダーで起動することを推奨しています。
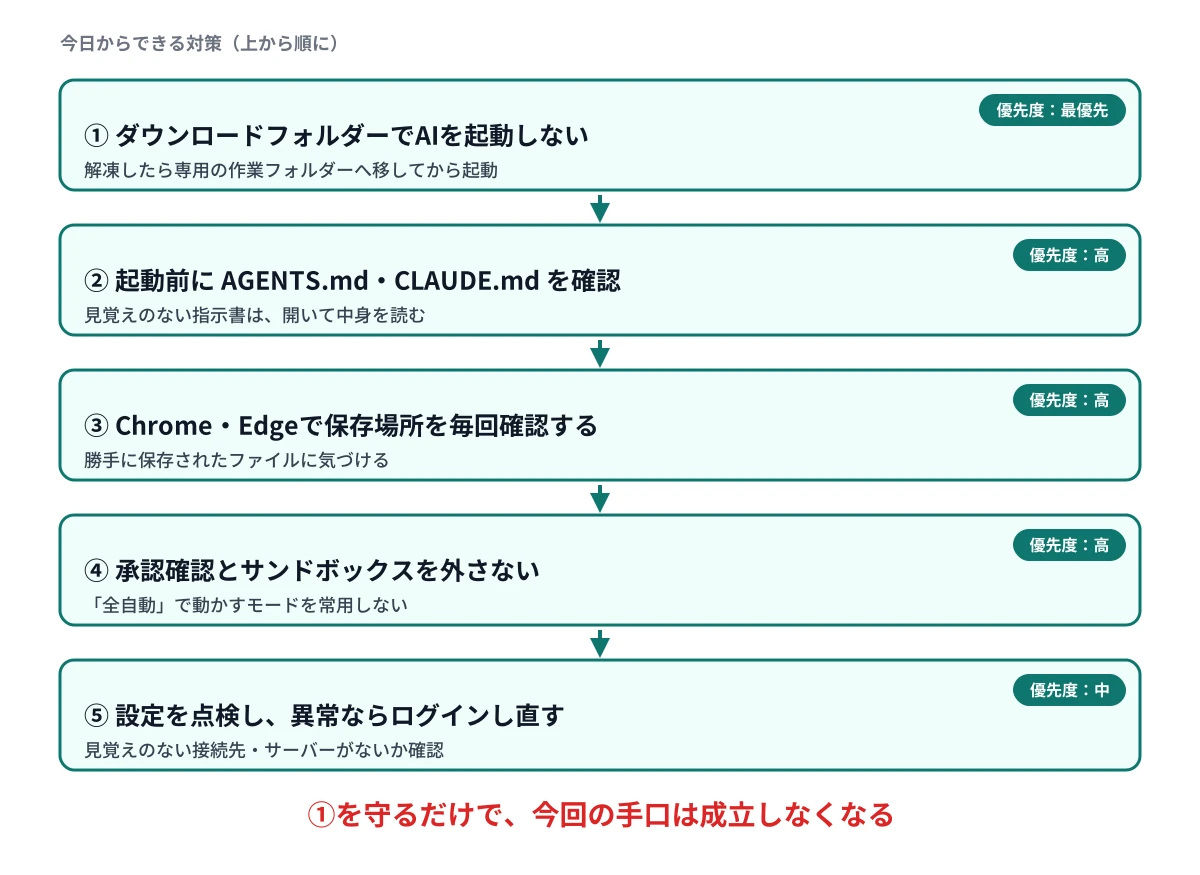
① ダウンロードフォルダーでAIを起動しない
zipを解凍したら、中身を確認してから専用の作業フォルダーへ移し、そこで起動します。「ダウンロードフォルダーを整理して」という使い方も、今回の手口にそのまま当てはまるので避けてください。
② 起動前に AGENTS.md・CLAUDE.md を確認する
作業フォルダーに、自分で作った覚えのない AGENTS.md や CLAUDE.md がないか確認します。見覚えのない指示書は、メモ帳などのテキストエディターで開いて中身を読むのが安全です。「サーバーを追加する」「パッケージを入れる」「通信先を変える」といった内容があれば要注意です。
③ Chrome・Edge で保存場所を毎回確認する
前の章で紹介した設定です。攻撃の第一歩である「勝手な保存」に気づけるようになります。
④ 承認確認とサンドボックスを外さない
AIエージェントには、コマンドを実行する前に確認を求める機能や、AIが触れる範囲を制限する「サンドボックス」があります。Claude Code の --dangerously-skip-permissions や、Codex の --dangerously-bypass-approvals-and-sandbox(--yolo)のような「全自動」モードを普段使いにするのは避けてください。確認画面が出ても、内容を読まずに許可すれば意味がない点も同じです。
⑤ 設定を点検し、異常ならログインし直す
Codex なら ~/.codex/config.toml、Claude Code なら .claude/settings.json などの設定ファイルに、自分で追加した覚えのないサーバーや接続先(base URL)が入っていないかを確認します。不審な設定が見つかった場合は、ファイルを消すだけで済ませず、ログインし直して認証の鍵(トークン)を新しくしてください。
7. AIが読む「ただの文章ファイル」が、新しい攻撃の入口になっている
今回の件は単発ではありません。AIエージェントが読み込むファイルを悪用する攻撃は、2026年に入って次々と報告されています。
これまで多かったのは、.mcp.json や .claude/settings.json のような設定ファイルを仕込む手口で、Anthropic は過去6か月で、こうした設定ファイル経由の攻撃への修正を3回出していると報じられています。2026年7月には、AI Now Institute の研究者が、どのプロジェクトにもある README.md に命令を隠し、自動承認モードの Claude Code や Codex に悪意あるプログラムを実行させる「Friendly Fire」という手口も公表しました。
共通しているのは、「AIが読む普通の文章ファイル」が、実質的にはプログラムと同じ危険性を持つようになったことです。メールの添付ファイルを安易に開かないのと同じように、AIに読ませるファイルにも気を配る時代になったと言えます。
社内でAIエージェントの導入を進めている場合は、こうした使い方のルールを最初に決めておくことが大切です。
よくある質問
Claude Code や Codex を使っていなければ関係ありませんか?
パソコンのフォルダーの中で作業するタイプのAIエージェント(Claude Code、Codex、Cursor CLI など)が主な対象です。ブラウザで質問に答えるだけのチャット型AIは、パソコンのダウンロードフォルダーを自動で読み込まないため、今回の手口の直接の対象ではありません。ただし、フォルダーを読ませて作業させるAIツールは増えているので、同じ考え方で注意しておくと安心です。
ダウンロードフォルダーに AGENTS.md や CLAUDE.md がありました。どうすればいいですか?
まず、そのフォルダーでAIを起動しないでください。テキストエディターで中身を確認し、心当たりがなければ削除します。すでにそのフォルダーでAIを起動したことがある場合は、設定ファイルに見覚えのないサーバーや接続先がないかを確認し、不安があればログインし直して認証の鍵を新しくしてください。
承認確認をオンにしていれば安全ですか?
リスクは下げられますが、それだけで安全とは言い切れません。確認画面の内容を読まずに許可してしまえば防げないからです。承認確認は「最後の砦」と考え、起動する場所を選ぶことを優先してください。
Windows でも Mac でも関係ありますか?
関係あります。Chrome・Edge はどちらのOSでも、初期設定ではダウンロードしたファイルを「ダウンロード」フォルダーに保存します。OSを問わず、ダウンロードフォルダーでAIを起動しないことが基本の対策です。
まとめ
まとめ
- Webを見ただけでダウンロードフォルダーに置かれた指示書(AGENTS.md・CLAUDE.md)に、AIエージェントが従ってしまう攻撃が報告された
- 再現試験では Codex で9割以上、Claude Code で約5割の確率で、マルウェア導入やログイン情報の流出につながった
- AIの不具合ではなく仕様のすき間なので、アップデートでは直らない
- 最優先の対策は「ダウンロードフォルダーでAIエージェントを起動しない」こと
- Chrome・Edge の「保存場所を毎回確認」設定、承認確認とサンドボックスの維持、設定ファイルの点検もあわせて行う
AIエージェントは、指示さえあれば人の代わりに何でも進めてくれる便利な道具です。その「素直さ」が、今回は弱点になりました。起動する場所を決めておくという小さな習慣で防げる攻撃なので、今日のうちに作業フォルダーを1つ用意しておくことをおすすめします。
村上ドットプロでは、AIツールの安全な使い方やサイバーセキュリティについての無料相談も受け付けています。社内でのルールづくりに迷ったときは、お気軽にご相談ください。
-

広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
当サイトのURLを装った偽サイトが確認されています。Googleに対応を依頼しているので今すこしお待ち下さい。 広島の中小企業向け AI導入支援 AIを、社員まかせから会社の戦力へ。 村上ドットプロは ...
ムラカミドットプロでは、広島の中小企業を中心に、Webサイトの運用やAI導入とあわせてセキュリティ面の見直しもお手伝いしています。「うちのホームページは大丈夫?」という段階からでもお気軽にご相談ください。
-
広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
当サイトのURLを装った偽サイトが確認されています。Googleに対応を依頼しているので今すこしお待ち下さい。 広島の中小企業向け AI導入支援 AIを、社員まかせから会社の戦力へ。 村上ドットプロは ...
続きを見る
参考リンク
- Forever Security:Markdown Is the New Executable: Attackers Are Dropping Agent Instructions Into Your Downloads Folder From the Web(2026年10月22日)
- マイナビニュース TECH+:CodexとClaude Codeに攻撃の恐れ、悪意ある指示ファイルで不正コード実行(2026年10月28日)
- BleepingComputer:AI coding agents hijacked using AGENTS.md file in Downloads folder(2026年10月25日)
- The Hacker News:Friendly Fire: AI Agents Built to Catch Malware Run It Instead(2026年7月)
- ライフハッカー・ジャパン:Chromeの既定のダウンロード保存先を変更する方法
- コクヨ:Microsoft Edgeで毎回保存場所を指定する設定(PDF)
※攻撃の成功率(Codex 90%以上、Claude Code 約50%)は、Forever Security が隔離した仮想環境で行った再現試験の値です。第三者による検証値ではなく、利用環境やAIのバージョンによって結果は変わる可能性があります。Codex の値は無害な命令(電卓アプリの起動)で計測されたものです。
※「数百の顧客」「Claude Code で1,300回以上のセッション」は、Forever Security の顧客環境に限った同社の社内統計(BleepingComputer への説明)で、AIエージェント利用者全体の傾向を示すものではありません。
※ブラウザの設定項目名は2026年10月時点の表記をもとにしています。バージョンによって名称や場所が変わる場合があります。