「セイコーマートのアプリ、うちも入ってた」「ミスターマックスからお詫びメールが来た」「infoQのポイントが勝手にギフト券に換えられていた」――2026年9月から10月初めにかけては、大手インフラ企業だけでなく、毎日の買い物やポイ活で使うアプリ・通販サイトでも被害の公表が相次ぎました。
この領域の事案は1件あたりの件数が大きく、Gyazoの約2,362万件、ムラウチドットコムの約771万件、ミスターマックスの最大約173万件など、数十万〜数千万単位の流出が目立ちます。さらに、アバハウスやnimocaのように、流出した情報を使ったと考えられる詐欺メールがすでに届いているケースもあります。
今回は、EC・アプリ・会員サービスで公表された17件を、公式発表と報道をもとに整理しました。利用者が今やるべきことと、自社でECやアプリを運営している事業者が見直すべき点もまとめています。
この記事でわかること
- EC・アプリ・会員サービスで公表された17件の一覧
- ムラウチドットコム、Gyazo、ミスターマックスなど大規模流出の中身
- 本人確認書類の番号や銀行口座、購入履歴まで漏れた事案
- infoQのポイント不正交換など「実害」がすでに出ている事案
- 多くの事案に共通する「使っているソフトの脆弱性」という入口
- 利用者とEC・アプリ運営者がやるべきこと
先に結論
- 流出情報を使った詐欺はすでに始まっている。アバハウスでは実際の注文内容と一致する「返金」メールが届いて発覚しました
- 入口の多くは「使っているソフトウェアの既知の弱点」。更新を後回しにしていたことを認めた会社もあります
- ポイントは「お金」と同じ。infoQでは約287万円分が勝手にギフト券に交換されました。ポイントサイトのパスワードも使い回さないでください

目次
1. EC・アプリで公表された17件の一覧
公表日順です。件数は各社の公表値(「最大」「可能性」を含む)で、10月6日時点のものです。
| 公表日 | 組織/サービス | 件数 | 主な情報 |
|---|---|---|---|
| 9月15日 | ムラウチドットコム | 7,716,811件 | 氏名、住所、電話番号、メール、生年月日、性別 |
| 9月15日・24日 | ロート製薬(通販) | 調査中 | 通販顧客との通話音声データなど |
| 9月15日以降 | LEAN BODY | 約44万アカウント | メール、生年月日、身長・体重、運動目的など |
| 9月16日・25日 | Gyazo(Helpfeel) | ユーザー情報約2,362万件 | ユーザー関連情報、画像のメタデータ |
| 9月27日 | OZmall(スターツ出版) | 約44万人 | メールアドレス、一部会員の氏名・都道府県 |
| 9月28日 | 集英社「HAPPY PLUS COMMUNITY」 | 2,835人 | ブロガーの個人情報、案件情報など |
| 9月29日・30日 | セイコーマートアプリ(セコマ) | 572,022人 | 氏名、住所、生年月日、電話、メールなど |
| 9月29日 | イープラス(スマチケ払戻し) | 1,463件 | 払戻し情報、うち751件は振込先口座 |
| 9月29日・30日 | QUOカード(LINEキャンペーン) | 調査中 | LINE表示名、当選情報 |
| 9月30日 | Gポイント(ジー・プラン) | 最大約7万件 | 会員識別子。サービス停止中 |
| 10月1日 | らしんばん | 非公表 | 本人確認書類の種別・番号、口座、買取・注文履歴など |
| 10月2日 | アバハウス | 全会員 | 会員情報と注文情報(商品名・金額・配送先) |
| 10月5日 | 大起水産アプリ | 174,933人 | 氏名、電話、メール、住所など |
| 10月5日 | infoQ(GMOリサーチ&AI) | 最大948,498件 | 氏名、住所、電話、生年月日、暗号化パスワードなど。ポイント不正交換あり |
| 10月6日 | ミスターマックス | 最大1,735,154人 | 会員ID、氏名、メール、電話番号 |
| 10月6日 | 楽天ドライブ | 15,382アカウント | 保存されていた写真・文書などのデータ |
| 10月6日 | nimoca | 521件 | カード番号、生年月日、メールアドレス |
アプリや予約システムなど、外部のサービス事業者(SaaS)側が破られた事案は、別記事の「委託先・企業システム・公共機関編」でまとめています。
2. 数十万〜数千万件規模の会員情報流出
Gyazo:ユーザー情報約2,362万件と画像のメタデータ
画像共有サービス「Gyazo」を運営するHelpfeelは9月16日、アップロード用サーバーの脆弱性を突かれ、ユーザー関連情報約2,362万件と、画像のメタデータ約4.9億件が流出したと公表しました。9月25日の続報では、過去に削除された画像のメタデータ約1.74億件の流出も判明しています。9月29日にサービスを再開しました。
ユーザーには海外利用者も多く含まれるとみられ、国内の個人だけの数字ではない点には注意が必要です。仕事の画面キャプチャをGyazoで共有している会社は、社内でどんな画像を上げていたかを一度確認しておくと安心です。
ムラウチドットコム:約771万件を外部に持ち出し
家電通販のムラウチドットコムは9月15日、Webシステムの一部にあった脆弱性を悪用され、複数のシステムに不正アクセスを受けたと公表しました。7月15日に社内システムの障害が起き、その復旧作業中に不正アクセスの痕跡を見つけたのがきっかけです。第2報で、7,716,811件の顧客情報が外部に持ち出されたことを確認しています。
対象は氏名、住所、電話番号、メールアドレス、生年月日、性別で、クレジットカード情報とパスワードは別システムで管理されていたため含まれていません。
ミスターマックス:最大約173万人分
ディスカウントストアのミスターマックスは10月6日、アプリとオンラインストアに不正アクセスがあり、最大1,735,154人分の会員情報が流出したと発表しました。10月3日夕方に不審なアクセスを確認し、サービスを一時停止して同日中に外部からのアクセスを遮断しています。
- 流出:会員ID、氏名、メールアドレス、電話番号
- 流出していない:住所、生年月日、クレジットカード情報、パスワード、購入履歴
- 原因:サービスを構成するソフトウェアの機能を第三者が不正に利用してサーバーに侵入
infoQ:最大約95万件、ポイントの不正交換も
GMOリサーチ&AIが運営するアンケートサイト「infoQ」では、10月2日以降に不正アクセスがあり、10月3日午前に会員からの問い合わせで発覚しました。最大948,498件の個人情報(氏名、フリガナ、性別、生年月日、メール、住所、電話番号、暗号化されたパスワード、会員IDなど)が対象です。
さらに、会員のポイント611件・計2,869,500円分が、本人の意思と関係なくAmazonギフトコードに交換されていました。同社はサイトで使っていたソフトウェアの脆弱性が悪用されたとし、不正に交換されたポイントは全額補填するとしています。
セイコーマートアプリ:会員の約半数、約57万人
北海道を中心とするコンビニ「セイコーマート」を運営するセコマは、9月29日に可能性を、30日に確定を公表しました。アプリの情報管理サーバーに不正アクセスがあり、572,022人分(全会員の約49%)の氏名、性別、生年月日、住所、電話番号、メールアドレスなどが閲覧されました。パスワードとクレジットカード情報は対象外です。アプリの新規入会・会員情報変更、公式通販サイトを停止しています。
その他の大規模事案
| 組織 | 概要 |
|---|---|
| OZmall(スターツ出版) | 約44万人のメールアドレスと、一部会員の氏名・住所(都道府県まで)が漏えいの可能性。詳しい住所やカード情報は対象外 |
| LEAN BODY | オンラインフィットネス。分析ツール「Metabase」の脆弱性を悪用され、退会者を含む約44万アカウントのメール、生年月日、身長・体重・目標体重などが流出。脆弱性情報の確認と更新を定期的にできていなかったと説明 |
| 大起水産アプリ | 大阪の回転寿司チェーン。9月15日に不正アクセスを確認し、退会者を含む174,933人の氏名・電話・メール・住所などが漏えいの可能性(10月5日公表) |
3. 本人確認書類・口座・購入履歴まで漏れた事案
件数は少なくても、詐欺やなりすましに直結する情報が含まれていた事案です。
らしんばん:本人確認書類の番号と銀行口座
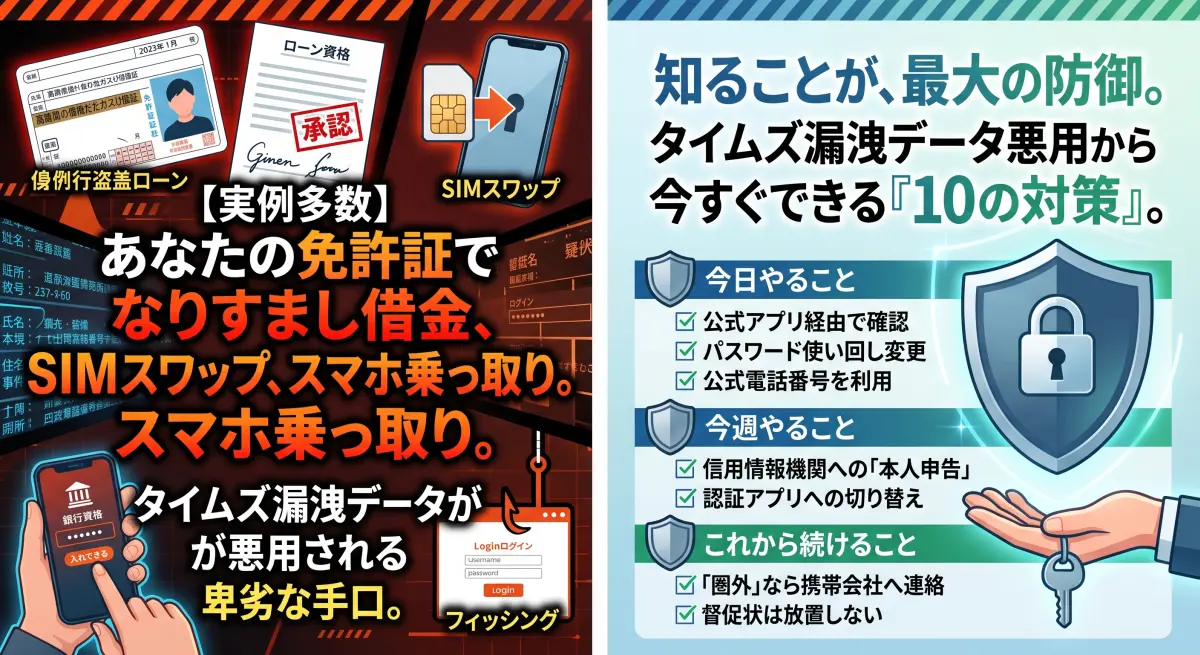
中古アニメグッズの買取・販売を行う「らしんばん」は10月1日、9月14日〜16日に不正アクセスを受けたと公表しました。漏えいの可能性がある情報は、氏名、住所、電話番号、メールアドレス、生年月日、職業に加え、本人確認書類の種別と番号、銀行口座情報、買取・注文履歴です。買取サービスでは古物営業法に基づく本人確認が必要なため、こうした情報を保持していました。件数は公表されていません。
イープラス:払戻し用の振込先口座
チケット販売のイープラスは9月29日、「スマチケ」の払戻し情報を管理するシステムが9月11日〜12日に複数回の不正アクセスを受け、1,463件が漏えいしたと公表しました。このうち751件には、払戻しの振込先である金融機関名・支店名・口座番号・口座名義が含まれます。
アバハウス:注文内容と一致する「返金」詐欺メールで発覚
アパレルのアバハウスインターナショナルは10月2日、9月27日深夜〜28日に会員・EC受注のデータベースが不正アクセスを受け、退会者を含む全会員の情報が漏えいした可能性があると公表しました。
発覚のきっかけは、9月28日に複数の顧客から「実際の注文内容と一致する不審な返金案内メールが届いた」という問い合わせがあったことです。会員ID、氏名、住所、電話番号、メールアドレス、生年月日、性別のほか、注文日時・商品名・金額・配送先などの注文情報も対象です。カード番号とセキュリティコードは含まれていません。
注意点:「本物の注文内容」が書かれた詐欺メールが届いている
アバハウスの件は、流出した情報がすぐに詐欺に使われた実例です。買った商品名、金額、日付が正しく書かれていても、「返金のためにカード情報や口座を入力してください」という案内は疑ってください。返金や注文の確認は、必ずショップの公式サイトやアプリの注文履歴から行いましょう。
ロート製薬:通販顧客との通話音声
ロート製薬は9月15日、通販システムに第三者による不正アクセスの可能性があると公表し、その後、通販顧客との通話音声データや顧客管理情報が不正に取得された可能性があるとして個人情報保護委員会に報告しました。攻撃者側は約4TBのデータ(顧客情報や通話録音を含むと主張)を取得したと主張していますが、これは攻撃者の主張であり、ロート製薬が確認した内容ではありません。
nimoca:カード番号521件
九州を中心に使われる交通系ICカード「nimoca」の利用履歴照会サービスで、10月4日午前0時ごろから不正アクセスがあり、同日17時40分にサービスを停止しました。登録メールアドレス、生年月日、nimocaカード番号の521件が漏えいしています。10月4日朝に「身に覚えのないメールが届いた」という利用者の問い合わせから発覚しました。nimocaカード自体は通常どおり使えます。
4. ポイント・キャンペーン・クラウド保存の事案
| 組織/サービス | 何が起きたか |
|---|---|
| Gポイント(ジー・プラン) | 9月25日にシステムの異常を検知し、同日中に停止。会員識別子が最大約7万件漏えいした可能性。原因は調査中で、再開時期は未定。停止中に有効期限を迎えるポイントは失効させない措置 |
| QUOカード | LINE公式アカウントのキャンペーンシステムに不正アクセス。LINEの表示名と当選情報が流出した可能性 |
| 楽天ドライブ | システム管理用アカウントの認証情報を不正に取得され、2026年1月29日〜9月17日に15,382アカウントの保存データ(写真・文書など)が閲覧・取得された。687アカウントのプロフィール情報、うち313アカウントは暗号化パスワードも対象。新規アカウント発行などを制限 |
| 集英社「HAPPY PLUS COMMUNITY」 | CMSの設定不備とAPI認証情報の漏えいを起点に、特権アカウントが不正に作成された。ブロガー2,835人の個人情報に加え、案件情報や取引先一覧なども対象 |
楽天ドライブの事案は、侵入が約8カ月続いていた点と、「利用者が預けたファイルの中身」が見られた点で、ほかの事案と性質が異なります。業務の書類をクラウドストレージに保存している場合は、どのサービスに何を置いているかを把握しておくことが重要です。
5. 共通する入口:ソフトウェアの脆弱性と更新遅れ
原因が公表された事案を並べると、多くが「自社で使っているソフトウェアの弱点」を突かれています。
| 入口 | 該当した事案 |
|---|---|
| Webシステム・ソフトウェアの脆弱性 | ムラウチドットコム、Gyazo、infoQ、ミスターマックス |
| 分析ツール(BIツール)の脆弱性 | LEAN BODY(Metabase)。同時期に採用管理のApplyNowやVOISINGでも、分析ツール・BIツールの脆弱性が入口になっている |
| 設定不備・認証情報の漏えい | 集英社(CMS設定とAPI認証情報)、楽天ドライブ(管理用アカウント) |
| 原因調査中・非公表 | セイコーマート、OZmall、アバハウス、らしんばん、nimoca、Gポイント、大起水産 など |
仕組みの解説:なぜ「分析ツール」が狙われるのか
売上や会員の分析に使うBIツールは、データベースに直接つながっており、会員情報をまとめて読み出せる権限を持っています。一方で「社内向けの補助ツール」という扱いになりやすく、本体のシステムほど更新や監視が行き届かないことがあります。脆弱性が公開されると、インターネットから見える状態のツールは短期間で狙われます。
6. 利用者とEC・アプリ運営者がやるべきこと
利用者
利用者の対策
- 使っているアプリ・通販サイトの公式お知らせを確認する(届いたメールのリンクからではなく、自分で開く)
- 「返金」「ポイント失効」「お詫びクーポン」の連絡は、注文内容が正しくても疑う
- ポイントサイト・通販・クラウドストレージのパスワードを使い回していたら変更し、二段階認証を有効にする
- ポイント残高や、ギフトコードへの交換履歴を確認する
- 本人確認書類の番号や口座が漏れた可能性がある場合は、口座の入出金をこまめに見る
EC・アプリを運営する事業者
運営者のチェックリスト
- ECサイト・アプリ・管理画面・分析ツール・プラグインなど、使っているソフトウェアの一覧と更新状況を把握する
- 管理画面や管理用アカウントに二段階認証をかけ、使っていないアカウントを削除する
- 退会者の情報、本人確認書類の画像や番号、払戻し用の口座情報など、持ち続ける必要がないデータの削除ルールを決める
- ポイントやギフト交換には、短時間の大量交換を検知・停止する仕組みを入れる
- 「当店を名乗る返金メールに注意」というお知らせ文と、問い合わせ窓口の手順を事前に用意しておく
2026年秋の事案全体の一覧と共通点は、総まとめ記事で整理しています。
7. よくある質問
アプリを退会すれば、情報は消えますか?
今回、大起水産・LEAN BODY・アバハウスなどでは退会者の情報も対象になりました。退会後もしばらく情報を保持する会社は多いため、退会だけで安心とは言えません。退会時にデータ削除を依頼できるか、プライバシーポリシーで確認するのが確実です。
Gyazoを使っていました。何をすればいいですか?
Gyazoのパスワードを他サービスと共用していれば変更し、二段階認証を設定してください。過去に機密性の高い画面をアップロードしていた場合は、その内容を把握し、社内で共有が必要か検討してください。
infoQのポイントが勝手に交換されていました。
GMOリサーチ&AIは、不正に交換されたポイントを全額補填するとしています。公式サイトの案内に沿って問い合わせてください。あわせて、同じメールアドレスとパスワードを使っている他のサービスがあれば変更しておきましょう。
小さなネットショップでも狙われますか?
狙われます。攻撃者は会社の規模ではなく、「脆弱性のあるソフトウェアが動いているか」で対象を探します。同じECパッケージやプラグインを使っていれば、規模に関係なく同じ手口が使われます。
まとめ
まとめ
- EC・アプリ・会員サービスで17件の被害が公表され、Gyazo約2,362万件、ムラウチドットコム約771万件、ミスターマックス最大約173万件など大規模流出が続いた
- らしんばん(本人確認書類の番号・口座)、イープラス(振込先口座)、アバハウス(注文情報)など、お金に直結する情報も漏れた
- infoQではポイント約287万円分の不正交換、アバハウスでは本物の注文内容を使った詐欺メールと、実害が出始めている
- 入口の多くはソフトウェアの脆弱性や設定不備で、分析ツールなど「補助的なツール」も狙われている
普段使いのアプリや通販サイトは、件数が大きくなりやすく、届く詐欺も具体的になります。利用者は「本物そっくりの連絡」を疑う習慣を、運営者は「使っているソフトの棚卸し」と「持ちすぎないデータ設計」を、この機会に見直してみてください。
参考リンク
- マイナビニュース:2026年9月のサイバー攻撃・不正アクセスまとめ
- セキュリティ対策Lab:2026年9月の最新サイバー攻撃事例
- ITmedia NEWS:Gyazoに不正アクセス ユーザー情報約2362万件、画像メタデータ約4.9億件が流出
- INTERNET Watch(Yahoo!ニュース):Gyazo、不正アクセスで続報。削除された画像のメタデータ約1.74億件も流出
- ASCII:ミスターマックスのアプリとオンラインストアに不正アクセス
- GMOリサーチ&AI:「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ
- ITmedia NEWS:セイコーマート、会員のほぼ半数に当たる情報漏えい 約57万人分
- ScanNetSecurity:LEAN BODY が利用する分析ツール「Metabase」の脆弱性を悪用した不正アクセス
- ITmedia NEWS:「大起水産アプリ」に不正アクセス、17万人の個人情報漏えいか
- ITmedia NEWS:中古アニメグッズ「らしんばん」に不正アクセス 口座情報や本人確認書類の番号など漏えいの恐れ
- セキュリティ対策Lab:アバハウスに不正アクセス、実際の注文内容と一致する「返金」詐欺メールも確認
- Security NEXT:ロート製薬の不正アクセス、顧客との通話音声データが流出の可能性
- セキュリティ対策Lab:ロート製薬 ECサイトへの不正アクセスでハッカーが約4TBのデータ取得を主張
- ITmedia NEWS:nimocaの利用履歴照会サービスに不正アクセス
- ITmedia NEWS:「Gポイント」に不正アクセス、システムと関連サービスを停止
- ASCII:「楽天ドライブ」に不正アクセス、1万5382アカウントの保存データが閲覧される
- セキュリティ対策Lab:集英社「HAPPY PLUS COMMUNITY」の個人情報漏えい
- 株式会社アクト:サイバーセキュリティ・ニュース(QUOカードのLINEキャンペーンシステム不正アクセスほか)
※本記事の内容は2026年10月6日時点で公表・報道されている情報に基づきます。件数は各社の公表値で「最大」「可能性」を含み、調査の進展により変わる場合があります。Gyazoのユーザー情報約2,362万件は国内外の利用者を含むとみられます(内訳は未公表)。OZmallの件数は報道により44万7,610件と44万2,779件の表記があり、本記事では「約44万人」としています。ロート製薬の約4TBは攻撃者側の主張で、同社が確認した数字ではありません。LEAN BODYと大起水産、QUOカード、集英社の内容はセキュリティ専門メディアの報道に基づきます。