「個人情報が漏れても、お詫びに500円の金券を配って終わり」。日本の情報漏洩事件を見ていると、そんな印象を持つ方は少なくないと思います。実際、私が中小企業の経営者とセキュリティの話をすると、「大企業でもあの程度で済んでいるなら、うちが大きな投資をする理由はない」という本音を聞くことがあります。
では、海外はどうなのか。アメリカ、イギリス、フランス、ドイツ、韓国で、不正アクセスによって個人情報を流出させた企業が実際にいくら払ったのかを、公的機関の発表や裁判資料をもとに一覧表にまとめました。
調べてみると、「海外は桁違いに厳しい」という単純な話でもありませんでした。お金が動く仕組みが国ごとにまったく違い、被害者1人あたりの金額は日本と大差ない国もあります。今回は、その違いを表で整理したうえで、日本の中小企業が何をしておくべきかまで落とし込みます。
この記事でわかること
- 米・英・仏・独・韓の5か国で、情報流出企業が支払った金額の実例
- 「集団訴訟の和解金」と「行政の制裁金」の違い
- 被害者1人あたりの賠償額の国別比較
- 日本の賠償額が低くなりやすい理由
- 海外で流出企業が「被害者」ではなく「責任者」として扱われる理由
- 中小企業が今日から取れる具体的な対策
先に結論
- アメリカは集団訴訟の和解金だけで数百億〜1,000億円規模に達する
- 欧州・韓国の巨額支払いの中心は「行政の制裁金・課徴金」で、被害者個人への賠償は1人1万〜数万円程度が多い
- 日本でも「漏れても安く済む」時代は終わりつつある。不要データの削除・アクセス権限・暗号化の3点は今すぐ見直す価値がある

目次
1. 日本の「500円お詫び」は本当に安く済んでいるのか
日本の大規模漏洩の代表例が、2014年に発覚したベネッセの顧客情報流出事件です。ベネッセは漏洩が確認された顧客に、500円分の金券を送るか、同額を子ども支援の基金へ寄付するかを選んでもらう形で補償しました。
その後の裁判でも金額は低く、東京地裁は関連会社に1人あたり3,300円の支払いを命じています(このときベネッセ本体への請求は棄却)。判決では、氏名や生年月日はある程度他人に開示されることが前提の情報で、秘匿性が高いとは言えないという考え方が示されました。
つまり「被害者1人あたりの金額」で見れば、冒頭の印象どおり日本はかなり低い水準です。ただし、ベネッセは補償の原資として200億円を準備したと公表しています。1人あたりは少額でも、対象が数千万人になれば企業全体の負担は大きくなる。この点は海外の事例を読むときにも重要になります。
なお、ベネッセ事件は委託先の派遣社員による持ち出しで、インターネット経由の不正アクセスではありません。日本の判例は、漏洩の経路にかかわらず「実害がなければ慰謝料は低い」という傾向がある、と押さえておけば十分です。
2. 5か国の支払額を一覧表で比較
まず全体像です。「民事」は被害者への賠償・和解金、「行政」は国の監督機関による制裁金・課徴金を指します。この2つを混ぜると比較を誤るので、表では分けています。
| 国 | 企業(発生年) | 原因・規模 | 種類 | 支払額 | 円換算(目安) |
|---|---|---|---|---|---|
| アメリカ | Equifax(2017年) | システムへの侵入/約1億4,700万人 | 民事+行政(包括和解) | 最大7億ドル(うち消費者向け基金最大4億2,500万ドル) | 約1,050億円 |
| T-Mobile(2021年) | ハッキング/約7,660万人 | 民事(集団訴訟和解) | 3億5,000万ドル+セキュリティ投資1億5,000万ドル | 約525億円+約225億円 | |
| Capital One(2019年) | クラウド上のデータへの侵入/約9,800万人 | 民事+行政 | 和解1億9,000万ドル+制裁金8,000万ドル | 約285億円+約120億円 | |
| イギリス | British Airways(2018年) | サイト改ざんによる情報窃取/約42万人 | 行政+民事 | 制裁金2,000万ポンド+集団訴訟和解(金額非公開) | 約40億円+非公開 |
| Capita(2023年) | ランサムウェア攻撃/約660万人 | 行政 | 制裁金1,400万ポンド(当初案は4,500万ポンド) | 約28億円 | |
| フランス | Free/Free Mobile(2024年) | システムへの侵入/2,400万契約(IBAN含む) | 行政 | 制裁金 計4,200万ユーロ | 約71億円 |
| ドイツ | Facebook(2021年公表) | 機能を悪用したデータ収集(スクレイピング)/約5億3,300万人 | 民事(個別訴訟) | 連邦通常裁判所が1人あたり100ユーロ程度を妥当と判断 | 1人約1.7万円 |
| 韓国 | Coupang(2025年) | 元従業員による不正アクセスとされる/約3,370万アカウント | 行政+自主補償 | 課徴金 計6,246.8億ウォン(うち流出分約4,235億ウォン)+補償クーポン1.69兆ウォン | 約687億円+約1,860億円 |
| SK Telecom(2025年発覚) | ハッキング/約2,300万人 | 行政 | 課徴金 約1,348億ウォン | 約148億円 |
※円換算は1ドル=150円、1ポンド=200円、1ユーロ=170円、1ウォン=0.11円で計算した概算です。実際の為替レートとは異なります。各数値の出典は本文と参考リンクに記載しています。
表を見ると、アメリカだけが「民事」で巨額になっていて、欧州と韓国は「行政」が中心だとわかります。ここからは国ごとに、なぜそうなるのかを見ていきます。
3. アメリカ:集団訴訟の和解金が数百億円になる仕組み
アメリカで金額が大きくなる最大の理由は、クラスアクション(集団訴訟)です。代表者が訴えると、辞退しない限り被害者全員が自動的に原告グループに含まれます。数千万人規模の請求を一度に抱えることになるため、企業は判決まで争うより、大きな和解基金をつくって決着させることが多くなります。
Equifax:行政と民事をまとめた包括和解
信用情報会社のEquifaxは、2017年の侵害で約1億4,700万人に影響を出しました。2019年、連邦取引委員会(FTC)、消費者金融保護局(CFPB)、48州などとの包括和解で、最大7億ドルの救済と制裁金を支払うことになりました。内訳は、消費者向けの救済が最大4億2,500万ドル、民事制裁金が1億ドルなどです。
T-Mobile:和解金とは別に「セキュリティ投資」も約束
通信大手T-Mobileは、2021年のハッキングで約7,660万人の情報を流出させました。集団訴訟の和解で3億5,000万ドルを支払い、さらに2022〜2023年にデータセキュリティへ1億5,000万ドルを追加投資することを約束しています。和解は2023年6月に裁判所の最終承認を受けました。
Capital One:和解と銀行監督当局の制裁金
Capital Oneは、2019年にクラウド上の顧客データへの侵入を受け、約9,800万人が和解の対象になりました。集団訴訟は1億9,000万ドルの基金で和解し、これとは別に通貨監督庁(OCC)から8,000万ドルの制裁金を科されています。
アメリカでは、カリフォルニア州の消費者プライバシー法(CCPA)のように、セキュリティ不備による漏洩に対して消費者1人あたり100〜750ドルの法定損害賠償を定める州法もあります。被害者が損害額を証明しなくても請求できるため、人数が多いほど企業の負担が膨らみます。
4. イギリス:制裁金と集団訴訟の二段構え
イギリスでは、まず情報コミッショナー事務局(ICO)が制裁金を科し、その後に被害者が集団で賠償を求める、という流れが典型です。
British Airways:当初案1億8,300万ポンドから大幅減額
2018年、British Airwaysのサイトとアプリが改ざんされ、利用者が偽サイトに誘導されて約42万人の情報が盗まれました。ICOは当初1億8,300万ポンドの制裁金を予告しましたが、同社の反論やコロナ禍の影響を考慮し、2020年に2,000万ポンドへ減額しています。
その後、約1万6,000人が集団で賠償を請求し、2021年7月に和解しました。和解金額や1人あたりの額は非公開ですが、請求の中身は金銭的被害ではなく、不便・精神的苦痛・データに対するコントロールの喪失といった「非金銭的損害」でした。
Capita:ランサムウェア対策の不備で1,400万ポンド
アウトソーシング大手のCapitaは、2023年3月のランサムウェア攻撃で約660万人の年金記録や従業員情報を盗まれました。ICOは2025年10月、1,400万ポンドの制裁金を科しています。当初案は4,500万ポンドで、事後の改善や被害者支援が考慮されて減額されました。
ICOは、ペネトレーションテスト(侵入テスト)で弱点が少なくとも3回指摘されていたのに修正されていなかった点を問題視しています。「わかっていたのに直さなかった」ことが、制裁金を重くする典型的な理由になるわけです。
5. フランス:制裁金71億円でも被害者には戻らない
フランスの監督機関CNILは2026年1月、通信事業者のFree MobileとFreeに、それぞれ2,700万ユーロと1,500万ユーロ、合計4,200万ユーロの制裁金を科しました。2024年10月の侵入で、2,400万件の契約者データ(一部は銀行口座番号IBANを含む)にアクセスされた事件です。
CNILが指摘した違反は3つあります。
- 攻撃を難しくするための基本的なセキュリティ対策が不十分だった
- 被害者への通知内容が法律で求められる水準に足りなかった
- Free Mobileが元契約者のデータを、必要な期間を超えて保存していた
注目したいのは3つ目です。使わなくなったデータを持ち続けていたこと自体が違反とされ、6か月以内に整理・削除するよう命じられています。
一方で、CNILの制裁金は国に納められるもので、被害者には一切支払われません。フランスのメディアもこの点を指摘しており、被害者が賠償を受けるには、GDPR第82条にもとづいて自ら裁判所に訴えるか、認定消費者団体による集団訴訟を利用する必要があります。現時点では、Freeが被害者に賠償金を支払った事例は確認できませんでした。
6. ドイツ:「データを失っただけ」で1人100ユーロ
ドイツは、被害者個人への賠償について重要な判断が出た国です。2021年4月、106か国・約5億3,300万人分のFacebookユーザー情報がネット上に公開されました。電話番号の照合機能などを悪用して、第三者が自動でデータを集めた「スクレイピング」によるものです。
ドイツでは同様の訴訟が多数起こされ、下級審の判断は分かれていました。そこで連邦通常裁判所(BGH)は2024年11月18日の判決(VI ZR 10/24)で、悪用などの実害がなくても、データに対するコントロールを失ったこと自体が損害になりうると判断しました。そのうえで、特別な事情がない場合の賠償額は100ユーロ程度が妥当だとしています。
100ユーロは約1.7万円です。ベネッセ事件の3,300円と比べれば高いものの、アメリカのような桁違いの金額ではありません。ただ、ドイツの判断が重要なのは、「被害者が具体的な損害を証明しなくても賠償が認められる」という道を開いた点です。対象者が数百万人いれば、1人100ユーロでも総額は数百億円規模になりえます。
※この事案は、厳密にはシステムへの侵入ではなく、公開機能の悪用によるデータ収集です。ただし「企業の安全対策が不十分だった」として責任が問われた点で、不正アクセス事案と同じ構図で整理しています。
7. 韓国:過去最大の課徴金と経営トップの辞任
5か国のなかで、ここ1年ほどで最も動きが大きいのが韓国です。韓国の個人情報保護法は、違反企業に売上高の最大3%の課徴金を科せる仕組みになっています。
Coupang:課徴金687億円、補償クーポン1,860億円、CEO辞任
韓国最大級のECサイトCoupangでは、2025年11月に約3,370万アカウントの情報流出が発覚しました。元従業員による不正アクセスとされています。2025年12月には当時のCEOが辞任し、同月末には1.69兆ウォン規模の補償として、1アカウントあたり5万ウォン(約5,500円)分の自社クーポンを配ると発表しました。
ただしこのクーポンは、旅行サービスや高級品サイトなど利用の少ないサービス向けの枠が大きく、国会議員や消費者団体から「補償ではなく販促だ」と強い批判を受けています。
さらに2026年6月、個人情報保護委員会(PIPC)は過去最大となる総額6,246.8億ウォンの課徴金を決定しました。このうち約4,235億ウォンが情報流出に対するもので、残りは外部サイトでの閲覧履歴を無断で収集・保存していた別の違反に対するものです。Coupangは行政裁判所で争う方針を示しています。
SK Telecom:USIM情報の流出で148億円
通信大手SK Telecomは、ハッキングにより約2,300万人分のUSIM関連情報を流出させました。2025年8月、PIPCは約1,348億ウォンの課徴金を科しています。USIM認証キー約2,600万件を暗号化せずに保存していたことなどが問題視されました。
民事でも動きがあります。PIPCの紛争調停委員会は2025年11月、申請者3,998人に1人30万ウォン(約3.3万円)を支払うよう調停案を示しましたが、SK Telecomは受け入れず、訴訟で争われることになりました。
韓国の裁判所が認める賠償額は「1人10万ウォン」が目安
韓国の裁判で個人への賠償額の目安になっているのが、2014年のカード会社3社の情報流出事件です。最終的に3社とも1人あたり10万ウォン(約1.1万円)の慰謝料支払いが確定しました(この事件は委託先社員による持ち出しで、不正アクセスではありません)。一方、2012年のKTへのハッキング事件では、下級審で10万ウォンの賠償が認められたものの、最高裁は企業の賠償責任を認めませんでした。
韓国でも、裁判所が認める個人への賠償額は1人1万円前後が中心です。巨額になっているのは、課徴金と、世論の圧力を受けた企業の自主補償だと整理できます。
8. 日本と海外の違いを4つの軸で整理
ここまでの事例を、日本と比べやすいように4つの軸でまとめます。
| 比較軸 | 日本 | アメリカ | 欧州(英・仏・独) | 韓国 |
|---|---|---|---|---|
| 個人への賠償額(実害なし) | 数百円〜数千円(ベネッセ事件で3,300円) | 和解基金から分配。州法で1人100〜750ドルの法定賠償あり | ドイツで1人100ユーロ程度(約1.7万円) | 裁判で1人10万ウォン(約1.1万円)が目安 |
| 集団で請求する仕組み | 限定的 | 辞退しない限り全員が対象になる集団訴訟 | 英国の集団訴訟、仏の消費者団体訴訟など | 集団紛争調停、共同訴訟 |
| 行政の制裁金の上限 | 命令違反時の罰金が中心 | FTCや州司法長官との和解・制裁金 | 全世界売上高の4%または2,000万ユーロの高い方 | 売上高の最大3% |
| 経営責任 | 社長辞任まで至るケースは少数 | 株主代表訴訟なども起こりうる | — | Coupang CEOが辞任、カード3社でも経営陣が辞任 |
この表からわかるのは、「海外は被害者1人に何十万円も払っている」というイメージは正確ではないということです。違いの本質は次の2点にあります。
- 被害者全員が一度に請求できる仕組みがあるか(アメリカの集団訴訟)
- 売上高に連動する重い行政罰があるか(GDPR、韓国の個人情報保護法)
日本は、この2つがどちらも弱いため、経営上の最大損失が見積もりやすい構造になっています。「セキュリティにお金をかけなくても致命傷にはならない」という判断が、ある意味で合理的に成り立ってしまっているわけです。
ただし、日本でも2022年4月の個人情報保護法改正で、一定の漏洩が起きたときの個人情報保護委員会への報告と本人への通知が義務になりました。また、EUや韓国の居住者を相手に商売をしていれば、日本の会社でも現地の法律が適用されます。越境ECやインバウンド向けの予約サイトを運営している中小企業は、すでに対象になっている可能性があります。
9. 海外では流出企業は「被害者」ではなく「責任者」
日本で不正アクセスの被害が発表されるとき、「当社は不正アクセスを受けました」「当社も被害者です」という言い方がよく見られます。たしかに、システムに侵入した犯人は別にいます。
しかし海外では、情報を流出させた企業は「攻撃された被害者」である前に、「預かったデータを守れなかった責任者」として扱われる傾向がはっきりしています。ここまで見てきた事例にも、その考え方が表れています。
法律が「攻撃されたか」ではなく「守る義務を果たしたか」を問う
GDPRは、データを扱う企業に、リスクに見合った安全対策を取る義務を課しています(第32条)。違反とされるのは「攻撃を受けたこと」ではなく、「対策が不十分だったこと」です。
アメリカでも、消費者金融保護局(CFPB)はEquifaxの件を、2017年の侵害に関連した「不公正で欺瞞的な行為」として訴えました。犯人の行為とは別に、企業自身の落ち度が企業の違反として切り分けられているわけです。
当局が「防げたはず」と認定する
各国の監督機関は、処分の理由として「防げた可能性」を繰り返し指摘しています。
- 英国ICO(Capita):侵入テストで少なくとも3回指摘された弱点を修正していなかった
- 韓国PIPC(SK Telecom):委員長が、より強い投資をしていれば防げた侵害であり、それが違反を重くしたという趣旨を述べた
- 韓国PIPC(Coupang):管理の根本的な怠慢によるものと判断し、課徴金に加えて刑事告発も決定した
ここまで来ると、扱いは「巻き込まれた被害企業」ではなく、「被害の発生に加担した企業」に近いと言えます。
隠したり、知らせるのが遅れたりすると「加害者」になる
攻撃そのものは防げなかったとしても、その後の対応の不誠実さは、企業自身の行為として厳しく裁かれます。象徴的なのがUberの事例です。
Uberは2016年、約5,700万人の利用者・ドライバーの情報を盗まれました。同社はハッカーに10万ドルを支払ってデータを削除させ、それを脆弱性報奨金プログラムの支払いに見せかけて、1年以上公表しませんでした。2018年には、報告を怠ったとして全50州とワシントンD.C.に1億4,800万ドルを支払う和解をしています。
さらに2022年10月、当時の最高セキュリティ責任者が、連邦取引委員会(FTC)の手続きを妨害した罪などで有罪判決を受けました。情報漏洩をめぐって企業幹部が刑事訴追された、初めてのケースとされています。
ほかにも、SK Telecomは72時間以内の通知義務に違反したとして別途処分を受け、フランスのFreeも被害者への説明不足が違反とされました。「攻撃を受けた」ことより「隠した・遅れた」ことのほうが、企業を加害者の側に押しやると考えておくべきです。
それでも「責任なし」とされるケースがある
海外でも、流出させた企業が常に加害者扱いされるわけではありません。分かれ目は「合理的な対策を取っていたかどうか」です。
わかりやすいのが韓国の2つのハッキング事件です。SKコミュニケーションズは、会員のパスワードや住民登録番号を暗号化し、侵入の検知・遮断の仕組みも運用していたため、裁判所は賠償責任を否定しました。一方、管理がずさんだったKTには、下級審で1人10万ウォンの賠償が命じられています(KTについては、その後最高裁が責任を否定)。同じ「ハッキングされた企業」でも、事前の対策しだいで評価は正反対になるのです。
| 判断の分かれ目 | 「被害者」寄りに見られる | 「責任者」寄りに見られる |
|---|---|---|
| 重要情報の保存方法 | パスワードや口座情報を暗号化している | 平文のまま保存している |
| 監視の体制 | 侵入の検知・遮断の仕組みを運用している | 警告が出ても誰も対応しない |
| 既知の弱点 | 診断で指摘された点を修正した記録がある | 指摘を受けたのに放置していた |
| 不要なデータ | 使わなくなったデータを削除している | 退会者や古いデータを持ち続けている |
| 発覚後の対応 | 速やかに当局へ報告し、本人に通知した | 隠した、または報告・通知が遅れた |
※この表は、本記事で取り上げた監督機関の処分理由と裁判例から共通点を整理したもので、各国の法令上の要件を網羅したものではありません。
日本の「当社も被害者」という発表とのギャップ
日本の個人情報保護法にも、個人データの漏洩を防ぐ「安全管理措置」の義務があります(第23条)。法律の建て付けは、海外と大きくは変わりません。
違うのは、社会の受け止め方です。日本では、企業が自らを被害者として発表し、報道も企業を被害者の側に置くことが少なくありません。賠償額の低さとあわせて、「流出させた側の責任」を問う圧力が弱いことが、セキュリティ投資が後回しにされやすい背景の一つになっていると私は考えています。
ただ、お客様の目線で見れば、自分の情報を預けた相手が漏らしたことに変わりはありません。万一のときの発表では、「当社も被害者」を前面に出すより、お客様の何が漏れたのか、お客様は何をすればよいのか、会社として何をするのかを先に伝えるほうが、信頼の回復につながります。
10. 中小企業が今日からできる5つの対策
海外の制裁事例を読むと、問題にされたポイントは驚くほど基本的なことばかりです。高額なシステムを入れる前に、次の5つから見直すことをおすすめします。
今日から見直したい5つのポイント
- 使っていない個人情報を削除する
退会者や過去の問い合わせデータを残していないか確認します。フランスのFreeは、古いデータを持ち続けていたこと自体を違反とされました。 - 管理者権限を持つ人を減らす
共有IDや退職者のアカウントが残っていないか棚卸しします。イギリスのCapitaは権限管理の甘さを突かれ、侵入範囲を広げられました。 - 重要な情報は暗号化して保存する
韓国のSK Telecomは、認証キーを暗号化せずに保存していた点を厳しく指摘されました。顧客の口座情報やパスワードは必ず暗号化します。 - 指摘された弱点はすぐに直す
脆弱性診断やセキュリティ会社から指摘を受けたら、記録を残して対応します。「知っていたのに放置した」は、どの国でも処分を重くする理由になっています。 - 漏洩時の連絡手順を1枚の紙にまとめる
誰が判断し、誰に連絡し、お客様へ何を伝えるかを決めておきます。日本でも報告と本人通知が義務化されており、初動の遅れは信用を大きく損ないます。
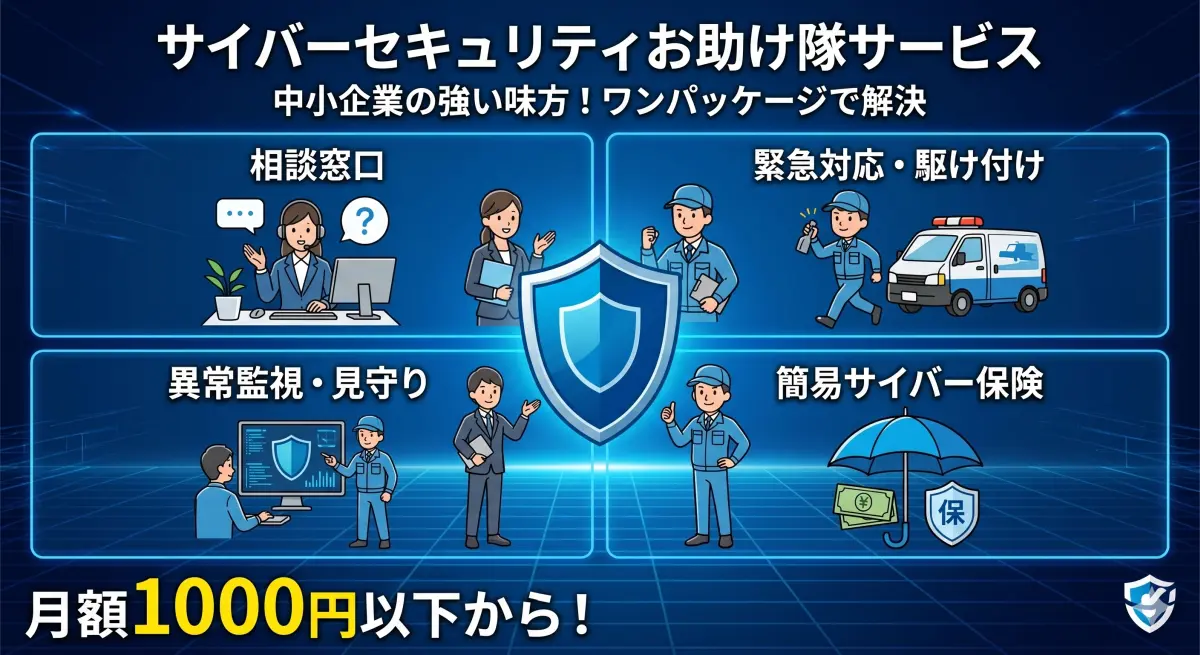
自社だけで判断が難しい場合は、IPA(情報処理推進機構)の「サイバーセキュリティお助け隊サービス」のように、中小企業向けに監視・駆けつけ・保険をまとめた低価格のサービスもあります。
<p>
</p>
<p>
</p>
<p>
</p>
<p>
</p>
よくある質問
Q. 海外の制裁金は、被害者に分配されるのですか?
多くの場合、分配されません。フランスのCNILやイギリスのICOの制裁金は国庫に入ります。被害者が賠償を受けるには、別に訴訟や集団での請求が必要です。アメリカのEquifaxのように、行政との和解のなかに消費者向けの救済基金が含まれるケースもあります。
Q. 日本の中小企業でもGDPRの制裁金を受ける可能性はありますか?
EU域内の人に商品やサービスを提供していたり、サイト上でEU域内の人の行動を追跡していたりすれば、GDPRが適用される可能性があります。上限は全世界売上高の4%または2,000万ユーロの高い方なので、中小企業でも理論上は2,000万ユーロ(約34億円)が上限になります。実際の金額は違反の程度や対応状況で決まります。
Q. 日本でも賠償額が上がる可能性はありますか?
判例が大きく変わったわけではないため、現時点で「上がる」と断言はできません。ただ、ドイツのように「実害がなくても、コントロールを失ったこと自体が損害」という考え方が国際的に広がっていること、日本でも報告・通知の義務化が進んでいることから、漏洩時の企業の負担は今後重くなる方向にあると考えるのが妥当です。
Q. サイバー保険に入っていれば安心ですか?
保険は費用面の備えとして有効ですが、多くは「法的に賠償責任があると確定した場合」に支払われる仕組みです。また、保険では信用の低下や取引停止までは補えません。保険は対策の代わりではなく、対策をしたうえでの最後の備えと考えてください。
まとめ
まとめ
- アメリカは集団訴訟の和解で数百億〜1,000億円規模(Equifax最大7億ドル、T-Mobile 3億5,000万ドルなど)
- イギリス・フランスは監督機関の制裁金が中心(BA 2,000万ポンド、Capita 1,400万ポンド、Free 4,200万ユーロ)
- ドイツは「コントロール喪失」だけで1人100ユーロ程度の賠償を認めた
- 韓国はCoupangに過去最大の課徴金6,246.8億ウォン、CEOも辞任
- 個人への賠償単価は各国とも1人1万〜数万円程度が多く、総額を押し上げるのは「人数×仕組み」
- 海外では流出企業は「被害者」より「責任者」として扱われ、隠蔽や通知の遅れは幹部の有罪判決にまでつながる
- 中小企業は「不要データの削除・権限の整理・暗号化」から始めるのが現実的
「日本は漏れても安く済む」という見方は、被害者1人あたりの金額だけを見れば当たっています。しかし海外で企業を追い込んでいるのは、まとめて請求される仕組みと、売上高に連動する罰金でした。日本の会社でも、海外のお客様を相手にしていればその仕組みの対象になりますし、国内でも取引先や顧客からの信用を失う損失は金額以上に大きくなります。まずは自社が持っている個人情報の棚卸しから始めてみてください。
参考リンク
- 米国消費者金融保護局(CFPB):Equifax, Inc.
- 米国証券取引委員会(SEC):T-Mobile US Form 8-K(2022年)
- Keller Rohrback:T-Mobile 2021 Data Breach(和解の最終承認)
- Tycko & Zavareei LLP:Capital One Data Breach $190 Million Settlement
- Hunton Andrews Kurth:British Airways Settles UK Breach Class Action
- Doyle Clayton:British Airways settles group action personal data claim
- 英国情報コミッショナー事務局(ICO):ICO fines Capita £14m(2025年)
- Clifford Chance:ICO fines Capita for UK GDPR infringements
- CNIL:Violation de données : sanction de 42 millions d’euros à l’encontre des sociétés FREE MOBILE et FREE(2026年)
- Journal du Geek:Free の制裁金と被害者への補償に関する記事(2026年1月)
- Otto Schmidt:BGH v. 18.11.2024 - VI ZR 10/24(Facebookスクレイピング判決)
- Haufe:Das Scraping-Urteil des BGH zum Facebook-Datenleck
- 米国証券取引委員会(SEC):Coupang, Inc. Form 8-K(2026年6月)
- Retail Insight Network:South Korea issues Won624.68bn fine on Coupang
- Reuters(Yahoo News掲載):Coupang announces $1.18 billion compensation(2025年12月)
- Korea JoongAng Daily:Coupang rolls out data breach vouchers
- Light Reading:Privacy watchdog hits SKT with record $97M fine
- Byline Network:個人情報委、SKTに損害賠償1人30万ウォン支払い決定(韓国語)
- ニューシス:SKT、紛争調停案を受け入れない方針(韓国語)
- Anadolu Agency:South Korea imposes record fine on telecom company for user data breach
- SBS:Coupang Hit With Record 624.6 Billion Won Fine Over Data Breach
- アジア経済:SKコミュニケーションズとKTの情報流出訴訟の判断の違い(韓国語)
- ボアンニュース:カード3社情報流出事件の最後の判決(韓国語)
- モノリス法律事務所:ベネッセ個人情報流出事件と損害賠償リスク
- 弁護士ドットコムニュース:ベネッセ情報流出、1人3300円賠償
- Fortune(AP配信):Uber’s former chief security officer convicted over cover-up of 2016 data breach
- Computing:Uber CSO Joe Sullivan convicted of concealing 2016 hack
- APH Networks(CNET記事の紹介):Uber's Former Head of Security Convicted
- GDPR-info.eu:GDPR第32条(取扱いの安全性)
- GDPR-info.eu:GDPR第83条(制裁金の一般条件)
- GDPR-info.eu:GDPR第82条(損害賠償請求権)
- カリフォルニア州司法長官:California Consumer Privacy Act(CCPA)
※本記事の金額は、各国の監督機関の発表、米国SECへの提出書類、裁判所判決および報道にもとづきます(2026年10月時点で確認できた情報)。
※円換算は1ドル=150円、1ポンド=200円、1ユーロ=170円、1ウォン=0.11円で計算した概算であり、実際の為替レートとは異なります。
※Coupangの課徴金はPIPCの発表額で、同社は行政訴訟で争う方針を示しているため、最終的な金額は変わる可能性があります。SK Telecomの紛争調停案(1人30万ウォン)は同社が受け入れておらず、確定した賠償額ではありません。
※British Airwaysの集団訴訟の和解金額は非公開です。
※ベネッセ事件と韓国カード3社事件は、委託先社員によるデータ持ち出しで、インターネット経由の不正アクセスではありません。各国の個人賠償の水準を示す参考として掲載しています。
※韓国の課徴金上限(売上高の最大3%)、GDPRの制裁金上限、CCPAの法定損害賠償額は、各法令の規定にもとづく一般的な説明です。個別の事案への適用は専門家にご確認ください。本記事は法的助言ではありません。