2026年9月から10月にかけて、ニュースを開くたびに「不正アクセス」「個人情報漏えい」の見出しが並びました。焼肉きんぐのアプリ、タイムズカー、ミスターマックス、大和証券の委託先、日経新聞と、業種も規模もばらばらの企業が次々と被害を公表しています。
「日本だけ、なぜこんなに多いのか」。私もこの質問を何度か受けました。海外のニュースではあまり見かけないのに、日本では毎日のように新しい事案が出てくる。そう感じている方は多いはずです。
今回は、セキュリティ企業の観測データ、JPCERT/CCの注意喚起、個人情報保護委員会の指摘をもとに、この「日本ばかり」の正体を分解します。結論から言うと、攻撃の量で日本が突出しているわけではありません。ただし、日本の企業が狙われやすい形で攻撃が増えたこと、そして被害が表に出やすい仕組みがあることは事実です。
この記事でわかること
- 攻撃の「数」で比べた日本と世界の実際の差
- 2026年7月以降に国内の侵害公表が急増したデータ
- JPCERT/CCが確認した3つの攻撃手口
- 1件の攻撃が数百社の被害公表に増える理由
- 「日本ばかり」に見えやすい構造的な背景
- 中小企業が今すぐ点検すべき5項目
先に結論
- 1組織あたりの攻撃件数は、日本は世界平均より少ない。ただし増加率は高い
- 7月以降、公開Webシステムやアプリを広く探索して侵入する攻撃が日本で急増した
- 共有基盤の侵害と強い公表ルールが重なり、被害件数が実態以上に多く見えている

目次
1. 攻撃の「数」で見ると、日本は世界平均より少ない
1組織あたりの攻撃件数では、日本は毎月世界平均を下回っています。イスラエルのセキュリティ企業チェック・ポイントの脅威インテリジェンス部門(Check Point Research)は、毎月、国・地域別の攻撃件数を公表しています。直近3か月の数字は次のとおりです。
| 月 | 日本(週平均/1組織) | 世界平均(週平均/1組織) | 日本の前年比 |
|---|---|---|---|
| 2026年6月 | 1,635件 | 2,270件 | 30%増(APACで最大) |
| 2026年7月 | 1,754件 | 2,336件 | 35%増 |
| 2026年8月 | 1,907件 | 2,422件 | 35%増 |
一方で、日本の増加率は世界平均を上回るペースが続いています。8月の世界平均の前年比は22%増で、日本の35%増はそれより高い水準です。「件数は少ないが、急速に増えている」というのが日本の現在地です。
ランサムウェアのリークサイト(犯行グループが被害企業を晒すサイト)の掲載数でも、国別の被害件数は米国が突出するのが通例です。やや古いデータですが、三井物産セキュアディレクション(MBSD)の集計では、2023年4月の被害国1位は米国の172件で、日本は9件の6位(アジアでは1位)でした。
2. それでも7月以降、日本の公開Webシステムへの侵害は急増している
2026年に公表された国内Webシステムの侵害のうち、約7割が7月以降に集中しています。マクニカ セキュリティ研究センターが2024年1月〜2026年10月6日に公表された国内のWebシステム侵害事案を集計した結果は、次のとおりです。
| 年 | 公表件数 |
|---|---|
| 2024年 | 62件 |
| 2025年 | 84件 |
| 2026年(10月6日時点) | 119件(うち7月以降が81件) |
マクニカは、特定の企業を狙い撃ちするのではなく、インターネットに公開されたシステムを広く探索し、侵入できる所から攻撃している可能性を指摘しています。特に個人情報を扱うサービスが狙われているとみられます。
9月末から10月上旬にかけて公表された大規模事案だけでも、規模は桁違いです。
| 組織・サービス | 規模 | 公表されている原因 |
|---|---|---|
| 焼肉きんぐ公式アプリ | 10,788,963件 | 会員管理システムへの不正アクセス(詳細は調査中) |
| タイムズカー | 約660万アカウント(うち約160万で本人確認書類も) | Webシステムへの不正アクセス |
| MrMax | 最大1,735,154人 | ソフトウェアの機能を不正利用して侵入 |
| infoQ(GMOリサーチ&AI) | 最大948,498件 | 使用ソフトウェアの脆弱性を悪用 |
| セイコーマートアプリ | 574,647人 | 非公表(警察等と調査中) |
増加の背景として、攻撃にAIが悪用されている可能性も指摘されています。NHKの報道によると、セキュリティー会社は7月以降の被害増加を受けて、AI悪用の可能性が高いとみています。脆弱性の探索やアプリの解析は、AIで最も自動化しやすい作業です。
3. 手口は「既知の脆弱性」「API」「BIツール」の3つ
JPCERT/CCは10月8日、国内で相次ぐ不正アクセスについて3つの攻撃パターンを公表しました。注意喚起番号はJPCERT-AT-2026-0030です。ランサムウェアとは別に増えている恐れがある攻撃として、次の3つを挙げています。
JPCERT/CCが確認した3つの手口
- ケースA:公開システムをスキャンし、製品・バージョンごとの既知の脆弱性を探して悪用。設定ファイルやバックアップファイルなど管理不備も狙う
- ケースB:スマホアプリを解析してAPIの接続先やキーを特定し、画面からは使えない管理用APIを直接操作(権限変更、不正アカウント作成など)
- ケースC:BIツール「Metabase」のSQLインジェクション脆弱性(CVE-2026-72898)を悪用
どれも未知の高度な攻撃ではなく、「すでに知られている穴」を突く手口です。Metabaseの脆弱性はMetabase社が8月にゼロデイ攻撃を確認し、JPCERT/CCも8月14日に注意喚起を出していました。それでも被害が続いたのは、パッチの適用が攻撃のスピードに追いつかなかったためです。実際、社内用BIツールを悪用され約17万件が漏えいしたVOISINGは、修正プログラムの適用が間に合わなかったことを直接の原因に挙げています。
個人情報保護委員会の指摘も同じ方向です。2026年度第1四半期の監視・監督状況では、既知脆弱性の放置、推測しやすいID・パスワード、データベースのアクセス制御の設定ミスが不正アクセスの主な原因とされています。
4. 1件の侵害が数百社の「被害公表」に増える共有基盤の問題
クラウドやSaaSが1か所侵害されると、利用企業がそれぞれ被害を公表するため、件数が一気に膨らみます。10月には、IDCフロンティアの「IDCFクラウド」で障害が発生し、原因はランサムウェア攻撃と判明しました。影響はニッスイや茨城県など495の企業・自治体に及んでいます。
同じ構図は他にもあります。FAQシステム「i-ask」への不正アクセスでは大和証券(約11万人)やシチズン(約10万人)が影響を受け、ECプラットフォーム「ショップサーブ」への攻撃では885万件超が対象となり、多数の出店企業が個別に公表しました。ニュース上では「○社が被害」と並びますが、元をたどると攻撃は1件というケースが少なくありません。
補足:委託先の被害も自社の責任になる
個人情報保護委員会の指導では「委託先に対する監督」の不備も上位に入っています。自社のシステムが無事でも、顧客情報を預けているSaaSや制作会社が侵害されれば、公表と本人への通知が必要になる場合があります。
5. 公表ルールと日本の報道で「日本ばかり」に見えやすい
ここからは統計で裏付けられた事実ではなく、私の見立てです。日本は被害を公表する仕組みが強く、海外なら表に出ない規模の事案も報道されやすいと考えています。
「日本ばかり」に見える3つの背景(推測を含む)
- 公表義務:2022年4月施行の改正個人情報保護法で、不正アクセスによる漏えいなどは個人情報保護委員会への報告と本人への通知が義務化。上場企業の適時開示も加わる
- 情報源の偏り:日本のニュースは国内事案を細かく報じる一方、海外の同規模の事案はほとんど報道されない
- 報道の連鎖:10月上旬はランサムウェア集団「Qilin」関係者の国内拘束や政府の注意喚起も重なり、関連報道そのものが増えた
加えて、攻撃者から見ると、日本は「効率のいい狩り場」になっている可能性があります。大量の会員情報を持つアプリが多く、退会者や本人確認書類まで保管されている例もあります(タイムズカーでは退会済み会員も対象)。その一方で、パッチ適用が遅れる組織が一定数ある。この組み合わせは、探索型の攻撃にとって好都合です。
なお、Qilinについては警察庁への取材で国内53社の被害が確認されています。拘束されたロシア国籍の男はドイツに引き渡され、現地当局が逮捕しました。犯人の摘発で攻撃が止まるわけではない点には注意が必要です。ランサムウェアは分業化が進んでおり、別のグループがすぐに入れ替わります。
6. 中小企業が今週やるべき点検は5つ
今回の手口はどれも基本対策で防げる範囲なので、まずは外から見えている部分の棚卸しから始めます。中小企業のWebサイトやECで、私がクライアントに優先して勧めているのは次の5項目です。
今週中に確認したい5項目
- CMS・プラグインの更新:WordPress本体、テーマ、プラグインを最新版に。使っていないプラグインは削除
- 管理画面の公開範囲:WordPressの管理画面、BIツール、予約・顧客管理システムがネットから直接開けないか確認。可能ならIP制限や二段階認証をかける
- 不要ファイルの削除:サーバー上の古いバックアップファイル、設定ファイル、テスト用ページを削除
- パスワードと二段階認証:管理者アカウントの推測しやすいパスワードを変更し、使える所はすべて二段階認証に
- 預け先の確認:顧客情報を預けているSaaS・制作会社・EC基盤の一覧を作り、障害や侵害の連絡を受けられる状態にする
あわせて、利用目的を終えた個人情報や退会者データは削除しておくと、万一の際の被害件数を直接減らせます。JPCERT/CCも今回の注意喚起で、保存期間を過ぎたデータを残さないことを対策として挙げています。
7. よくある質問
Q. 日本は世界で一番サイバー攻撃を受けている国ですか?
いいえ。チェック・ポイントの観測では、1組織あたりの攻撃件数は日本が世界平均を下回っています。ただし前年比の増加率は高く、2026年6月にはAPACで最大の伸びを記録しました。
Q. 一連の漏えいは同じ犯人によるものですか?
現時点では断定できません。JPCERT/CC自身が、すべての事案で同じ手口が使われたことを示すものではないと説明しています。共通しているのは、ネットに公開されたシステムが広く探索されている点です。
Q. 小さな会社でも狙われますか?
狙われます。今回の攻撃は企業規模ではなく「侵入できる穴があるか」で標的を選んでいるとみられます。警察庁の統計でも、2026年上半期のランサムウェア被害123件は統計開始以来の過去最多で、中小企業の被害が多くを占めています。
Q. 自分の情報が漏れたかもしれない場合、個人は何をすればいいですか?
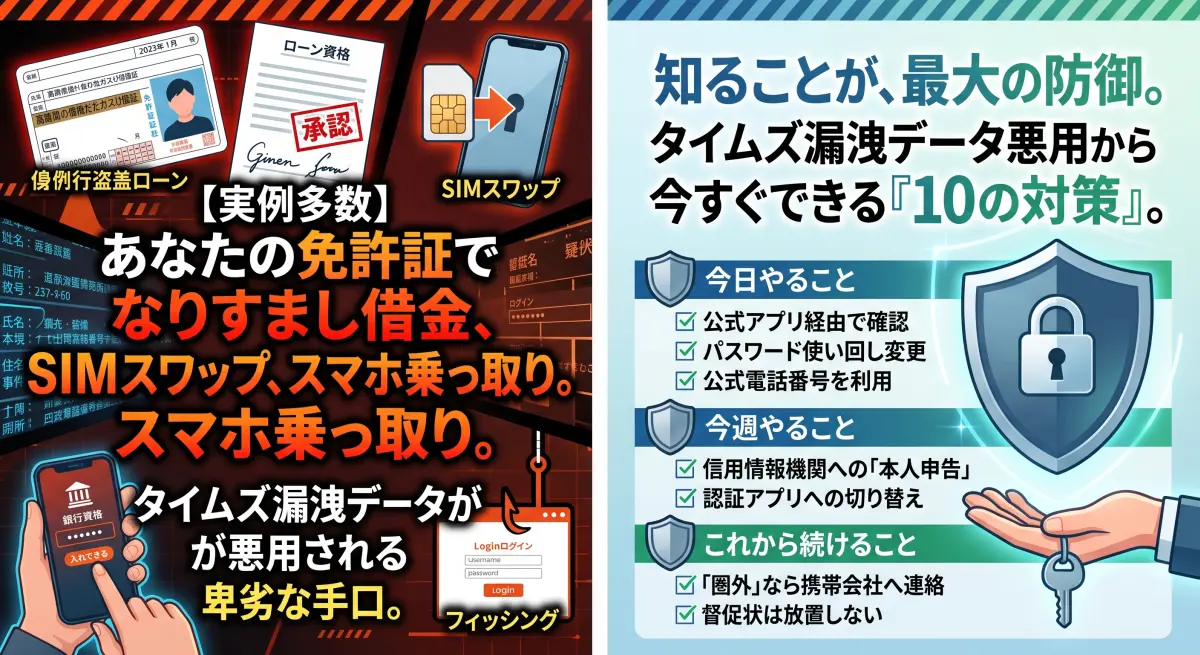
該当サービスのパスワードを変更し、同じパスワードを使い回している他サービスも変更してください。漏えい後は、実際の注文内容などを装ったなりすましメールが届く例も確認されています。メール内のリンクは開かず、公式アプリや公式サイトから確認するのが安全です。
8. まとめ
まとめ
- 1組織あたりの攻撃件数で、日本は世界平均より少ない。ただし増加率は高い
- 2026年7月以降、公開Webシステムやアプリを探索して侵入する攻撃が急増した
- 手口は既知の脆弱性、API悪用、BIツールの脆弱性で、どれも基本対策で防げる範囲
- 共有基盤の侵害と強い公表ルールで、被害件数が実態以上に多く見えている面もある
- 中小企業は「ネットから見えている部分」の棚卸しと更新から始める
9〜10月の相次ぐ漏えいは、「日本が特別に狙われた」というより、「放置されていた穴が一斉に見つかった」出来事だと私は見ています。ニュースを見て不安になったら、それを自社のWebサイトや預け先を点検するきっかけにしてください。
参考リンク
- JPCERT/CC:直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030)
- JPCERT/CC:MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)に関する注意喚起
- マクニカ セキュリティ研究センター:相次ぐWEBシステムからの情報漏洩事案について
- LOGISTICS TODAY:日本企業へのサイバー攻撃35%増、週1907件(2026年9月14日)
- 財経新聞:チェック・ポイント・リサーチ、2026年7月の主要なサイバー脅威を発表
- DXマガジン:日本へのサイバー攻撃が急増 前年比30%増(2026年6月分)
- ScanNetSecurity:日本の被害件数 アジアでトップ、MBSD「暴露型ランサムウェア攻撃統計」(2023年4月分)
- NHK:個人情報流出なぜ相次ぐ?“異様な状況”AI悪用可能性の指摘も
- セキュリティ対策Lab:個人情報保護委員会、第1四半期に141件を指導
- 熊本日日新聞(共同通信):ランサム集団、日本で53社被害 ドイツ移送の男、当局が逮捕
- 熊本日日新聞(共同通信):政府、情報漏えい続出で企業に注意喚起へ
- DXマガジン:警察庁 2026年上半期のサイバー空間をめぐる脅威の情勢
- 個人情報保護委員会
※攻撃件数はチェック・ポイントの観測網に参加する組織を母集団とした値で、日本全体の全数ではありません。マクニカの集計は公表された事案のみが対象で、非公表の被害は含まれません。リークサイトの国別件数(2023年4月)は参考値です。第5章の「日本ばかりに見える背景」および「効率のいい狩り場」という見方は、公開情報をもとにした私の推測です。各社の被害件数は2026年10月8日時点の公表内容に基づきます。