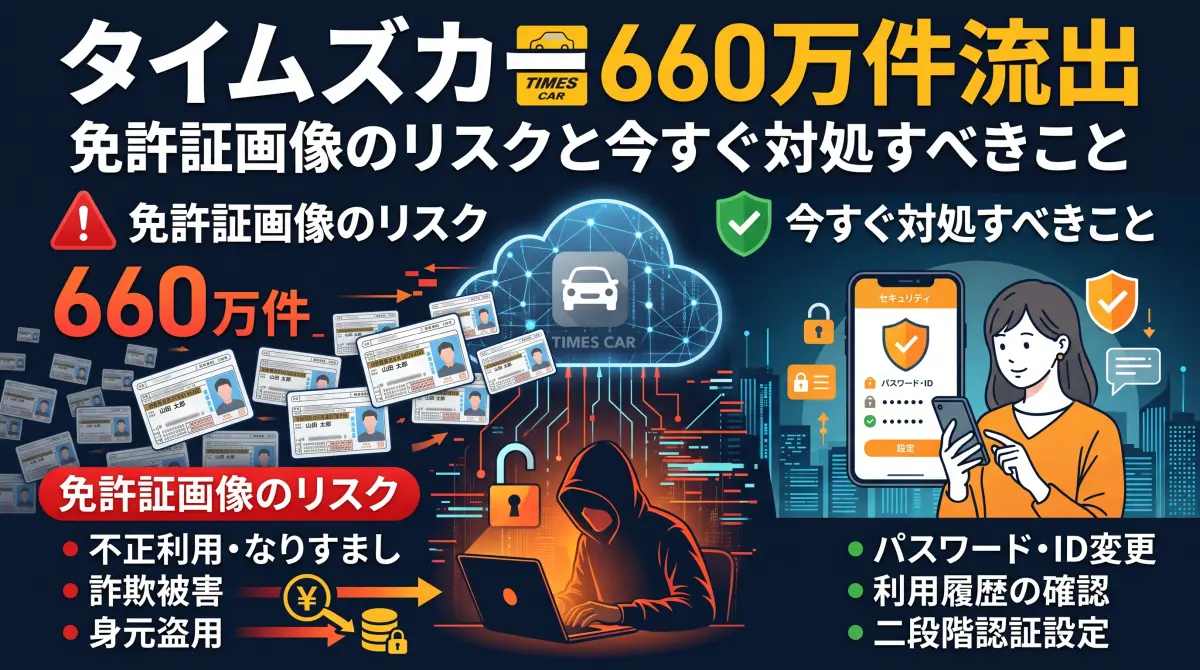
「タイムズカーで個人情報が流出したらしい。自分も使ってたけど、何をすればいいの?」——2026年9月末のニュースを見て、こう不安になっている人は多いはずです。カーシェアリングは気軽に使えるサービスだけど、入会時に運転免許証の画像まで提出している。だからこそ、今回の件は「氏名が漏えた」程度の話ではありません。 今回は、タイムズカー(パーク24・タイムズモビリティ)で起きた大規模な個人情報流出について、公表された事実を整理したうえで、流出した情報が何に悪用され得るのか、そして対象者(現会員だけでなく退会した人も含みます)が今すぐ何をすべきかをまとめます。
この記事でわかること
- 不正アクセスの発覚から公表までの経緯(タイムライン)
- 流出した情報の中身と規模(約660万件・免許証画像等約160万件)
- 自分が対象になるかどうか(退会済み・登録未完了・法人会員も含む)
- 免許証画像の流出が特に危ない理由と、起こり得る二次被害
- 今すぐ実行できる自衛策(信用情報機関への本人申告など)
- クレジットカード情報やパスワードの扱いがどうなっていたか
先に結論
- 流出は約660万件。うち運転免許証画像などの本人確認書類画像が約160万件に及ぶ
- 対象は現会員だけでなく、退会済み会員・入会未完了の人・法人契約の利用者まで含まれる
- 今やるべきことは、信用情報機関への本人申告、偽連絡の警戒、パスワード変更と多要素認証の設定

目次
1. タイムズカー情報流出の経緯と公表タイムライン
まず、何がいつ起きたのかを事実ベースで並べます。カーシェアリング「タイムズカー」を運営するパーク24株式会社とタイムズモビリティ株式会社は、2026年9月25日午前9時7分にWebシステムへの不審な接続を検知し、調査を開始しました。同日中に第三者による侵入と情報漏えいの可能性を公表し、翌9月26日午前7時25分までに侵入経路と攻撃元との通信を遮断しています。
| 日付 | 出来事 |
|---|---|
| 2026年9月25日 09:07 | Webシステムへの不正アクセスを検知。同日中に外部漏えいの可能性を公表し、個人情報保護委員会へ速報 |
| 2026年9月26日 07:25 | 侵入経路・攻撃元との通信遮断を完了。以降は監視強化体制へ |
| 2026年9月28日(第2報) | 会員情報が第三者に取得された事実を確認。漏えい規模は約660万件と公表し、警察へ被害を報告 |
| 2026年9月29日(第3報) | うち約160万件で運転免許証画像などの本人確認書類画像が流出したと判明。対象者への個別メール通知を開始 |
検知から通信遮断まで約22時間かかっており、この間にデータ窃取が行われたとみられています。侵入経路や攻撃手法の詳細は、外部フォレンジック機関の調査が続いている段階で、確定的な公表はまだありません。 なお、車両の施解錠や運行管理を担う車載系システムはWebシステムと分離されていたため、車の貸出・返却というサービス自体は停止していません。
2. 流出した情報の一覧と規模
流出が確認された情報は、公表資料から次の通り整理できます。
| 情報の種類 | 内容 | 規模・状態 |
|---|---|---|
| 基本属性情報 | 氏名、住所、生年月日、電話番号、メールアドレス | 約660万アカウント |
| 法人所属情報 | 法人会員の所属部署名(タイムズビジネスサービス) | 法人契約の対象者 |
| 本人確認書類画像 | 運転免許証画像、現住所確認書類画像(公共料金の請求書等)、学生証画像、家族確認書類画像 | 約160万アカウント |
| 運転免許情報 | 免許証番号、交付年月日、有効期限など(テキストデータ) | 該当する会員分 |
| ログインパスワード | ハッシュ化(復元不可能な形式)で保管 | 平文のままの流出はなし |
| 外部連携サービスID | JR西日本「WESTER ID」など計9サービスのID識別子 | IDのみ(連携先のパスワード流出なし) |
| クレジットカード情報 | カード番号、有効期限、セキュリティコード | 流出なし(システム内に非保持) |
安心材料として確認されているのは2点です。クレジットカード情報は、決済代行基盤との分離によりWebシステム内に一切保管されておらず、流出対象から外れています。パスワードも復元不可能な形式で保管されていたため、流出データだけで第三者がすぐアカウントに不正ログインできる状態にはありません。 一方で、問題の中心は約160万件の本人確認書類画像です。運転免許証の画像には氏名・生年月日・住所だけでなく、顔写真や公安委員会番号といった変えられない識別情報がすべて含まれています。さらに現住所確認のための公共料金請求書画像や学生プランの学生証画像も一緒に流出しており、その人の「住まい」と「身分」を裏付ける資料がセットで奪われたことになります。
3. 誰が対象になったのか(退会者まで含む理由)
今回の流出で注意すべき点は、対象範囲が現在の会員に限られていないことです。公表された範囲は次の通りです。
- 現在利用している会員
- 過去に退会した会員
- 入会手続きの途中で止まった、登録未完了の人
- 法人向け「タイムズビジネスサービス」の現行・過去の登録者
「もう解約したから関係ない」と考えている人は特に要注意です。カーシェアやレンタカーでは、法令に基づき貸渡記録の保存義務がありますが、これは貸渡実績の台帳を残すことを求めているだけで、入会審査に使った免許証画像を退会後もWebシステム上に保持し続ける義務はありません。退会後に原本画像を削除も隔離もせず残していたことが、被害を数百万件規模に拡大させた要因として指摘されています。 運転免許証番号は、再発行しても末尾の再交付回数コードが変わるだけで番号本体は生涯変わらないため、「退会したから情報の価値が消える」ということもありません。解約=安全、とはならない点を押さえておく必要があります。
4. 免許証画像が流出すると何が起きるのか
現時点で、流出情報が実際に不正利用された事実は確認されていません。ただし、真正な免許証画像と正確な属性情報がセットで流出した場合の二次被害は、次のようなシナリオが考えられます。
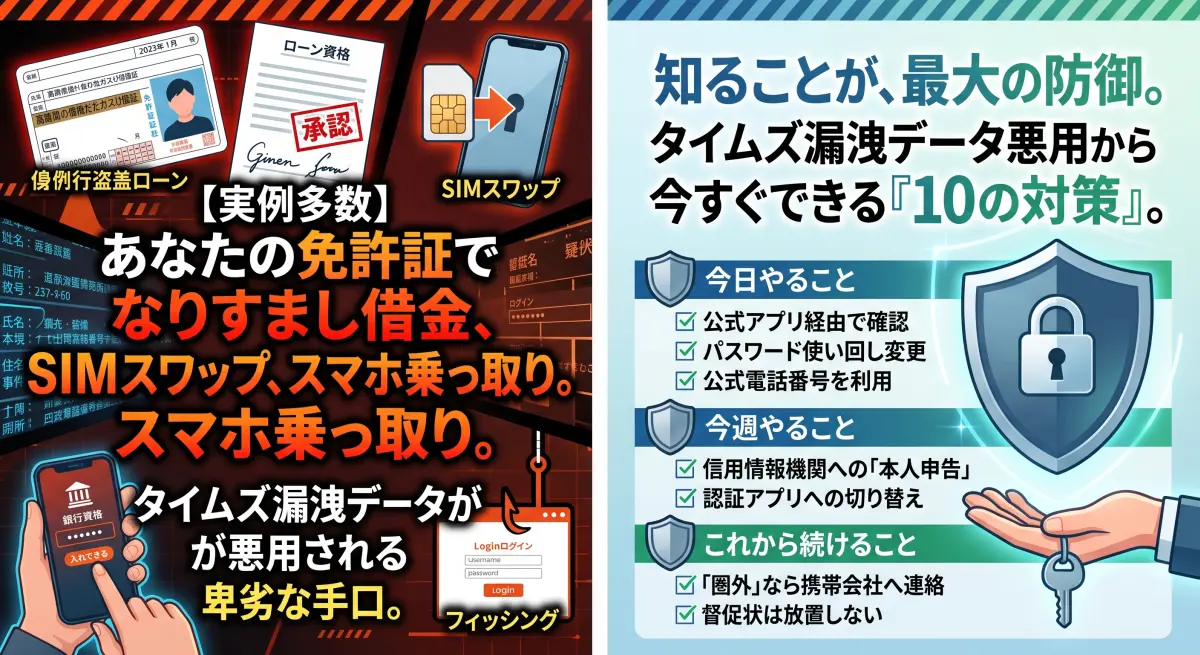
- オンライン本人確認(eKYC)の突破:消費者金融のカードローン審査、ネット銀行の口座開設、携帯電話の割賦契約などは、身分証画像のアップロードと顔写真の照合で進むことが多い。流出した鮮明な免許証画像を加工・偽造したり、生成AIで顔写真を差し替えたりすることで、他人名義の契約が成立するリスクがあります
- 精巧なフィッシング・なりすまし:氏名・生年月日・住所・電話番号を正確に知っているため、「タイムズカーからの補償金受取のご案内」「本人確認書類の再登録のお願い」といった、受け取った人が信じ込まざるを得ない偽通知が作れます
- 企業を狙った攻撃:法人会員の所属部署名が漏えているため、実在する部署や担当者を装ったビジネスメール詐欺(BEC)に発展する可能性があります
- アカウントの名寄せ:WESTER IDなど計9サービスの連携IDが含まれているため、他の流出データと組み合わせて同一人物の情報を横断的に集約し、攻撃精度を高める材料にされ得ます
特に名義を冒用された場合の問題は、被害に気づくのが遅れることです。他人が自分の名義で借入や契約をしても、督促状が届くか信用情報に延滞記録が載って初めて発覚する、というケースは珍しくありません。つまり「今は何も起きていないから大丈夫」ではなく、長期間にわたって警戒を続ける必要があるのです。
関連記事
5. 今すぐやるべき自衛策
運営側の通知や調査結果を待つだけでなく、次の対応を自分から進めておくことをおすすめします。
対策:今日からできる4つの防衛策
- 信用情報機関に本人申告を登録する:CIC(シー・アイ・シー)とJICC(日本信用情報機構)には、本人確認書類の漏えいを理由に本人申告コメントを登録できます。登録があると、新規にカードやローンを申し込まれた際に加盟会社が本人確認を厳格化するため、他人名義の不正契約に対する抑止力になります。全国銀行個人信用情報センターにも同様の制度があります
- 偽連絡を警戒する:氏名や生年月日が正確に書かれていても正規連絡の証拠にはなりません。メール内のリンクや添付ファイルは開かず、確認は必ず公式アプリや自分でブックマークした正規ページから行ってください。運営側はメール・SMS・電話でパスワードやカード番号を求めることは絶対にありません
- パスワードの使い回しを見直す:パスワードはハッシュ化されていたものの、タイムズカーと同じパスワードを他サービスで使っている場合は、速やかに変更し、多要素認証(MFA)を設定してください
- 通知と問い合わせ窓口を確認する:免許証画像の流出が確認された約160万件には9月29日から個別メールが届き始めています。個々の詳細は調査完了後、2週間程度を目処に改めて案内される予定です。専用窓口は24時間体制のフリーダイヤル0120-25-8924とWeb問い合わせフォームです
重要な分岐点:自分が対象かどうか分からない人
退会済み会員も本人申告できますか?
できます。本人申告は、免許証などの本人確認書類を紛失・盗難・漏えいした事実を自分の信用情報に登録する制度で、現在そのサービスを利用しているかは問われません。CICやJICCの公式サイトから手続きできます。
クレジットカードの不正利用が心配なのですが?
今回、クレジットカード番号は当該Webシステム内に保管されておらず、流出対象に含まれていません。ただし普段から、カード利用明細の確認や、カード会社の利用通知設定をしておくと安心です。
「タイムズカーから補償金がもらえる」というメールが届いたら?
運営側は、メール・SMS・電話でパスワード、認証コード、クレジットカード番号の入力を求めることは絶対にないと明言しています。リンクを開かず、正規アプリや公式サイトから確認してください。心配であれば専用フリーダイヤル(0120-25-8924)に直接電話して確認するのが確実です。
まとめ
- タイムズカーのWebシステムへの不正アクセスで約660万件が流出、うち免許証画像等の本人確認書類は約160万件
- 対象は現会員・退会済み・登録未完了・法人契約者まで広く、退会後も画像が残っていた
- カード情報は非保持で流出なし、パスワードもハッシュ化。ただし名義冒用リスクへの備えは必要
- 自衛策は「本人申告の登録」「偽連絡への警戒」「パスワード変更とMFA」の3点から始める
参考リンク
- パーク24株式会社:「タイムズカーWebサイト」への不正アクセスによる個人情報漏えいの可能性について(第1報)
- パーク24株式会社:「タイムズカーWebシステム」への不正アクセスに関する調査結果および今後の対応について(第2報)
- パーク24株式会社:本人確認書類情報が漏えいしたアカウント数について(第3報)
- タイムズモビリティ株式会社:「タイムズカーWebサイト」への不正アクセスに関する調査結果
- JR西日本:タイムズカーWebサイトへの不正アクセスについて(続報)
- ITmedia BUSINESS:「タイムズカー」会員情報約660万件漏えい 運転免許画像など
- ITmedia ビジネスオンライン:免許証画像が漏れると何が“ヤバい”のか
- 読売新聞:「タイムズカー」のシステムに不正アクセス、個人情報660万件
- 株式会社シー・アイ・シー(CIC):本人申告とは
- 日本信用情報機構(JICC):不正利用防止の届け出(本人申告コメント)
- 全国銀行個人信用情報センター:本人申告の手続き
※流出規模・日時・窓口番号などの事実は、パーク24・タイムズモビリティの公式発表(2026年9月25日・28日・29日付)に基づきます。二次被害のシナリオは、公表された情報の内容と過去の類似事案から想定されるリスクであり、実際に発生が確認されたものではありません。侵入経路や原因の詳細は調査中のため、今後の公表により内容が変わる可能性があります。