「タイムズカーから免許証の画像が漏れたらしい」「焼肉きんぐのアプリ会員、ほぼ全員が対象だって」――2026年9月末から10月初めにかけて、身近なサービスの情報漏えいが立て続けに報じられました。家族や知人との会話で話題になった方も多いと思います。
今回の一連の事案で特に深刻なのは、件数の多さだけではありません。運転免許証の画像、証券口座番号、社員の上司の名前など、「なりすまし」や「本物そっくりの詐欺」に直接使える情報が含まれている点です。
今回は、タイムズカー(パーク24)、焼肉きんぐ(物語コーポレーション)、ニッポンレンタカー、第一ライフグループ、日本経済新聞社、大和証券の6件を、公式発表と報道をもとに整理しました。対象になったかもしれない方が今日からできる対策も、具体的にまとめています。
この記事でわかること
- タイムズカーの約660万件・免許証など画像約160万件の内訳と経緯
- 焼肉きんぐ公式アプリで約1,079万件が漏えいした内容
- ニッポンレンタカーで2つの別手法の不正アクセスが見つかった件
- 第一ライフグループで退職者を含む約12万人分が対象になった理由
- 日経のMicrosoft 365・Google Workspace乗っ取りと大和証券の委託先被害
- 免許証画像が漏れた人がやるべき「本人申告」などの具体策
先に結論
- タイムズカーの本人確認書類の画像流出は、本人確認書類の流出として国内最大規模。対象者は信用情報機関への「本人申告」を検討する価値があります
- 焼肉きんぐ・大和証券の対象者は、SMSとメールの詐欺に最警戒。名前・電話番号・口座番号が正しくても本物とは限りません
- 6件中4件が「本体以外」から破られた。アプリ、委託先、クラウドのアカウントが入口でした

目次
1. 生活サービス・金融・メディアの6件の全体像
| 組織 | 公表日 | 入口 | 規模・主な情報 |
|---|---|---|---|
| パーク24(タイムズカー) | 9月25日〜29日 | カーシェアのWebシステム | 約660万アカウント。うち本人確認書類の画像など約160万件 |
| 物語コーポレーション(焼肉きんぐ) | 10月5日 | 公式アプリの会員管理システム | 1,078万8,963件(会員番号・氏名・メール・電話番号) |
| ニッポンレンタカー | 9月26日/10月1日 | 公式アプリのシステム(2つの別手法) | 41名+55名の会員情報ページ(免許証番号等を含む場合あり) |
| 第一ライフグループ・第一生命 | 10月2日 | 2社共用の人事システム | 従業員・退職者約12万人分(所属・職位・上長名など) |
| 日本経済新聞社 | 10月4日 | Microsoft 365/Google Workspaceのアカウント | なりすましメール約9,000件送信/1,646人分が漏えいの疑い |
| 大和証券 | 10月5日 | 問い合わせ管理の委託先サーバー | 約11万人の氏名・メール・証券口座番号など(全体で約22万件) |
2. タイムズカー:約660万件と本人確認書類の画像約160万件
何が起きたか
カーシェア「タイムズカー」を運営するタイムズモビリティ(パーク24の子会社)は、2026年9月25日午前9時07分にWebシステムへの不正アクセスを検知し、9月26日午前7時25分までに通信を遮断しました。その後の発表は次のとおりです。
| 日付 | 内容 |
|---|---|
| 9月25日 | 不正アクセスを検知 |
| 9月28日(第2報) | 約660万アカウント分の個人情報が第三者に取得されたと公表 |
| 9月29日(第3報) | 本人確認書類が漏えいしたアカウントが約160万件と判明。対象者への個別メール開始 |
| 10月1日 | 退会者向けの専用問い合わせフォームを案内 |
漏えいした情報
- 約660万アカウント:氏名、住所、生年月日、電話番号、メールアドレス、運転免許の情報など。現会員だけでなく、退会者、入会手続きを完了しなかった人、法人会員なども含まれます
- うち約160万件:運転免許証の画像、現住所確認書類(公共料金の請求書など)、学生証、家族確認書類などの画像
クレジットカード情報の漏えいは確認されておらず、10月6日時点で今回の流出に起因する不正利用も確認されていないとされています。サービスは通常どおり利用できます。
注意点:退会しても画像は7年間残っていた
共同通信の取材によると、本人確認書類の画像の保存期間は「退会から7年」と設定されていました。個人情報保護法は、不要になったデータを遅滞なく消去するよう事業者に努力義務を課しており、保存期間の設計が被害を大きくした可能性が指摘されています。日本経済新聞は、同業他社は退会後すぐに削除していると報じています。
報道では、本人確認書類の画像流出としては国内最大規模とされ、被害者による集団訴訟に向けた動きも伝えられています。信用情報機関には「本人申告」の申し込みが殺到し、JICC(日本信用情報機構)ではアプリでの受付を一時休止する事態になりました。
3. 焼肉きんぐ:アプリ会員約1,079万件、ほぼ全員が対象
何が起きたか
「焼肉きんぐ」を運営する物語コーポレーションは2026年10月5日、公式アプリの会員管理システムが不正アクセスを受け、会員情報1,078万8,963件が漏えいしたと発表しました。アプリの登録数は1,080万8,784件で、ほぼ全員が対象です。
10月2日にアプリの管理を委託している外部企業からの報告で不正アクセスがわかり、通信の遮断などを実施しましたが、翌3日に会員情報の漏えいが確認されました。原因と、不正アクセスが可能になった経緯は調査中です。
| 漏えいした情報 | 漏えいしていない情報 |
|---|---|
| 会員番号、氏名(アプリ登録名)、メールアドレス、電話番号 | ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴。決済情報は同社で保有していない |
漏えいした情報が不特定多数に公開された事実や、不正利用された事実は確認されていないとしています。アプリは防御措置を講じたうえで提供を継続しており、「丸源ラーメン」など他ブランドのアプリでは漏えいは発生していないとされています。
4. ニッポンレンタカー:別手法の不正アクセスが2件
ニッポンレンタカーサービスでは、公式「ニッポンレンタカーアプリ(NRアプリ)」のシステムに対し、手口の異なる2件の不正アクセスが公表されました。
| 公表日 | 内容 | 対象 |
|---|---|---|
| 9月26日 | 第三者による不正アクセスで会員情報が閲覧されたおそれ | 41名 |
| 10月1日 | 1件目の調査中(9月29日)に、別手法の不正アクセスを確認。9月19日〜21日に会員情報ページへアクセス | 55名 |
閲覧されたおそれがある情報は、氏名、電話番号、メールアドレス、ログインID、利用履歴、予約情報です。運転免許証やクレジットカードを登録していた会員は、免許証番号、住所、生年月日、カード番号の下4桁、名義人名も対象になります。41名と55名に重複があるかは公表されていないため、単純に合算はできません。
5. 第一ライフグループ:退職者を含む約12万人分の人事情報
何が起きたか
第一ライフグループと第一生命保険は2026年10月2日、2社が共同で使う従業員向けの人事システムが不正アクセスを受け、約12万人分の個人情報が流出した可能性があると発表しました。不正アクセスの検知は9月24日です。
| 区分 | 人数(約) | 備考 |
|---|---|---|
| 現役従業員 | 5万人 | 内勤職員約1.3万人、営業職員約3.7万人。グループ会社への出向者を含む |
| 退職者 | 7万人 | 内勤職員は1967年以降、営業職員は2017年以降の退職者 |
対象項目は、従業員番号、氏名、住所、電話番号、性別、所属、職位、職務、上長の氏名です。顧客情報への不正アクセスは確認されておらず、退職者についての二次被害の報告もないとしています。
補足:「誰が誰の上司か」が漏れるリスク
所属・職位・上長名がそろうと、「部長の◯◯です。至急この請求書を処理してください」といった、社内の上司を装うなりすましメール(ビジネスメール詐欺)が作りやすくなります。顧客情報が無事でも、組織の内部情報は攻撃の下準備として価値があります。また、約60年前の退職者まで残っていたことは、人事データの保存期間の見直しを考えるきっかけになりそうです。
6. 日本経済新聞社:クラウドのアカウント乗っ取りが2件
日本経済新聞社は2026年10月4日、業務で使うクラウドサービスのアカウントについて、別々の2件の被害を公表しました。
Microsoft 365:なりすましメール約9,000件
社員のMicrosoft 365のアカウントがサイバー攻撃を受け、第三者が不正にログインしたとみられます。9月30日、社内のほか、複数の社員とやりとりがあった取材先などに、悪性サイトへ誘導するなりすましメール約9,000件が送信されました。送信先の氏名・メールアドレスに加え、一部のメールの内容が漏えいしたとみられ、件数は調査中です。
Google Workspace:1,646人分が漏えいの疑い
別の社員が使っていたGoogle Workspaceのアカウントに、7月下旬以降、外部から不正ログインがありました。8月上旬にGoogleからの通知で判明し、すぐにパスワードを変更しています。社員や取引先など1,646人分の氏名・メールアドレスなどが漏えいした疑いがあり、読者や取材先に関する情報は含まれていないとしています。
同じ日には、グループの日経BPも従業員のメールアカウントへの不正アクセスを公表しました。日経は両事案とも個人情報保護委員会に報告済みです。
7. 大和証券:問い合わせ管理の委託先から約11万人分
何が起きたか
大和証券は2026年10月5日、インターネット経由の問い合わせ内容の管理を委託していたスカラコミュニケーションズ(SC社)のサーバーが不正アクセスを受け、顧客情報が不正に取得された可能性があると発表しました。不正アクセスは10月2日20時33分ごろから3日8時01分ごろにかけて発生し、大和証券は3日にSC社から報告を受けています。
- 対象:約11万人の氏名、メールアドレス、証券口座番号など
- 個人を特定できない問い合わせ情報なども含めると約22万件
- 大和証券本体のシステムへの不正アクセスは確認されていない
- 漏えいした可能性のある情報だけでは口座へのアクセスや取引はできず、10月5日時点で不正取引やネット上への公開も確認されていない
朝日新聞の報道によると、SC社が大和証券の問い合わせ管理を請け負っていた期間は2013年4月から2025年12月までとされています。契約期間の終了後もデータが残っていたのかどうかは発表からは明らかではありませんが、委託先のデータをいつ消すかは、多くの企業に共通する課題だと私は考えています。
大和証券は対象顧客に個別連絡するとともに、同社を装ったメールや電話に、取引用のID・パスワード・暗証番号・ワンタイムパスワードなどを伝えないよう呼びかけています。
8. 対象かもしれない人が今日からやること
全員に共通する対策
- 各社の公式サイトで、自分が対象かどうかと専用窓口を確認する(メールのリンクからではなく、自分で検索・ブックマークから開く)
- 各社を名乗る「お詫び」「返金」「本人確認」「未払い」のSMS・メール・電話は、まず疑う
- 同じパスワードを複数のサービスで使っていたら、重要なもの(メール、銀行、証券、通販)から変更する
- 使えるサービスでは二段階認証やパスキーを有効にする
- カード明細・銀行口座の入出金を、しばらくこまめに確認する
免許証の画像などが漏れた人(タイムズカーの対象者など)
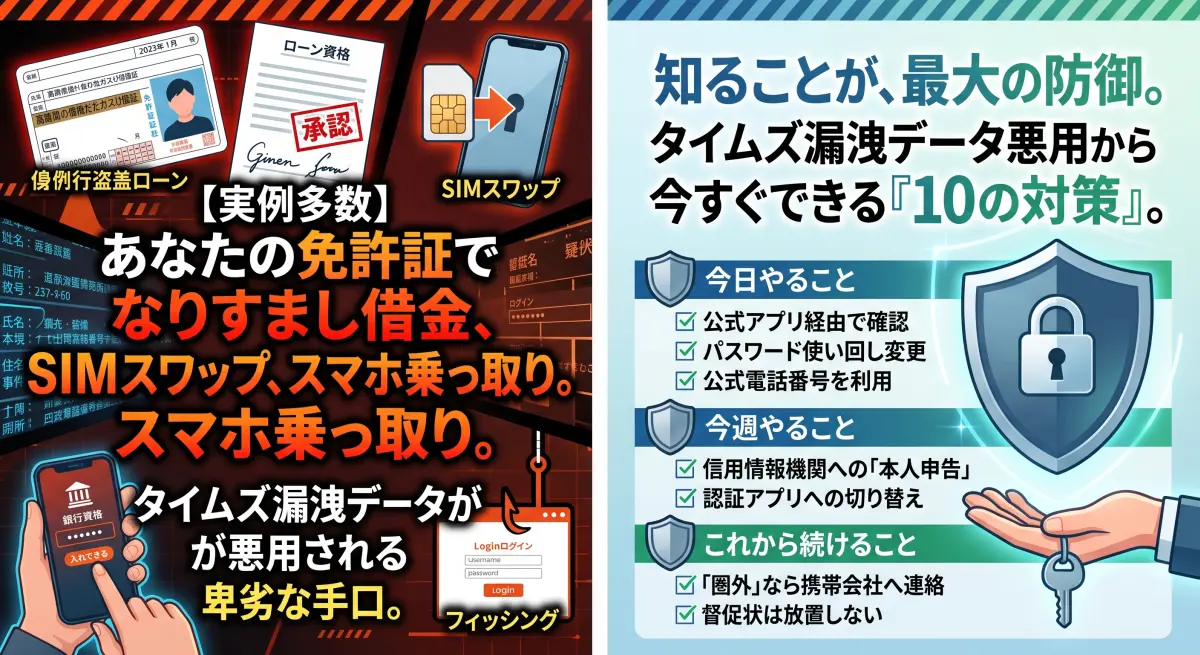
重要:信用情報機関への「本人申告」を検討する
日本の主な信用情報機関(CIC・JICC・全国銀行個人信用情報センター)には、本人確認書類の紛失や流出があった場合に「名義が悪用されるおそれがある」と登録できる「本人申告」の制度があります。登録されていると、カードやローンの審査をする会社が、申込者が本人かどうかをより慎重に確認するようになります。JICCは、免許証の現物が手元にあり画像だけが流出した場合も登録できると案内していると報じられています。
- 加盟している会社が機関ごとに異なるため、広く備えるなら3機関それぞれへの申告を検討します
- 手数料がかかります(ネット申込みで1機関あたり数百円〜1,000円程度との報告が多い)。最新の金額と方法は各機関の公式サイトで確認してください
- 申告後は、自分がカードやローンを申し込むときにも追加の確認が入る場合があります
- 本人申告は「審査する会社への注意喚起」であり、不正な申込みを自動的に止める仕組みではありません
事業者として学べること
6件を事業者の目で見ると、「本人確認書類の画像を何年も持っていた」「数十年前の退職者のデータが残っていた」「委託先に問い合わせ履歴が残っていた」など、持ちすぎたデータが被害を大きくした例が目立ちます。自社でも、会員登録時に預かった画像や、外部のフォーム・メール配信サービスに残っているデータを、保存期間とあわせて見直しておくことをおすすめします。
同じ時期には、ミスターマックス、セイコーマート、infoQ、アバハウスなど、アプリや通販サイトでも大規模な流出が相次いでいます。全体の一覧と、EC・アプリの事案は次の記事にまとめています。
9. よくある質問
タイムズカーを何年も前に退会しました。対象になりますか?
約660万件には退会者も含まれています。報道では本人確認書類の画像は退会から7年保存されていたとされているため、退会時期によっては対象になり得ます。タイムズカーが案内している退会者向けの問い合わせフォームで確認してください。
免許証は手元にあるのに、再発行したほうがいいですか?
流出したのは画像なので、再発行しても過去の画像の記載内容(氏名・住所・生年月日など)は変わりません。再発行で免許証番号が変わる場合もありますが、効果や手続きは警察・免許センターで確認のうえ判断してください。まずは本人申告と、身に覚えのない契約の通知に注意することが現実的です。
焼肉きんぐのアプリは退会したほうがいいですか?
すでに流出した情報は、退会しても取り戻せません。退会するかどうかより、届くSMSやメールを疑うこと、パスワードを使い回していないか確認することのほうが大切です。今後使わないのであれば、退会して保有データを減らすのも一つの考え方です。
大和証券の口座番号が漏れると、勝手に取引されますか?
大和証券は、漏えいした可能性のある情報だけでは口座へのアクセスや取引はできないとしています。危険なのは、口座番号を使った偽の連絡にだまされてIDやパスワードを入力してしまうことです。ログインは必ず公式アプリかブックマークから行ってください。
まとめ
まとめ
- タイムズカーは約660万アカウント、本人確認書類の画像約160万件。退会者の画像も7年間保存されていた
- 焼肉きんぐはアプリ会員のほぼ全員、1,078万8,963件の氏名・メール・電話番号が漏えい
- ニッポンレンタカーは別手法の不正アクセスが2件、免許証番号を含む場合も
- 第一ライフは退職者を含む約12万人分の人事情報。上長名などが詐欺に悪用されるおそれ
- 日経はクラウドのアカウント乗っ取りでなりすましメール約9,000件、大和証券は委託先から約11万人分
身近なサービスほど、私たちは本人確認書類や電話番号を気軽に預けています。今回の事案は、その預け先や、さらにその委託先が破られると何が起きるかを示しました。対象かもしれない方は、詐欺への警戒と本人申告などの備えを、できるところから始めてください。
参考リンク
- パーク24:タイムズカーWebシステムへの不正アクセスに関する調査結果
- ITmedia ビジネスオンライン:「タイムズカー」で約660万件の情報漏えい
- 日本経済新聞:タイムズカー免許証画像流出、勝手にクレカ発行の恐れ とるべき対策は
- 共同通信(Yahoo!ニュース):タイムズカー、情報保護法を軽視 160万件の免許証画像流出
- Yahoo!ニュース:免許証画像流出 集団訴訟動き進む
- 物語コーポレーション:『焼肉きんぐ』公式アプリ 会員管理システムへの不正アクセスに関するお詫び
- ASCII.jp:焼肉きんぐに不正アクセス、1078万人分の情報流出
- 日本経済新聞:「焼肉きんぐ」、顧客情報漏洩 不正アクセスで1000万件超
- ITmedia NEWS:ニッポンレンタカーで別の不正アクセス発覚 新たに55人分情報漏えいか
- セキュリティ対策Lab:ニッポンレンタカー アプリで別手法の不正アクセスが判明
- ITmedia NEWS:第一生命に不正アクセス 従業員情報12万人分漏えいか 退職者も対象
- 株式会社アクト:第一生命の人事システムに不正アクセス、退職者約7万人を含む約12万人分
- ITmedia ビジネスオンライン:日経で相次ぐ不正アクセス 1646人分の個人情報漏えい
- piyolog:日本経済新聞社へのサイバー攻撃となりすましメール送信についてまとめてみた
- 朝日新聞(Yahoo!ニュース):大和証券、顧客11万人の口座番号など漏洩か 委託先に不正アクセス
- ASCII(Yahoo!ニュース):大和証券、約11万人の顧客情報漏えいか 委託先に不正アクセス
- 大和証券:フィッシング詐欺による不正ログインにご注意ください
- よつば総合法律事務所:タイムズカーの個人情報漏えいから考える企業の報告・通知義務と免許証画像流出への対策
※本記事の内容は2026年10月6日時点で公表・報道されている情報に基づきます。件数は各社の公表値で、調査の進展により変わる場合があります。タイムズカーの約660万件は「アカウント数」で、退会者・入会未完了者・法人会員を含みます。ニッポンレンタカーの41名と55名は重複の有無が公表されていません。本人申告の手数料は各機関の公式発表ではなく、申告した個人のブログ等の報告をもとにした目安です。大和証券の委託期間後のデータの扱いに関する記述は私見で、同社は公表していません。