GMOインターネットのFX用VPS「お名前.com デスクトップクラウド」への不正アクセスでは、利用者のFX口座で勝手に取引される被害が出ました。ニュースを追いかけていると、次に気になってくるのが「盗まれた情報を使って、今度は自宅のパソコンに侵入されるのではないか」という点です。
攻撃者から見れば、FXの自動売買をしている人は、銀行や証券会社とも取引していて、ある程度お金を持っている可能性が高い「狙いがいのある相手」です。盗んだ情報を手がかりに、自宅のパソコンや銀行口座まで手を伸ばそうと考えても不思議ではありません。
今回は、GMOから盗まれた情報だけで自宅のパソコンに侵入できるのか、できるとしたらどんな経路なのかを整理し、利用者がいますぐできる対策をまとめます。内容は2026年10月25日時点の公式発表と報道にもとづいています。
この記事でわかること
- 盗まれた情報で自宅のパソコンに侵入できるのか(結論)
- 今回、何が盗まれたとわかっているのか
- 攻撃者が使いそうな4つの経路と、それぞれの危険度(図解)
- パソコンに入られなくても、お金を狙われる理由
- いますぐできる対策と、感染が心配なときの手順
先に結論
- 盗まれた情報だけで、自宅のパソコンにいきなり入り込むのは簡単ではない。ただし「できない」とも言い切れない
- 現実的に一番危ないのは、補償や見舞金の案内を装った「なりすましメール」と、パスワードの使い回しによる銀行・証券・メールの乗っ取り
- パソコンのフルスキャン、別の端末からのパスワード変更、二段階認証、公式サイトだけを信じることで、被害の多くは防げる

目次
- 盗まれた情報だけで自宅のパソコンに入るのは難しいが、別の入口から狙われる
- 何が盗まれたかはまだ公表されていないが、攻撃者は利用者のPCも脅しの材料にしている
- 攻撃者が使いそうな経路は4つあり、危険度はそれぞれ違う
- 一番危ないのは、補償や見舞金を装った「なりすましメール」
- パスワードを使い回していると、パソコンに入られなくても銀行やメールが乗っ取られる
- リモート接続を「逆にたどる」侵入は、設定しだいで起こりうる
- ルーターの入口を開けていなければ、外から直接入られる心配は小さい
- いますぐやるべき対策は「スキャン・パスワード・二段階認証・公式確認」
- 感染が心配なときは、ネットから切り離して専門窓口に相談する
- よくある質問
- まとめ
1. 盗まれた情報だけで自宅のパソコンに入るのは難しいが、別の入口から狙われる
結論から言うと、GMOから盗まれた情報だけを使って、自宅のパソコンにいきなり侵入するのは簡単ではありません。家庭のパソコンは通常、ルーター(Wi-Fiの親機など)の内側にあり、インターネット側からの接続を勝手に受け付けない状態になっているからです。
ただし、攻撃者はパソコンを無理にこじ開ける必要はありません。本人にメールのリンクを開かせる、使い回しのパスワードで別のサービスに入る、といった「別の入口」を使えば、目的のお金にたどり着けるからです。「パソコンに直接は入れない=安全」ではない、という点が大切です。
攻撃者の目線で見た「FX利用者」
- FXの自動売買をしている=投資に回せるお金を持っている可能性が高い
- FX口座だけでなく、銀行や証券会社の口座も持っている可能性が高い
- 今回の利用者は「お名前.com デスクトップクラウドを使っていた人」としてまとまっている
こうした利用者の一覧は、攻撃者にとって「お金を持っていそうな人のリスト」として価値を持ちます。盗まれた情報が別の犯罪グループに売られ、時間がたってから詐欺に使われることもあるため、しばらくの間は警戒を続ける必要があります。
2. 何が盗まれたかはまだ公表されていないが、攻撃者は利用者のPCも脅しの材料にしている
GMOは10月24日の第4報で、システムにセキュリティ上の問題があり、顧客の情報が外部に持ち出されたことを確認したと発表しました。ただし、持ち出された情報の種類や件数は、10月25日時点でまだ公表されていません。
これまでの発表で「対象になりうる」とされているのは、主に次の情報です。
| 情報 | 公式発表での扱い |
|---|---|
| MT4・MT5などに保存したFX口座のID・パスワード | 第三者に取得され、不正に使われた可能性がある |
| VPSの中に保存していたその他のID・パスワード | 速やかに変更するよう呼びかけ |
| ブラウザに保存していた各種サービスのID・パスワード | 変更するよう呼びかけ |
| 氏名・住所・メールアドレスなどの契約者情報 | 持ち出されたかどうかは公表されていない |
気になるのは、攻撃者の脅しの内容です。GMOによると、攻撃者は金銭を要求し、応じなければ「サービスに接続した利用者のパソコンに関する情報の公開」と「ランサムウェア攻撃の実行」を行うと伝えてきています。これが本当に実行できるかは不明ですが、GMO自身も第5報で、利用者の端末への影響を含めて調査していると説明し、パソコンやスマホのフルスキャンを呼びかけています。
3. 攻撃者が使いそうな経路は4つあり、危険度はそれぞれ違う
盗んだ情報をもとに、攻撃者が利用者のお金やパソコンを狙う経路は、大きく4つに分けられます。危険度が高いのは、本人をだます①と、パスワードを使い回す②です。
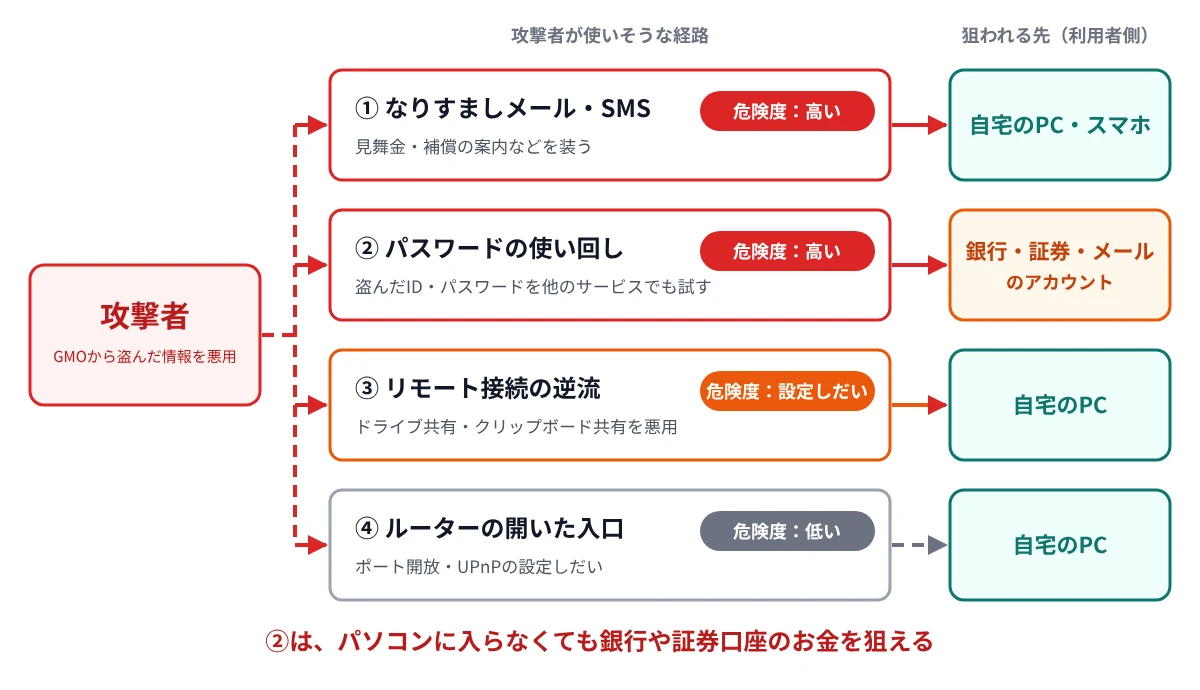
| 経路 | 狙われる先 | 危険度 | 主な対策 |
|---|---|---|---|
| ① なりすましメール・SMS | 自宅のPC・スマホ | 高い | メールのリンクを開かず、公式サイトを自分で開く |
| ② パスワードの使い回し | 銀行・証券・メール | 高い | 別の端末からパスワード変更、二段階認証 |
| ③ リモート接続の逆流 | 自宅のPC | 設定しだい | フルスキャン、ドライブ共有・クリップボードの見直し |
| ④ ルーターの開いた入口 | 自宅のPC | 低い(設定しだい) | UPnPやポート開放を見直す |
※危険度は、公表情報と一般的な攻撃手口をもとにした筆者の評価です。
4. 一番危ないのは、補償や見舞金を装った「なりすましメール」
攻撃者にとって一番手軽なのは、本人にメールやSMSのリンクを開かせ、偽サイトでパスワードを入力させたり、ウイルスを入れさせたりする方法です。パソコンをこじ開ける必要がなく、本人が自分でドアを開けてくれるからです。
今回は、だます口実がそろっています。GMOは見舞金5,000円の受け取り手続きを10月30日までに、損失補償の申請方法を11月6日までに、登録メールアドレスへ案内すると発表しました。このタイミングに合わせて「見舞金の受け取りはこちら」「補償の申請に口座情報が必要です」といった偽メールが届く可能性があります。
こうした手口は実際に大きな被害を出しています。2025年には証券会社を装った偽メールや偽サイトによる口座の乗っ取りが相次ぎ、金融庁の発表では2025年1〜5月だけで不正アクセスが10,422件、不正取引が5,958件、不正な売買額は約5,240億円にのぼりました。ワンタイムパスワードをその場で入力させて、二段階認証を突破する手口も確認されています。
なりすましメールを見分けるポイント
- GMOは、補償の手続きでパスワードや暗証番号を聞くことはないと明言している
- メールやSMSのリンクは開かず、ブックマークや検索から公式サイトを自分で開いて確認する
- 攻撃者を名乗るメールが届いても、URLやファイルを開かず、返信もしない
- 「至急」「本日中」など、急がせる言葉があるメールほど疑う
- 電話でパスワードやワンタイムパスワードを聞かれても、絶対に答えない
5. パスワードを使い回していると、パソコンに入られなくても銀行やメールが乗っ取られる
2つ目の経路は、VPSから盗んだID・パスワードを、銀行や証券会社、メールなど別のサービスでも試す方法です。同じパスワードを使い回していれば、攻撃者はパソコンに一切触れずに、別のサービスにログインできてしまいます。
特に危ないのはメールアカウントです。メールを乗っ取られると、銀行や証券会社の「パスワードを忘れた場合」の再設定メールを攻撃者に受け取られ、次々に別のサービスを乗っ取られるおそれがあります。メールは「すべての合鍵が届く郵便受け」だと考えてください。
GMOも第5報で、VPSの中に保存していたID・パスワードに加え、同じパスワードを使っている他のサービスや、ブラウザに保存しているID・パスワードも変更するよう呼びかけています。
パスワード変更の正しい順番
- 変更は「FX取引に使っていない端末」から行う(感染が心配なパソコンで入力すると、新しいパスワードも盗まれるおそれがある)
- メールアカウントのパスワードを最初に変え、二段階認証を設定する
- 銀行・証券会社・FX会社のパスワードを変え、ログイン中のセッションをすべて切断する
- 同じパスワードを使っていたその他のサービスを順に変える
- 銀行・証券の取引履歴や残高に、身に覚えのない動きがないか確認する
6. リモート接続を「逆にたどる」侵入は、設定しだいで起こりうる
3つ目は、今回の事件ならではの経路です。利用者は自宅のパソコンから「リモートデスクトップ」でVPSに接続していました。通常は自宅のパソコンがVPSを操作する一方通行ですが、設定によっては、VPS側から自宅のパソコンの一部に触れられる状態になります。
ドライブ共有とクリップボード共有
Windowsのリモートデスクトップには、自宅のパソコンのドライブ(Cドライブなど)をVPS側から見えるようにする「ドライブ共有」や、コピーした内容を両方で使える「クリップボード共有」の機能があります。ファイルのやり取りに便利な機能ですが、VPSが乗っ取られていた場合、共有していた自宅のドライブのファイルを読まれたり、書き込まれたりするおそれがあります(一般的な仕組みであり、今回当てはまるかは、わかりません)。
また、セキュリティ企業のCheck Pointは2019年、乗っ取られたサーバーに接続すると、クリップボード共有を悪用して接続元のパソコンにファイルを置かれる可能性があることを報告しています。クリップボード共有はWindows標準のリモートデスクトップでは初期設定でオンになっています。
この経路で被害が起きる条件
- 攻撃者がVPSを乗っ取っていた期間(10月21日の全停止より前)に接続していた
- ドライブ共有やクリップボード共有を有効にしていた
- VPSからコピーしたファイルを自宅のパソコンに貼り付けたり、開いたりした
サーバーは10月21日から停止しているため、いま新たにこの経路で侵入される心配はありません。問題は、停止前に何かを仕込まれていないかです。GMOは利用者の端末への影響も調査中としており、パソコンのフルスキャンを呼びかけています。なお、10月25日時点で、この経路で実際に被害が出たという発表はありません。
7. ルーターの入口を開けていなければ、外から直接入られる心配は小さい
4つ目は、自宅のインターネットの住所にあたる「IPアドレス」を手がかりに、外から直接パソコンを狙う方法です。VPS側には接続元の記録が残るのが一般的なため、攻撃者が利用者の自宅のIPアドレスを知っている可能性はあります(GMOは公表しておらず、推測です)。
ただし、家庭のルーターは、外からの接続を初期設定で通さないようになっています。IPアドレスを知られても、それだけで自宅のパソコンに入られることは通常ありません。危ないのは、次のように自分で入口を開けている場合です。
- ルーターで「ポート開放」をして、外から自宅のパソコンにリモート接続できるようにしている
- ルーターの「UPnP」が有効で、ゲーム機やソフトが勝手に入口を開けている
- ルーターの管理画面のパスワードが初期設定のまま、またはファームウェアが古い
8. いますぐやるべき対策は「スキャン・パスワード・二段階認証・公式確認」
デスクトップクラウドを使っていた方は、次の順番で対策を進めてください。上から優先度の高い順に並べています。
今日からできる対策チェックリスト
- パスワードの変更:FXに使っていない端末から、メール→銀行・証券・FX→その他の順に変更し、使い回しをなくす
- セッションの切断:証券会社・FX会社のマイページなどで、ログイン中のセッションをすべて切断する
- 二段階認証の設定:メール・銀行・証券など、使えるサービスはすべて設定する
- パソコンとスマホのフルスキャン:ウイルス対策ソフトでフルスキャンする(WindowsならMicrosoft Defenderのオフラインスキャンも有効)
- ウイルス対策の設定確認:Windowsセキュリティの「リアルタイム保護」と「改ざん防止」がオンになっているか確認する
- リモート接続の設定見直し:今後リモートデスクトップを使うときは、不要なドライブ共有・クリップボード共有をオフにする
- ルーターの点検:UPnPやポート開放を見直し、管理画面のパスワードとファームウェアを更新する
- 取引履歴の確認:銀行・証券・クレジットカードの明細を、しばらくの間こまめに確認する
- 公式情報だけを信じる:メールのリンクは開かず、GMOの公式サイトで最新の案内を確認する
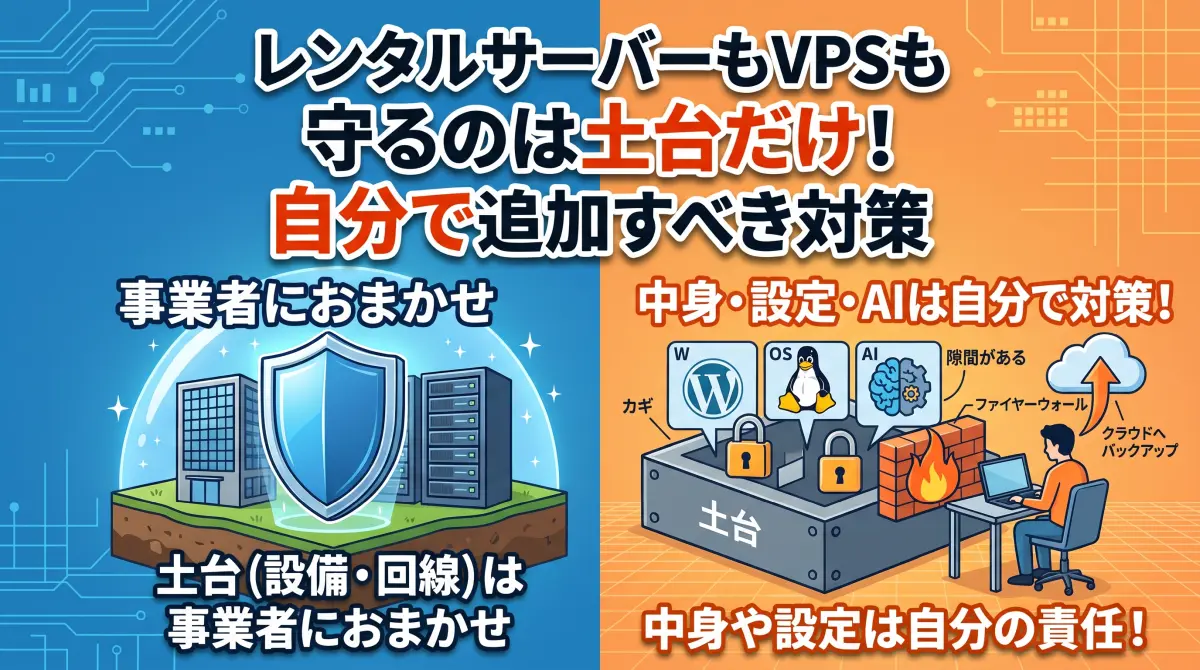
サーバー会社に任せきりにせず、利用者側で守るべき範囲については、次の記事で詳しく解説しています。
9. 感染が心配なときは、ネットから切り離して専門窓口に相談する
スキャンで不審なものが見つかった、ウイルス対策の設定が勝手にオフになっていた、見覚えのないソフトが入っている、といった場合は、あわてずに次の手順で対応してください。
- ネットから切り離す:Wi-FiをオフにするかLANケーブルを抜き、被害の広がりを止める
- 別の端末でパスワードを変える:感染が疑われるパソコンでは、パスワードを入力しない
- 大事なデータだけを退避する:写真や書類だけを外付けの記録装置に移す。VPSから持ってきたプログラムやEAの設定ファイルはコピーしない
- 相談する:GMOの相談窓口(03-5456-2560、24時間・土日祝も対応)や、IPAの「情報セキュリティ安心相談窓口」に相談する。お金の被害が出ている場合は、警察のサイバー犯罪相談窓口にも連絡する
- 最終手段は初期化:不安が残る場合は、データを退避したうえでパソコンを初期化する
スキャンで何も見つからなくても、絶対に安全とは言い切れません。ウイルス対策ソフトは、知られているウイルスしか見つけられないためです。不安が強い場合は、専門家に相談したうえで判断してください。
よくある質問
Q. FXにしか使っていなかったのですが、銀行も危ないのですか?
A. 銀行と同じパスワードを使い回していた場合や、VPSのブラウザに銀行のパスワードを保存していた場合は危険です。また、FX利用者は資産を持っている可能性が高いと見られるため、銀行を装ったなりすましメールが届く可能性もあります。パスワードの変更と、明細の確認をおすすめします。
Q. スマホも対策が必要ですか?
A. はい。なりすましメールやSMSはスマホにも届きます。GMOもパソコンだけでなくスマホのフルスキャンを呼びかけています。SMSのリンクは開かず、公式アプリやブックマークから確認してください。
Q. Macから接続していたので安全ですか?
A. Mac用のリモートデスクトップにもドライブやクリップボードを共有する機能があるため、設定しだいで同じ注意が必要です。なりすましメールやパスワードの使い回しは、パソコンの種類に関係なく起こります。
Q. デスクトップクラウドを使っていなかった人は関係ありませんか?
A. 今回の流出による直接の影響はありません。ただし、事件に便乗して「お名前.com」や「GMO」を名乗る偽メールが、利用者以外にも無差別に送られる可能性があります。身に覚えのない補償の案内は開かないでください。
Q. 攻撃者を名乗る人から連絡がきたら、どうすればいいですか?
A. URLやファイルを開かず、返信もしないでください。GMOも同じ対応を呼びかけています。お金を要求されても応じず、GMOの相談窓口や警察に相談してください。
まとめ
まとめ
- GMOから盗まれた情報だけで、自宅のパソコンにいきなり入り込むのは簡単ではない
- 何が盗まれたかはまだ公表されていないが、攻撃者は利用者のPCに関する情報の公開やランサムウェアをちらつかせている
- 一番危ないのは、見舞金や補償を装った「なりすましメール」と、パスワードの使い回し
- リモート接続の逆流は、停止前にドライブ共有などを使っていた場合に注意が必要
- ルーターの入口を開けていなければ、外から直接入られる心配は小さい
- 別の端末からのパスワード変更、二段階認証、フルスキャン、公式サイトでの確認で、多くの被害は防げる
今回の事件は、パソコンが直接破られなくても、人をだましたり、使い回しのパスワードを試したりすることで、お金にたどり着けることを示しています。デスクトップクラウドを使っていた方は、今日のうちにパスワードの変更と二段階認証の設定を済ませてください。使っていなかった方も、パスワードの使い回しがないか、この機会に見直してみてください。
参考リンク
- GMOインターネットグループ:「お名前.com デスクトップクラウド」ご利用のお客様へ改めてのお願い(第5報)
- GMOインターネットグループ:お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)
- GMOインターネットグループ:「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報)
- innovatopia:【解説】お名前.com デスクトップクラウド、顧客情報の持ち出しを確認 不正取引の損失を補償へ
- note(zephel01):お名前.com デスクトップクラウドを使っていた人へ 今日やることと、PCを確かめる順番
- トレンドマイクロ:証券口座の乗っ取りと多要素認証を突破する手口(2025年)
- Check Point Research:Reverse RDP Attack: Code Execution on RDP Clients(2019年)
- @IT:Windowsのリモートデスクトップからローカルコンピューターのドライブを利用する
※本記事の内容は2026年10月25日時点の公式発表・報道にもとづいており、今後の調査で変わる可能性があります。
※持ち出された情報の種類や件数は、10月25日時点でGMOから公表されていません。表の「契約者情報」の扱いも同様です。
※経路ごとの危険度は、公表情報と一般的な攻撃手口をもとにした筆者の評価で、公式な評価ではありません。
※「攻撃者が自宅のIPアドレスを知っている可能性」「FX利用者の一覧が詐欺に使われる可能性」は筆者の推測です。
※2025年の証券口座の不正アクセス件数・金額(2025年1〜5月)は、金融庁の発表をトレンドマイクロが紹介したものです。
※リモート接続の逆流については、10月25日時点で実際に被害が出たという発表はありません。