2026年10月29日、世界最大の暗号資産取引所バイナンスから、約63億ドル(約9440億円)が盗まれました。
暗号資産の盗難としては過去最大です。それまでの最高だった2025年2月のBybit事件(約15億ドル)の、およそ4倍にあたります。
ニュースでは「北朝鮮の犯行」と大きく報じられました。
一方で、どうやって社内に入り込んだのかは、あまり詳しく伝えられていません。
入口は、社員1人のノートパソコンだったとみられています。今回は、公表された情報と分析会社のレポートをもとに、侵入から送金までの流れを順に整理します。
暗号資産を扱わない中小企業にも、そのまま当てはまる教訓があります。最後に、今日から見直せる対策もまとめました。
この記事でわかること
- 事件の規模と、約20分で資金が流出した流れ
- 入口となったエンジニアのノートPCと、考えられる感染経路
- 秘密鍵を盗まずに送金できた「署名システム悪用」の仕組み
- 36時間前から始まっていた準備と、痕跡の消し方
- 盗まれたビットコインが取り戻せない理由
- 中小企業が今日から見直せる3つの対策と、圧縮ファイルの扱い方
先に結論
- 入口は、DevOpsエンジニア1人のノートPCの乗っ取りだったとみられる
- 秘密鍵は盗まれず、社内の署名システムに正規の署名を作らせて送金した
- 管理者のPC1台から全体に広がる構図は、中小企業でも同じ

目次
1. 約20分で、10のチェーンから約63億ドルが流出した
ブロックチェーン分析会社TRMラボによると、攻撃は10月29日20時05分(UTC)に始まりました。日本時間では30日の朝5時過ぎです。
わずか約20分のあいだに、10のブロックチェーンから大半の資金が持ち出されました。
| 項目 | 内容 |
|---|---|
| 被害額 | 約63.6億ドル(TRMラボ) バイナンスの発表は約63億ドル |
| 主な流出 | イーサリアム上で約37.9億ドル ビットコイン18,270BTC(約14.7億ドル) |
| 実行時間 | 約20分(10月29日20:05 UTC〜) |
| 犯行グループ | 北朝鮮の部隊「TraderTraitor」(FBIが10月31日に発表) |
| 凍結額 | 約28.5億ドル(Elliptic、11月2日時点) |
| 補填 | バイナンスが自社資金63.4億ドル超を確保 11月1日から出金を段階的に再開 |
FBIは10月31日、北朝鮮の部隊「TraderTraitor(トレーダートレイター)」の犯行だと発表しました。2025年のBybit事件でも、FBIが名指ししたグループです。
日本の取引所への影響は報告されていません。SBI VCトレードとビットバンクは、顧客資産に影響はないと発表しています。
2. 入口は、DevOpsエンジニア1人のノートPCだった
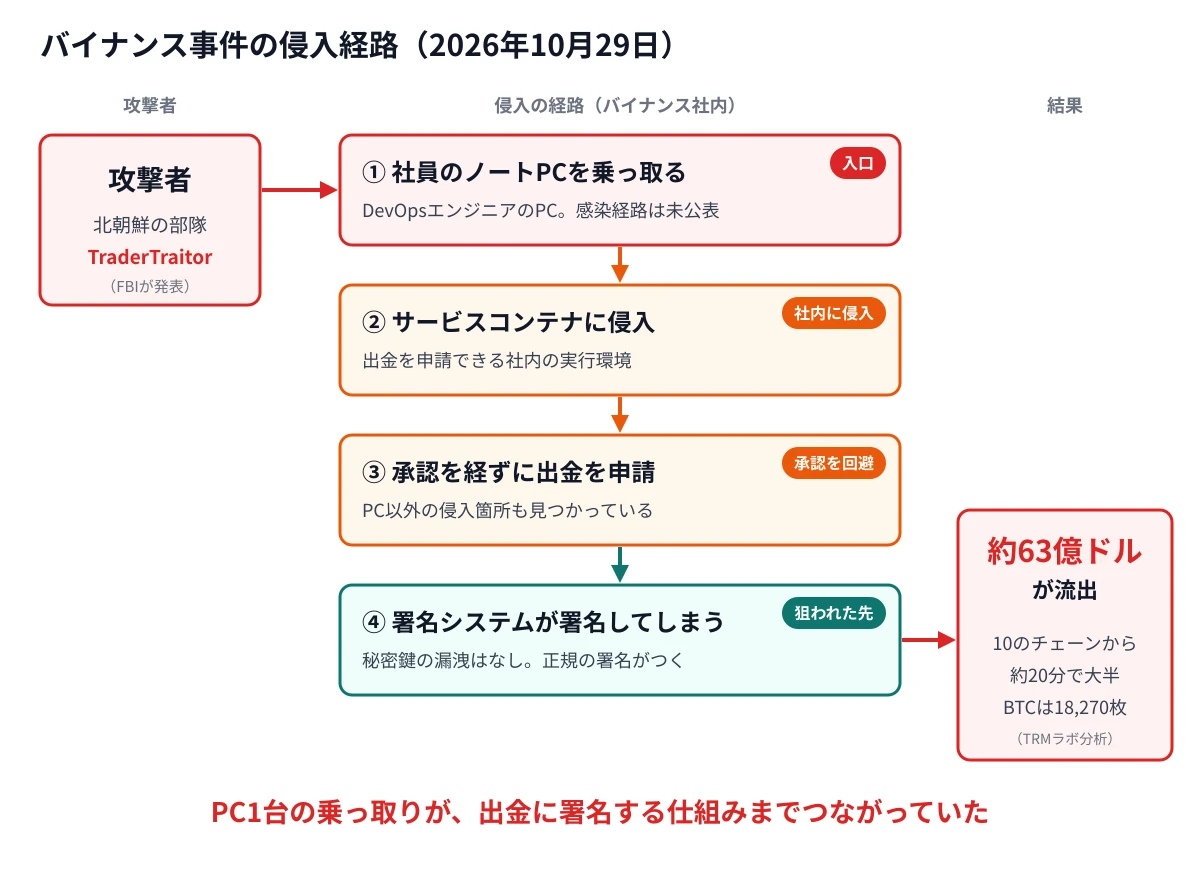
バイナンスは初期調査の結果、DevOpsエンジニアのノートPCの乗っ取りが侵入の始まりだった可能性があると発表しました。
DevOpsエンジニアとは、社内システムの構築や運用、更新作業を担う技術者です。
仕事柄、本番環境に近いシステムへ入れる権限を持っています。
PCの感染経路は未公表、ただし偽の求人やテストが常套手段
PCがどうやって乗っ取られたのか、バイナンスはまだ公表していません。フィッシングも、開発者が使うソフト部品を狙った攻撃も、否定できない状態です。
手がかりになるのが、TraderTraitorの過去の手口です。TRMラボは、北朝鮮が「鍵を管理する人」を狙う流れを
「Code to Custody(コードから金庫へ)」と呼んでいます。
偽のリクルーターや投資家を名乗って近づき、コーディングテストとして不正なプログラムを実行させます。そこからSSH鍵やクラウドの認証情報を盗み、送金を承認するシステムへたどり着きます。
| 過去の事件 | 入口 | その後 |
|---|---|---|
| DMM Bitcoin (2024年5月) | 委託先の開発者に、偽のLinkedIn求人で接触 | マルウェアを実行させ、認証情報を盗んだ |
| Bybit (2025年2月) | 開発者のMacが、株式投資シミュレーターを装うプログラムで感染 | クラウドの認証情報を奪い、多要素認証をすり抜けた |
どちらも「開発者のPC1台」から始まり、クラウドや署名の仕組みへ広がった点が今回と共通しています。
今回も同じ型である可能性はありますが、確定ではありません。
バイナンスは詳しい技術レポートを公表する予定としています。
3. PCからサービスコンテナに入り、出金を申請できる立場を得た
乗っ取ったPCを足がかりに、攻撃者は「サービスコンテナ」と呼ばれる社内の仕組みに入り込みました。
サービスコンテナとは、出金処理などの機能ごとに切り分けて動かしている実行環境です。入られたコンテナは、出金の取引を申請できる権限を持っていました。
攻撃者は、そこから不正な出金取引を送り込みました。バイナンスは影響を受けた権限を取り消し、出金の仕組みを作り直しています。
侵入箇所はPC1台だけではなかった
その後の追加調査で、バイナンスはPC以外にも侵入された箇所を見つけたと発表しました。
共同通信によると、テン共同CEOは複数人が関与した「複雑な攻撃だった」と説明しています。送金の権限は、通常の承認手続きを経ずに取得されていました。
4. 秘密鍵は盗まず、署名システムに「本物の署名」を作らせた
バイナンスは、ウォレットの秘密鍵が漏れた証拠は見つかっていないとしています。
秘密鍵は、暗号資産を送金するための「実印」のようなものです。これまでの盗難事件では、この鍵を盗んで送金するのが典型的な手口でした。
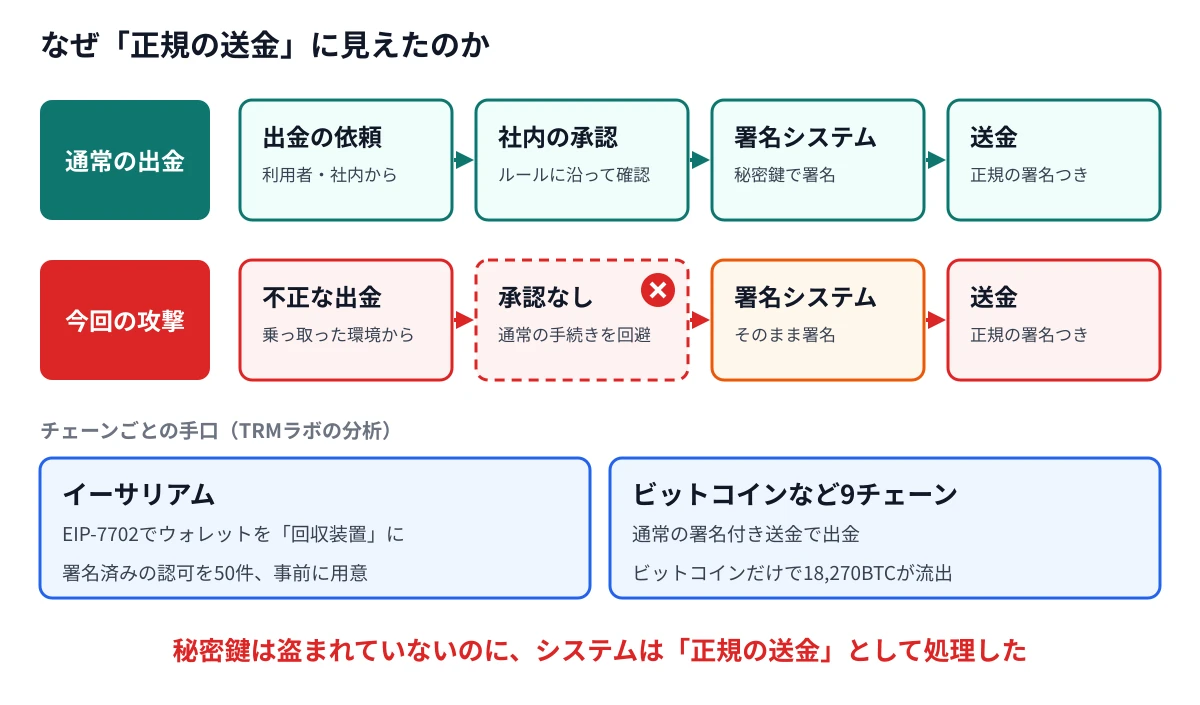
今回は鍵を盗むのではなく、鍵を使う署名システムそのものを操り、正規の署名を作らせたとみられています。
TRMラボは、鍵の種類も署名方式も違う複数のチェーンから、同じ30分以内に資金が出ていった点を根拠に挙げています。チェーンごとに鍵を盗むより、署名システムを握ったと考えるほうが自然だからです。
イーサリアムでは「EIP-7702」でウォレットを回収装置に変えた
イーサリアムでは、EIP-7702という仕組みを使い、ホットウォレットを攻撃者が操る「回収装置」に変えていました。
EIP-7702は、普通のウォレットにプログラムの働きを持たせる仕組みです。攻撃者は、この切り替えに使う署名済みの認可を50件、事前に用意していました。
研究者の間では、EIP-7702そのものが原因ではないという見方が一般的です。
根本の問題は、署名システムを握られたことにあります。
ビットコインなど9チェーンでは「普通の送金」として出ていった
ビットコインを含むほかの9つのチェーンでは、通常の署名付き送金として資金が送られました。
システムから見れば、正規の署名がついた普段どおりの出金です。そのため、送金の中身だけを見て不正と見分けるのは難しい状態でした。
5. 準備は36時間前から始まり、痕跡を消しながら実行された
TRMラボによると、攻撃の準備は実行の少なくとも36時間前から始まっていました。
| 日時(UTC) | 出来事 |
|---|---|
| 10月28日 朝 | Tornado Cash(資金の出どころを隠すサービス)から3回の少額引き出し 実行用のウォレットに資金を用意 |
| 10月29日 早朝 | 2つのウォレットで攻撃用のコードをテスト |
| 10月29日 20:05 | 実行開始。約20分で10チェーンから大半が流出 |
| 10月30日 | バイナンスが被害を発表。入口はエンジニアのPCの可能性と説明 その後、追加の侵入箇所を発表 |
| 10月31日 | FBIが北朝鮮TraderTraitorの犯行と発表 |
| 11月1日 | ビットコインなどの出金を段階的に再開 |
準備とテスト、署名の用意を済ませてから一気に実行する。この流れはBybit事件や2026年4月のKelpDAO事件と同じだと、TRMラボは指摘しています。
攻撃しながら痕跡を消す仕組みも使われた
テン共同CEOは、攻撃者が道具や取引の痕跡を消す仕組みを使い、追跡を難しくしたと説明しています。
Bybit事件でも、攻撃者はマルウェアを削除し、コマンドの履歴を消していました。今回、侵入の全容がなかなか見えないのも、こうした手口のためです。
6. 凍結できたのは半分以下、盗まれたビットコインは取り戻せない
凍結できた資金は、Ellipticの集計(11月2日時点)で約28.5億ドル、被害全体の約44%です。その94%はステーブルコインでした。
USDTやUSDCなどのステーブルコインは、発行会社が送金を止められます。テザーやサークルなどが数時間以内に動いたことで、大きな額を凍結できました。
一方、ビットコインやイーサリアムには、送金を止められる発行元がありません。攻撃者は今も42万ETH超と18,270BTC(約24億ドル相当)を保有しています。
Ellipticによれば、ビットコイン上で凍結された資金はありません。攻撃者は凍結を逃れるため、ステーブルコインを素早く売ったり、担保にしてETHを借りたりしていました。
資金はTHORChainなどを通じて別のチェーンへ移されている
盗まれた資金の一部は、THORChainなどのクロスチェーン交換サービスで移動されています。調査で知られるZachXBTは、9月のBitget事件の資金と同じアドレスで合流したと報告しました。
FBIはTHORChainなどの運営者に、盗難資金の取引を止めるよう求めています。北朝鮮はこれまでも、ビットコインに替えてから仲介業者を通じて現金化する流れを繰り返してきました。
バイナンスは自社資金で代わりのトークンを買い集め、11月1日時点で被害の約95%を補填しました。利用者の資産は守られた形です。
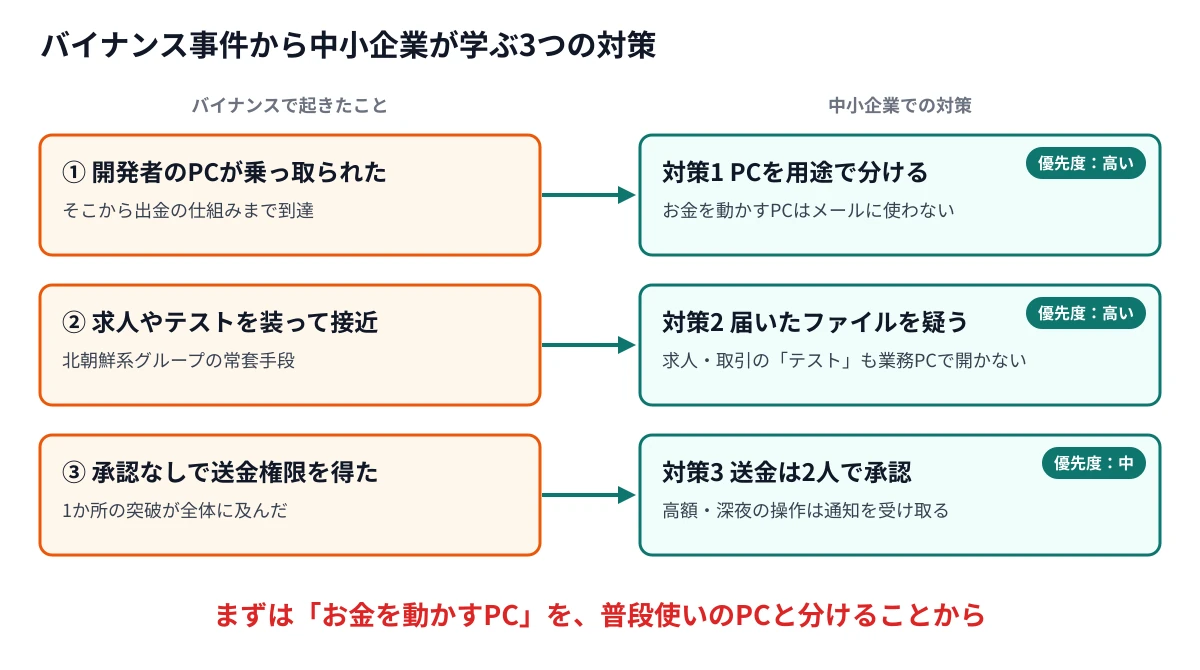
7. 中小企業の教訓は「お金を動かすPC」を分けること
今回の事件は、暗号資産を扱わない中小企業にもそのまま当てはまる教訓を含んでいます。
構図は「管理者のPC1台が乗っ取られ、お金を動かせる場所まで入られた」というものです。ネットバンキングや会計ソフト、ホームページの管理画面でも同じことが起こりえます。
対策1:お金を動かすPCは、メールやWeb閲覧に使わない
ネットバンキングやサーバー管理の操作は、メールやWeb閲覧に使わない専用のPCで行います。
1台で全部を済ませると、メール1通の感染がそのまま送金の権限につながります。古いPCを1台、振込専用にするだけでも効果があります。
対策2:届いたファイルは、展開しても中身を開かない
北朝鮮系の攻撃者は、高待遇の求人や投資の話を装って近づきます。
「テスト」や「資料」として届いたプログラムは、業務PCで実行しないルールを決めておきます。相手が知り合いを名乗っていても、実行前に別の手段で確認してください。
ZIPなどの圧縮ファイルは、展開しただけなら基本的には感染しません。危ないのは、展開して出てきたプログラムやショートカットを開いたときです。
ただし、展開ソフトが古いと例外があります。WinRARの脆弱性(CVE-2025-8088)では、
細工したRARファイルを展開するだけで、次回ログイン時に動くファイルを仕込まれました。
| 操作 | 危険度 | 理由 |
|---|---|---|
| 展開するだけ (Windowsや展開ソフトが最新) | 低い | 中のファイルは動かない |
| 展開するだけ (展開ソフトが古い) | 高い | 脆弱性により、展開だけでファイルを仕込まれる |
| 展開した中身をダブルクリック | 高い | プログラムやショートカットが実行される |
| 届いた開発プロジェクトを VS Codeで開いて「信頼」する | 高い | 設定ファイルに仕込まれたコマンドが自動で動く |
最後の行は、北朝鮮系グループが偽の採用課題で使っている手口です。VS Codeで「作成者を信頼しますか」と聞かれても、相手を確認できるまでは許可しないでください。
展開はWindows標準の「すべて展開」が無難
右クリックの「すべて展開」は、Windowsに最初から入っている機能です。Windows 11では、ZIPに加えてRARや7zも展開できます。
この機能はWindows Updateで自動的に修正されるため、更新を止めていなければ安全側です。一方、WinRARや7-Zipは、自分で更新しないと古いまま残ります。
- 使っていないWinRAR・7-Zipはアンインストールする
- 使い続けるなら、最新版かどうかを定期的に確認する
- Windows Updateは止めない
標準機能も絶対安全ではありません。2025年3月には、細工したZIPの展開や操作で、
ログイン情報の一部が漏れる脆弱性(CVE-2025-24054)が修正され、直後に悪用されました。
対策3:振込や権限変更は「1人で完結しない」設定にする
振込や管理者権限の変更は、2人目の承認が必要な設定にします。
多くのネットバンキングには、承認者を分ける機能があります。あわせて、高額の振込や深夜の操作に通知が届くようにしておくと、被害の拡大を防げます。
今日からできるチェックリスト
- 振込やサーバー管理に使うPCを決め、メールやSNSに使わない
- 知らない相手から届いたプログラムは実行しない
- 圧縮ファイルは展開しても、中のプログラムやショートカットを開かない
- 展開はWindows標準の「すべて展開」を使い、不要なWinRAR・7-Zipは削除する
- ネットバンキングの承認者を2人に分ける
- 高額振込やログインの通知を、担当者のスマホで受け取る
- Windows Updateを止めずにソフトも最新に保ち、ウイルス対策ソフトを入れる
8. よくある質問
バイナンスの利用者のお金は戻ってきますか?
バイナンスは自社資金で全額を補填すると表明しています。11月1日からビットコインなどの出金を段階的に再開し、利用者に損失は出ないとしています。
日本の取引所に影響はありますか?
SBI VCトレードとビットバンクは、顧客資産への影響はないと発表しています。ただし、事件に便乗した詐欺には注意が必要です。公式以外のリンクやメッセージは開かないでください。
なぜ北朝鮮の犯行だとわかったのですか?
FBIが10月31日に北朝鮮の部隊TraderTraitorの犯行と発表しました。TRMラボやChainalysisも、過去の事件との共通点や、Bitget事件の資金との合流を根拠に挙げています。
ノートPCはどうやって乗っ取られたのですか?
11月6日時点で、バイナンスは公表していません。過去の事件では偽の求人やテストが使われてきましたが、今回の経路は詳しい技術レポートを待つ必要があります。
秘密鍵が盗まれていないのに、なぜ送金できたのですか?
鍵を使って署名する社内のシステムを操り、正規の署名を作らせたとみられています。鍵そのものが無事でも、鍵を使う仕組みが乗っ取られれば送金できてしまいます。
ZIPファイルを解凍しただけで感染しますか?
基本的には、展開しただけでは感染しません。感染するのは、出てきたプログラムやショートカットを開いたときです。
ただし、WinRARの古い版(7.12以前)には、展開だけでファイルを仕込まれる脆弱性がありました。7-Zipの24.09より前の版では、開くときの警告が出なくなる問題もあります。展開ソフトは最新にしておいてください。
Windows標準の「すべて展開」は安全ですか?
中小企業にはいちばん無難な選択です。Windows Updateで自動的に修正されるため、別ソフトのように古いまま放置される心配が少ないからです。
ただし、パスワード付きのRARや7zには対応していません。Windows Updateを止めているPCでは、標準機能でも安全とはいえません。
9. まとめ
まとめ
- 2026年10月29日、バイナンスから約20分で約63億ドルが流出した
- 入口はDevOpsエンジニアのノートPCで、ほかの侵入箇所も見つかっている
- 秘密鍵は盗まれず、署名システムに正規の署名を作らせて送金した
- 凍結できたのは半分以下で、ビットコインは取り戻せていない
- 中小企業も「お金を動かすPC」を分け、送金を1人で完結させない
- 圧縮ファイルは展開より「中身を開くこと」が危険。展開ソフトは最新に保つ
今回の事件は、最先端の暗号技術ではなく、社員1台のPCという身近な弱点から始まりました。
攻撃の規模は桁違いでも、構図は中小企業の不正送金と変わりません。PCの使い分け、送金の2人承認、展開ソフトの更新から見直してみてください。
村上ドットプロでは、AI導入支援に加えて、サイバーセキュリティに関する無料相談も受け付けています。社員のスマホ利用ルールづくりや、従業員向けの注意喚起についてもお気軽にご相談ください。
-

広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
当サイトのURLを装った偽サイトが確認されています。Googleには対応してもらいました。まだBing検索には残っているので今すこしお気をつけ下さい。 広島の中小企業向け AI導入支援 AIを、社員ま ...
続きを見る
参考リンク
- TRM Labs:North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History
- TRM Labs:North Korea Has Stolen USD 12.8 Billion in Crypto, USD 7.4 Billion of It in 2026
- FBI:North Korea Responsible for $6 Billion+ Binance Attack
- CNN.co.jp:暗号資産取引所バイナンスにハッキング、過去最大の9400億円超被害 北朝鮮の犯行か
- 共同通信(OANDA掲載):暗号資産巨額盗難、北朝鮮関与か
- CoinPost:バイナンスのハッキング被害に関する速報
- Help Net Security:Binance hit by $6.3 billion theft
- CSO Online:A compromised DevOps laptop caused the $6.3B Binance breach
- The Block:North Korean hackers launder $242 million of Binance loot via Tron
- Coinranking:THORChain Carried Stolen Binance and Bitget Funds
- Qatar Tribune(ロイター配信):Binance restores bitcoin and ether withdrawals
- SecureBlink:North Korea's TraderTraitor Executes $1.5B Crypto Heist via Supply Chain Attack
- The Hacker News:Safe{Wallet} Confirms North Korean TraderTraitor Hackers
- The Hacker News:North Korea-Linked Hackers Target Developers via Malicious VS Code Projects
- Greenbone:New WinRAR Flaw CVE-2025-8088 Exploited in Social Engineering Attacks
- Security Affairs:A 7-Zip bug allows to bypass the Mark of the Web (MotW) feature
- Check Point Research:CVE-2025-24054, NTLM Exploit in the Wild
- Pureinfotech:Windows 11 can now extract RAR and 7-Zip archival formats
※被害額は分析会社や集計時点によって異なります(バイナンス発表は約63億ドル、TRMラボは約63.6億ドル、Ellipticは約64.3億ドル)。円換算はCNN報道時点のレートによる参考値です。
※凍結額は、バイナンス発表で約30億ドル、TRMラボで約27億ドル(10月30日時点)、Ellipticで約28.5億ドル(11月2日時点)です。
※ノートPCの感染経路は未公表です。偽の求人やテストに関する記述は、TraderTraitorの過去の事件からの推測であり、今回の経路を断定するものではありません。
※WinRAR(CVE-2025-8088)は7.13、7-Zip(CVE-2025-0411)は24.09、Windows(CVE-2025-24054)は2025年3月の更新で修正されています。
※記事の内容は2026年11月6日時点の公表情報にもとづいています。