最近のニュースで「政府がブロッキングを検討」という見出しを見かけた方も多いと思います。
一方で、セキュリティソフトやルーターの設定画面にも「ブロック」という言葉が出てきます。同じ話なのか別の話なのか、わかりにくいと感じた方もいるのではないでしょうか。
実はこの2つは、「誰が決めて、誰の通信を止めるか」がまったく違う別の話です。今回は、この2つの違いを初めての方にもわかるように整理します。
この記事でわかること
- そもそも「ブロッキング」とは何か
- 企業や家庭が自分で使うブロッキングの種類
- 政府が検討しているブロッキングの中身と背景
- 政府のブロッキングが「通信の秘密」とぶつかる理由
- 「能動的サイバー防御」との違い
- 中小企業がいま取り組むべき対策
先に結論
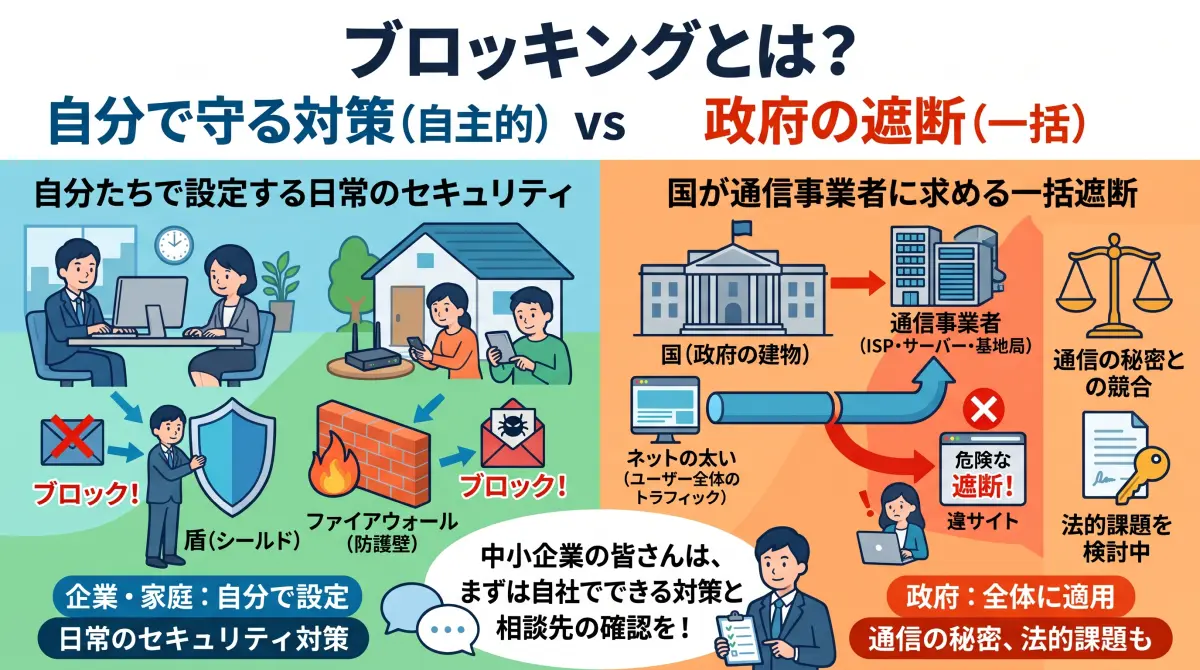
- ブロッキングは「危ないものを届く前に止める仕組み」の総称です。企業や家庭が自分で設定するものは、日常的なセキュリティ対策です。
- 政府が検討しているのは、国が通信事業者に求め、利用者全体の通信から特定サイトへの接続を止める仕組みです。
- 政府の方は「通信の秘密」とぶつかるため、法的課題を含めて検討中です。中小企業は、自社でできる対策と相談先の確認を優先しましょう。

目次
1. ブロッキングには「自分で決めるもの」と「国が求めるもの」の2種類がある
ブロッキングとは、危険な通信やアクセスを、相手に届く前に止める仕組みの総称です。迷惑メールが受信箱に入らないのも、危ないサイトを開いて警告が出るのも、ブロッキングの一種です。
ただし、ニュースで話題の「政府のブロッキング」は、これとは性質が違います。違いを一言でいえば、誰が決めて、誰の通信を止めるかです。
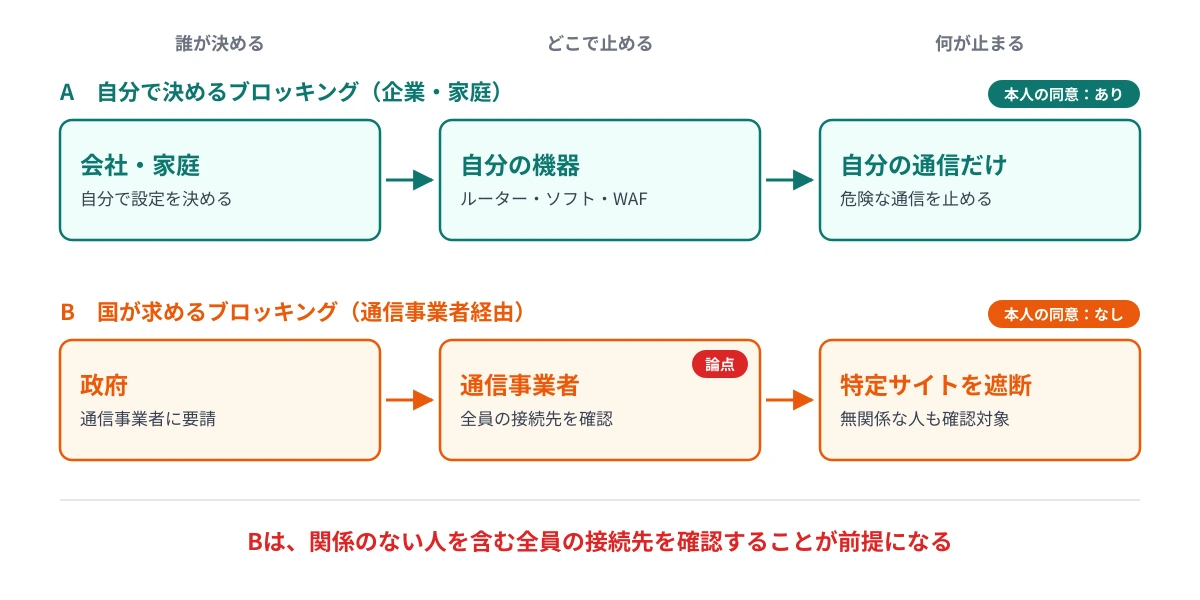
図の違いを、目的や法律上の扱いで比べると次のようになります。
| 項目 | 自分で決めるブロッキング | 国が求めるブロッキング |
|---|---|---|
| 主な目的 | ウイルス感染や不正侵入を防ぐ | 盗まれた情報などの拡散を防ぐ |
| 本人の同意 | あり(自分で設定する) | なし |
| 法律上の扱い | 原則として問題なし | 「通信の秘密」との調整が必要 |
| 身近な例 | 迷惑メール対策、セキュリティソフト | 児童ポルノサイトの遮断 |
たとえるなら、前者は自分の家の玄関に鍵をかけること、後者は国が町中の道路に検問所を置くことです。検問所は、悪い人だけでなく通る人全員を確認することになります。
2. 自分で使うブロッキングは、止める場所によって6種類に分かれる
自分で使うブロッキングは、「どこで止めるか」によって主に6種類に分かれます。1つで完璧なものはないため、複数を組み合わせて使うのが基本です。
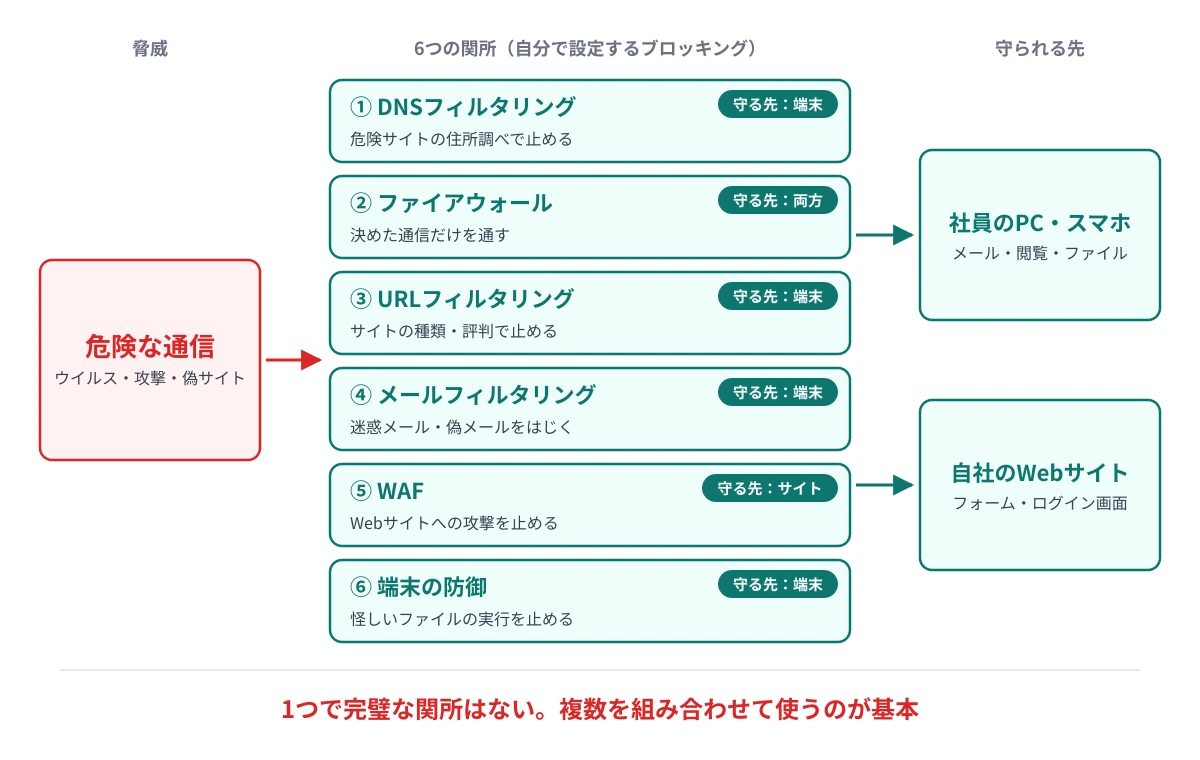
それぞれの役割を、もう少し具体的に見ていきます。
- DNSフィルタリング:危険なサイトの「住所調べ」の段階で止めます。家庭や小さな会社でも導入しやすい方法です。
- ファイアウォール:決めた通信だけを通し、それ以外を止めます。多くのルーターにも入っています。
- URLフィルタリング:見ようとするサイトを、種類や評判で判定して止めます。
- メールフィルタリング:迷惑メールやなりすまし、危険な添付ファイルを受信前にはじきます。
- WAF:自社のWebサイトへの攻撃を、通信の中身を見て止めます。問い合わせフォームやログイン画面を守ります。
- 端末の防御:セキュリティソフトやEDRが、パソコン上で怪しいファイルの実行を止めます。
止め方は「ブロックリスト」と「許可リスト」の2通り
判定の方法は、危ないものだけ止める「ブロックリスト」と、許可したものだけ通す「許可リスト」の2通りです。
ブロックリストは手軽ですが、まだ知られていない攻撃は通してしまいます。許可リストは安全性が高い反面、設定と管理に手間がかかります。
WordPressの管理画面に入れるIPアドレスを限定する設定は、許可リストの代表例です。
強くしすぎると、正しい通信まで止まる
ブロッキングは強くするほど、正しい通信まで止めてしまう「誤検知」が起きやすくなります。たとえば、WAFが問い合わせフォームの送信を攻撃と判定して止めることがあります。
導入後はしばらくログを確認し、必要に応じて除外設定をしましょう。
3. 政府が検討しているのは、盗まれた個人情報の拡散を止めるブロッキング
政府が検討しているブロッキングの目的は、サイバー攻撃で盗まれた個人情報が、ネット上で広がるのを防ぐことです。
背景には、2026年秋に相次いだ情報漏えいがある
2026年は、国内企業への不正アクセスと情報漏えいが相次ぎました。政府は10月26日、首相官邸で第1回の「サイバーセキュリティに関する関係閣僚会議」を開いています。
首相はこの会議で、大規模な漏えいに加え、漏えい情報を悪用した二次被害への不安が高まっていると述べました。
きっかけの一つは、GMOの事案での「接続遮断の要請」
ブロッキングが現実の話になったのは、GMOインターネットグループへの不正アクセス事案がきっかけの一つです。
攻撃者は顧客の情報を公開すると脅し、80億円を要求しました。GMOはこの要求を拒否しています。
その後、顧客のものと称する個人情報を載せた脅迫サイトについて、
総務省が通信各社に接続の強制遮断を要請していたと報じられました。
報道では、「通信の秘密」の実質的な侵害にあたる異例の対応で、
応急措置として許容されると判断したとみられるとされています。
11月6日の緊急対策では「早急に検討」と明記された
政府は11月6日の関係閣僚会議で、緊急対策パッケージを決定しました。ブロッキングについては、法的課題を含めて早急に検討するとしています。
報道によると、盗まれた個人情報の悪用を防ぐため、政府内では実施に前向きな意見が出ているとのことです。
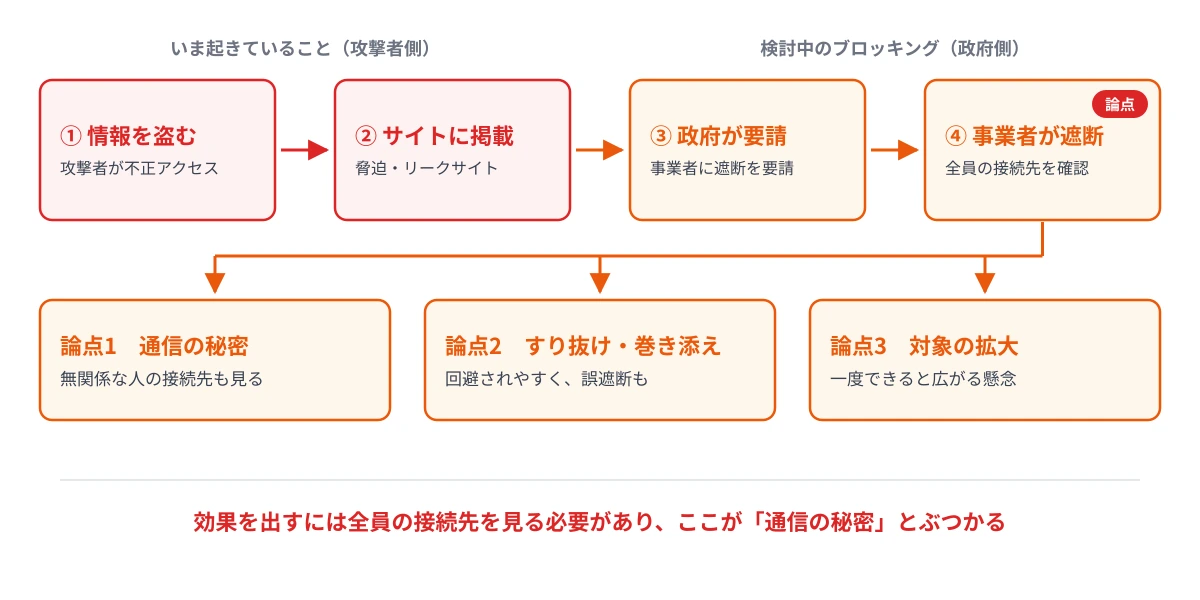
今回の検討は、GMOの事案で行われた応急的な要請を、制度としてどう整えるかという話です。方式や対象はまだ決まっていません。
4. 政府のブロッキングが難しいのは、関係ない人の通信まで見る必要があるから
政府のブロッキングが難しいのは、特定のサイトを止めるために、利用者全員の接続先を確認する必要があるからです。
どのサイトへの接続かを見なければ、止めるべき通信か判断できません。その結果、事件と無関係な人の通信も確認の対象になります。
憲法と法律が「通信の秘密」を守っている
日本では、憲法21条と電気通信事業法が「通信の秘密」を保障しています。中身だけでなく、誰がどこに接続したかも守られる情報に含まれます。
国が通信事業者に遮断を命じることは、原則としてこの「通信の秘密」に抵触します。そのため、法律の根拠や対象の決め方が大きな論点になります。
過去にもブロッキングをめぐる議論があった
| 対象 | 時期 | 扱い |
|---|---|---|
| 児童ポルノサイト | 2011年〜 | 通信事業者が自主的に実施。 違法性を問わない枠組みで慎重に整理 |
| 海賊版サイト(漫画村など3サイト) | 2018年 | 政府が臨時の措置として「適当」と判断。 法制化は見送り |
| GMO事案の脅迫サイト | 2026年10月 | 総務省が通信各社に遮断を要請(報道) |
2018年の海賊版サイト対策では反対意見が強く、ブロッキングの法制化は実現しませんでした。当時の政府も、違法・有害情報一般への濫用は避けるべきだと注記していました。
技術的にも「すり抜け」と「巻き添え」が起きやすい
よく使われるDNSブロッキングは、知識があれば回避できると指摘されています。
IPアドレスで止めれば回避は難しくなりますが、同じサーバーにある無関係なサイトまで止まる恐れがあります。効果を高めるほど巻き添えも増える、という難しさがあります。
5. 「能動的サイバー防御」は別の仕組みで、国内通信への拡大が焦点
能動的サイバー防御は、政府が通信情報を分析し、攻撃元のサーバーに先手を打って対処する仕組みです。ブロッキングとは別の制度ですが、同じニュースで語られるため混同されがちです。
関連する法律は2025年に成立し、2026年10月1日に施行されました。GMOは10月24日、国に能動的サイバー防御の適用を緊急要請したと発表しています。
| 項目 | ブロッキング | 能動的サイバー防御 |
|---|---|---|
| 目的 | 危険なサイトに利用者がつながらないようにする | 攻撃の兆候をつかみ、攻撃元に先手を打つ |
| 主な手段 | 通信事業者が接続を遮断 | 通信情報の分析、 攻撃元サーバーへのアクセス・無害化 |
| 法律の根拠 | 専用の法律はなく、検討中 | 2025年成立の法律 |
| 今回の焦点 | 法的課題を含めた制度づくり | 分析の対象を国内どうしの通信に広げるか |
現在、能動的サイバー防御で政府が分析できるのは、外国どうしの通信と、外国と国内の間の通信に限られています。
首相は11月6日の会議で法改正の検討を指示し、国内どうしの通信まで対象を広げるかが焦点になっています。法案の審議中から、政府は将来の拡大を否定していませんでした。
6. 賛成と慎重、どちらの意見にも理由がある
政府のブロッキングと国内通信の監視には、賛成・慎重の両方の意見があります。主な考え方を並べると次のとおりです。
推進・賛成側の考え方
- 漏えいした個人情報は、一度広がると取り返しがつかない。拡散前に止める手段が必要
- 攻撃者は国内のサーバーを踏み台にすることがあり、国内の通信を見なければ攻撃をつかめない
- 情報をさらされた被害者を守るには、素早い遮断が役立つ
慎重・反対側の考え方
- 全員の接続先を確認する仕組みは、一度できると対象が広がりやすい
- 回避されやすく、権利を制限するわりに効果が限られる
- まずはサイトの削除要請や、攻撃者の摘発を優先すべき
どちらも「個人情報を守りたい」という点は共通で、違いは「どこまで国に任せるか」です。今後の法改正の議論で、対象や手続き、チェックの仕組みがどう決まるかに注目が必要です。
7. 中小企業がいま取り組むべきは、自社のブロッキングと相談先の確認
政府のブロッキングは国と通信事業者の間の話で、中小企業が直接対応することはほとんどありません。大切なのは、自社でできるブロッキングを整えることです。
今日からできる対策
- Webサイトのサーバーで、WAFを有効にする
- WordPressのログイン画面を守る(試行回数の制限、海外からのアクセス制限)
- WordPress本体・テーマ・プラグインを最新にする
- 社内のパソコンにセキュリティソフトを入れ、更新を止めない
- 独自ドメインのメールに、SPF・DKIM・DMARCを設定する
- 重要なサービスには、多要素認証を設定する
万一のときの相談先を確認しておく
政府は10月26日の会議で、中小企業向けの相談窓口の拡充や、「サイバーセキュリティお助け隊」の活用を指示しました。
11月6日の緊急対策には、被害を受けた組織に専門家を派遣する「官民サイバー救援隊(仮称)」の創設も盛り込まれています。具体的な窓口が公表されたら、社内で共有しておきましょう。
被害に気づいたら、自社だけで抱え込まず、すぐに警察やIPAの相談窓口に連絡してください。
8. よくある質問
政府のブロッキングが始まると、普段のネット利用は変わりますか?
現時点では検討段階で、方式も対象も決まっていません。対象が盗まれた情報を載せたサイトなどに限られれば、普段の利用に大きな変化はないと考えられます。
ただし、どの範囲の通信が確認の対象になるかは、今後の大きな論点です。
ブロッキングをすれば、漏えいした情報は見られなくなりますか?
完全には防げません。回避する手段があるうえ、情報が別のサイトにコピーされることもあります。
ブロッキングは拡散を遅らせる手段の一つで、根本的な対策は情報を漏らさないことです。
自社のWebサイトが巻き添えで止まることはありますか?
IPアドレスで止める方式の場合、同じサーバーを使う別のサイトが影響を受ける可能性はあります。レンタルサーバーでは1台を複数のサイトで共有していることが多いためです。
方式はまだ決まっていないので、今後の発表を確認しましょう。
能動的サイバー防御で、私のメールやLINEも見られるのですか?
現在の法律では、国内どうしの通信は分析の対象外です。国内の通信まで広げるかどうかは、11月6日に検討の指示が出た段階です。
中小企業でもDNSフィルタリングは使えますか?
使えます。無料や低価格のサービスもあり、ルーターやパソコンのDNS設定を変えるだけで始められるものがあります。
導入前に、業務で使うサイトが止められないか確認しておくと安心です。
9. まとめ
まとめ
- ブロッキングは「危ないものを届く前に止める仕組み」の総称
- 企業や家庭が自分で設定するブロッキングは、日常的なセキュリティ対策
- 政府が検討しているのは、盗まれた情報の拡散を防ぐため、通信事業者に接続遮断を求める仕組み
- 全員の接続先を確認する必要があり、「通信の秘密」との関係が最大の論点
- 能動的サイバー防御は別の仕組みで、国内通信への拡大が焦点
- 中小企業は、自社の対策と相談先の確認を優先する
ニュースの「ブロッキング」と、自社の「ブロック設定」は別物です。国の議論は見守りつつ、自社でできる鍵かけを今日から進めましょう。
村上ドットプロでは、AI導入支援に加えて、サイバーセキュリティに関する無料相談も受け付けています。社員のスマホ利用ルールづくりや、従業員向けの注意喚起についてもお気軽にご相談ください。
-

広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
当サイトのURLを装った偽サイトが確認されています。Googleには対応してもらいました。まだBing検索には残っているので今すこしお気をつけ下さい。 広島の中小企業向け AI導入支援 AIを、社員ま ...
続きを見る
参考リンク
- 首相官邸:サイバーセキュリティに関する関係閣僚会議(2026年10月26日)
- Impress Watch:政府、サイバーセキュリティ強化へ閣僚会議 来週中に「緊急対策パッケージ」
- 熊本日日新聞(共同通信):政府、脅迫サイトへの遮断要請 通信各社に、顧客情報の拡散恐れ
- Impress Watch:GMO、不正アクセス問題で熊谷会長が謝罪
- 熊本日日新聞(共同通信):GMO、サイバー防御を緊急要請 不正アクセス確認、適用なら初
- 日本インターネットプロバイダー協会:海賊版サイトへの対策として政府がブロッキング(接続遮断)を要請することについて(2018年)
- 衆議院:サイトブロッキングに関する質問主意書
- IIJ:Internet Infrastructure Review Vol.39
- 北海道新聞:能動的サイバー防御法に関する社説
※11月6日の緊急対策パッケージの内容は、2026年11月7日時点の報道に基づいています。政府の公式資料が公表された際は、そちらをご確認ください。
※能動的サイバー防御の関連法の施行日(2026年10月1日)は、共同通信の報道によります。
※図はいずれも、公開情報をもとに私が整理したイメージです。ブロッキングの方式や対象は、2026年11月時点で決まっていません。