「セミナーにご参加いただきありがとうございました。謝礼金の申請書をお送りします」。
こんなメールが届いたら、多くの人は疑わずに添付ファイルを開くはずです。
2026年9月、韓国で国会議員室の秘書官を名乗るメールから、新種のマルウェアが送り付けられる事件が起きました。北朝鮮系とされるハッカー集団の関与が疑われています。
この攻撃で使われたのが、文書に見せかけた「LNKファイル(ショートカット)」です。PDFやWordのアイコンに見えても、ダブルクリック1回でウイルスを呼び込みます。
今回は、この事件の手口を入り口に、LNKファイルの正体と見分け方を、パソコンに詳しくない方にもわかるように解説します。
この記事でわかること
- 韓国で起きた「国会議員室なりすまし」攻撃の手口
- 添付ファイルを「自分から頼ませる」だましの仕組み
- LNKファイル(ショートカット)とは何か
- LNKがPDFやフォルダーに化けて見える理由
- WordやExcelより、LNKが感染の主流になった理由
- 添付ファイルを開く前の判断フローと会社でできる対策
先に結論
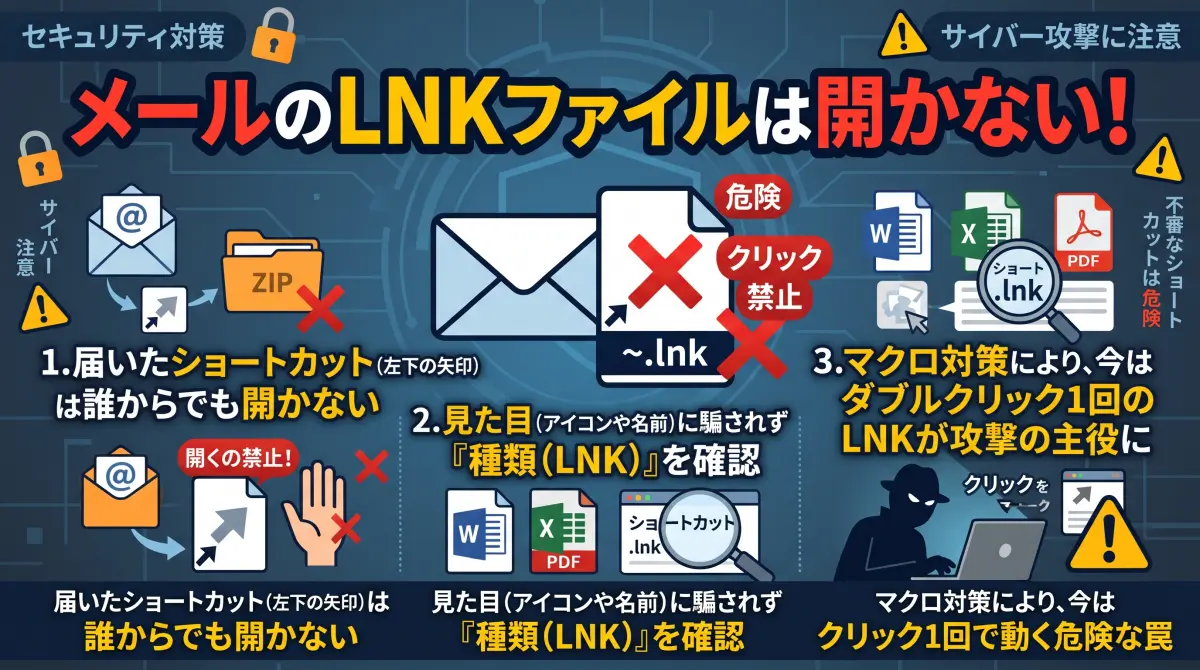
- メールやZIPで届いたショートカット(左下に矢印)は、相手が誰でも開かない
- アイコンや名前では見分けられない。左下の矢印と「ファイルの種類」で確かめる
- WordやExcelのマクロは封じられ、今はダブルクリック1回で動くLNKが攻撃の主役

目次
1. 韓国で国会議員室になりすましたメールから新種のマルウェアが送られた
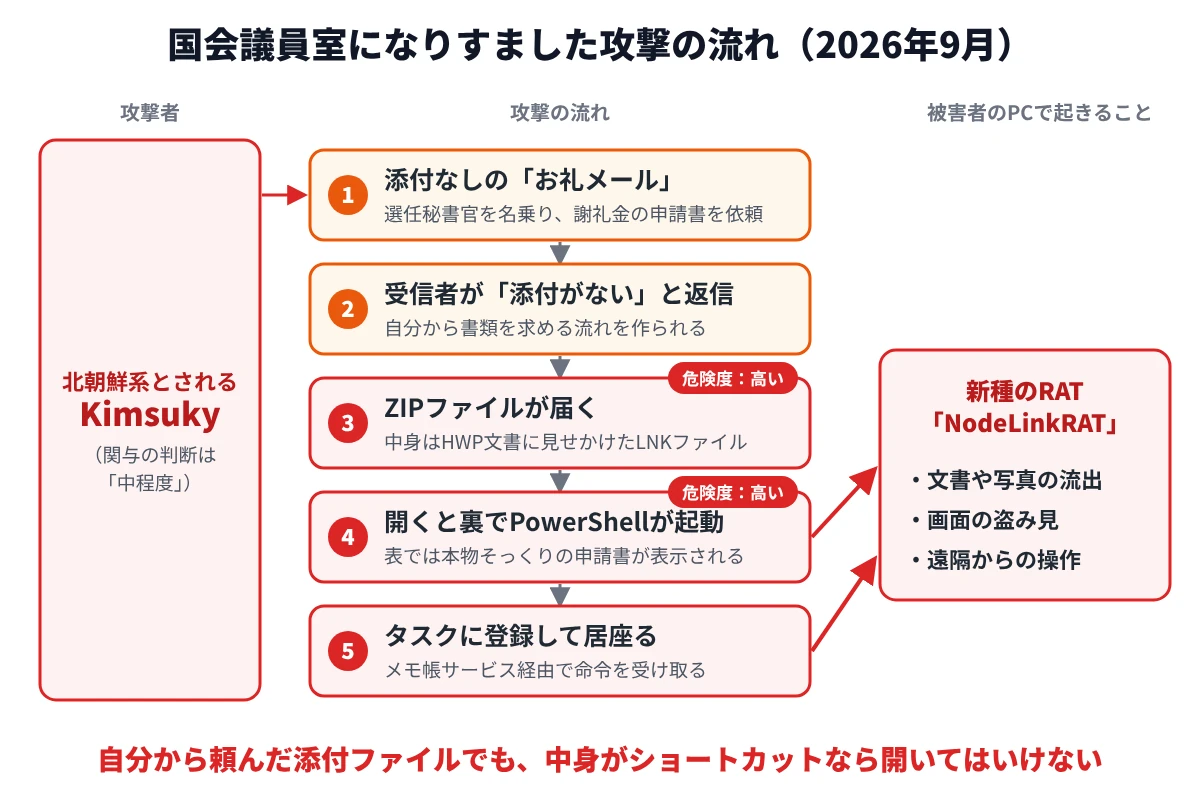
攻撃者は、2026年9月に開かれた韓国の国会セミナーに実際に参加した人を狙いました。国会議員室の「選任秘書官」を名乗り、参加のお礼と謝礼金の申請書づくりを頼むメールを送っています。
韓国のセキュリティ企業Genians(ジニアンス)が、2026年11月16日にこの事例を公表しました。攻撃は9月12日〜18日に行われたと報じられています。
攻撃は5つの段階で進んだ
ZIPファイルの中身は、ハングル文書(HWP)に見せかけたショートカット(LNK)でした。開くと裏でPowerShellが動き、外部のサーバーから不正なスクリプトを取ってきます。
同時に画面には本物そっくりの申請書が表示されるため、本人は感染に気づきにくくなっています。
スクリプトはタスクとして登録され、パソコンを起動するたびに動き続けます。
攻撃者は、誰でも使えるオンラインのメモ帳サービスを指令の通り道にしていました。メモの内容を書き換えるだけで、マルウェアの動きを変えられる仕組みです。
盗まれるのは文書・写真・画面
見つかったマルウェアは「NodeLinkRAT」と名付けられ、ファイルを盗み出したり、画面をのぞき見したりできます。盗んだ情報は、最初はDropboxやMEGAに、後に韓国の無料ホスティングに送られていました。
Geniansは、使われたアカウントやサーバーが過去の手口と似ていることから、
北朝鮮系の「Kimsuky(キムスキー)」の関与を指摘しています。ただし判断の確からしさは「中程度」としています。
2. 添付を「自分から頼ませる」ので、疑う隙がなくなる
この攻撃の一番の特徴は、最初のメールにわざと添付ファイルを付けなかったことです。受信者が翌日「添付書類がありません」と返信すると、そこで初めてZIPファイルが送られてきました。
自分から「送ってください」と頼んだファイルは、相手が送ってきた資料として疑いなく開いてしまいます。Geniansも、このやりとりを答えを引き出すための計算だったと分析しています。
実在するセミナーに参加した人を選んでいる点も見逃せません。
本物の予定とつながったお礼のメールは、怪しいと感じる理由がほとんどないからです。
同じ型の攻撃は以前から繰り返されている
議員室を名乗り「謝礼金」を口実にする手口は、2022年にも韓国で確認されています。当時は太永浩(テ・ヨンホ)議員室を名乗り、謝礼金の支払い依頼書に見せかけた不正な文書が添付されていました。
日本でも、取引先や公的機関になりすました「請求書」「お礼」「確認依頼」のメールは日常的に届きます。なりすましの手口については、こちらの記事でも触れています。
3. LNKファイルはWindowsのショートカットで、命令を書き込める
LNKファイルとは、Windowsのデスクトップに並んでいる「ショートカット」のことです。拡張子が「.lnk」なので、こう呼ばれます。
ExcelやEdgeなど、アイコンの左下に小さな矢印が付いているものがショートカットです。本体の場所を指し示す「案内板」のようなもので、ダブルクリックすると本体が開きます。
普段使いのショートカットと悪性のLNKは、形式としては同じもの
普段のショートカットと攻撃に使われるLNKの違いは、リンク先に書かれた中身だけです。普段のものはExcel本体などを指しています。悪性のものには「PowerShellでウイルスを取ってこい」という命令が書かれています。
ショートカットのリンク先には、ファイルの場所だけでなく、コマンドとその引数まで書き込めます。そのため、開いた瞬間に裏で不正な処理を始めさせることができるのです。
マウスを乗せたときの表示は当てにならない
ショートカットにマウスを乗せると、「種類:ショートカット」と出るものと、
「Easily discover…」のような説明文が出るものがあります。
説明文が出るのは、ショートカットの「コメント」欄に文章が入っているときです。
攻撃者もこの欄に「請求書(PDF)」などと自由に書けるため、表示だけで判断してはいけません。
4. アイコンと名前では見分けられず、「.lnk」は画面に出ない
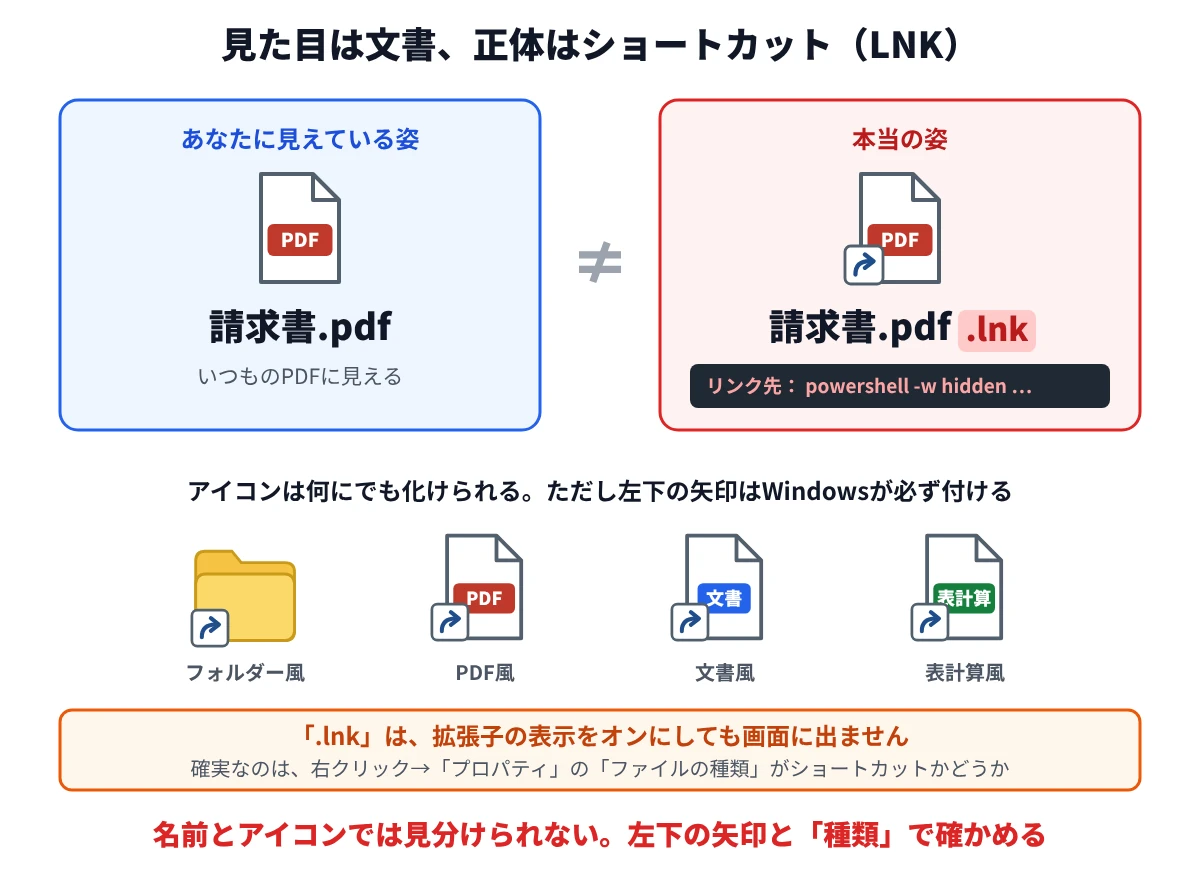
LNKファイルのアイコンは、作った人が自由に選べます。中身がPowerShellの命令でも、見た目はPDFやWord、フォルダーにできてしまいます。
さらにWindowsは、拡張子の表示をオンにしていても「.lnk」だけは表示しません。
「請求書.pdf.lnk」は、画面上ではただの「請求書.pdf」に見えます。
変えられない目印は「左下の矢印」と「ファイルの種類」
アイコンの左下の矢印は、Windowsがショートカットに自動で付けるもので、ファイルの側からは消せません。フォルダー風でもPDF風でも、ショートカットなら必ず矢印が付きます。
より確実なのは、右クリックして「プロパティ」を開く方法です。「全般」タブの「ファイルの種類」が「ショートカット(.lnk)」なら、それは文書ではありません。
| 確認する場所 | ショートカット(LNK)の場合 | 本物の文書の場合 |
|---|---|---|
| アイコンの左下 | 小さな矢印がある | 矢印はない |
| プロパティの「ファイルの種類」 | ショートカット(.lnk) | PDFドキュメントなど |
| プロパティのタブ | 「ショートカット」タブにリンク先が出る | ショートカットタブはない |
5. WordやExcelのマクロが封じられ、感染の主流はLNKに移った
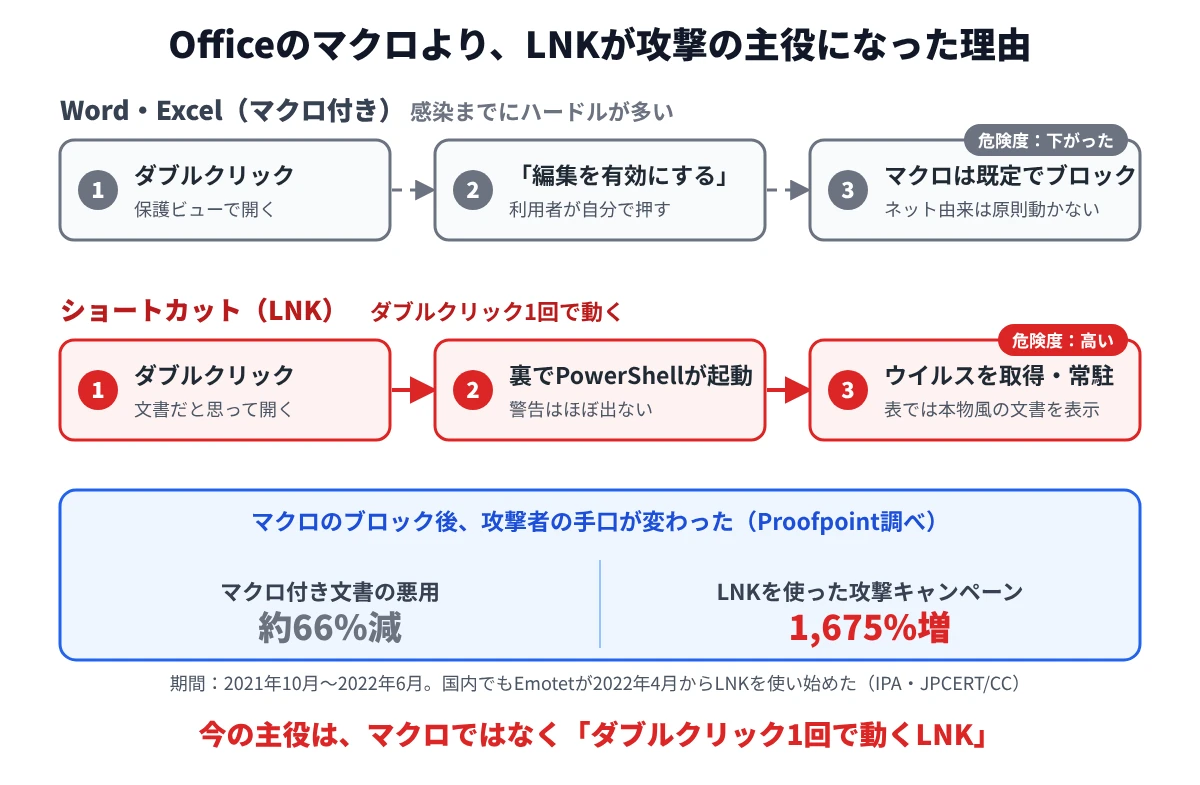
ひと昔前のメール攻撃の主役は、マクロを仕込んだWordやExcelのファイルでした。「コンテンツの有効化」を押させて、マクロからウイルスを呼び込む手口です。
ところが今は、メールで届いたWordやExcelは「保護ビュー」という閲覧専用の状態で開かれます。編集するには、利用者が自分で「編集を有効にする」を押す必要があります。
さらにMicrosoftは、インターネットから入手したファイルのマクロを既定でブロックする仕組みを、
2022年から順次展開しました。ボタンを押すだけでは、マクロを動かせなくなっています。
攻撃者はマクロを捨て、LNKに乗り換えた
マクロが使いにくくなった結果、攻撃者はダブルクリック1回で動くLNKに乗り換えました。米Proofpointの調査では、2021年10月〜2022年6月にマクロの悪用は約66%減りました。
同じ期間に、LNKファイルを使った攻撃キャンペーンは1,675%増えています。
Proofpointはこの変化を、メール攻撃の歴史でも最大級の変化の一つと表現しています。
日本でも2022年4月、マルウェア「Emotet(エモテット)」がLNKファイルを使い始めました。IPAは、アイコンが文書に偽装され拡張子も表示されないため、見分けにくいと注意を呼びかけています。
WordやExcelなら安全、ではない
Proofpointは、マクロ付き文書の悪用が減ったとはいえ、まだ使われていると報告しています。
WordやExcelの添付は、保護ビューのまま中身を確認するのが基本です。「編集を有効にする」や「コンテンツの有効化」は、送り主に確認がとれるまで押さないでください。
6. メールで届いたショートカットは開かない。判断フローと会社の対策
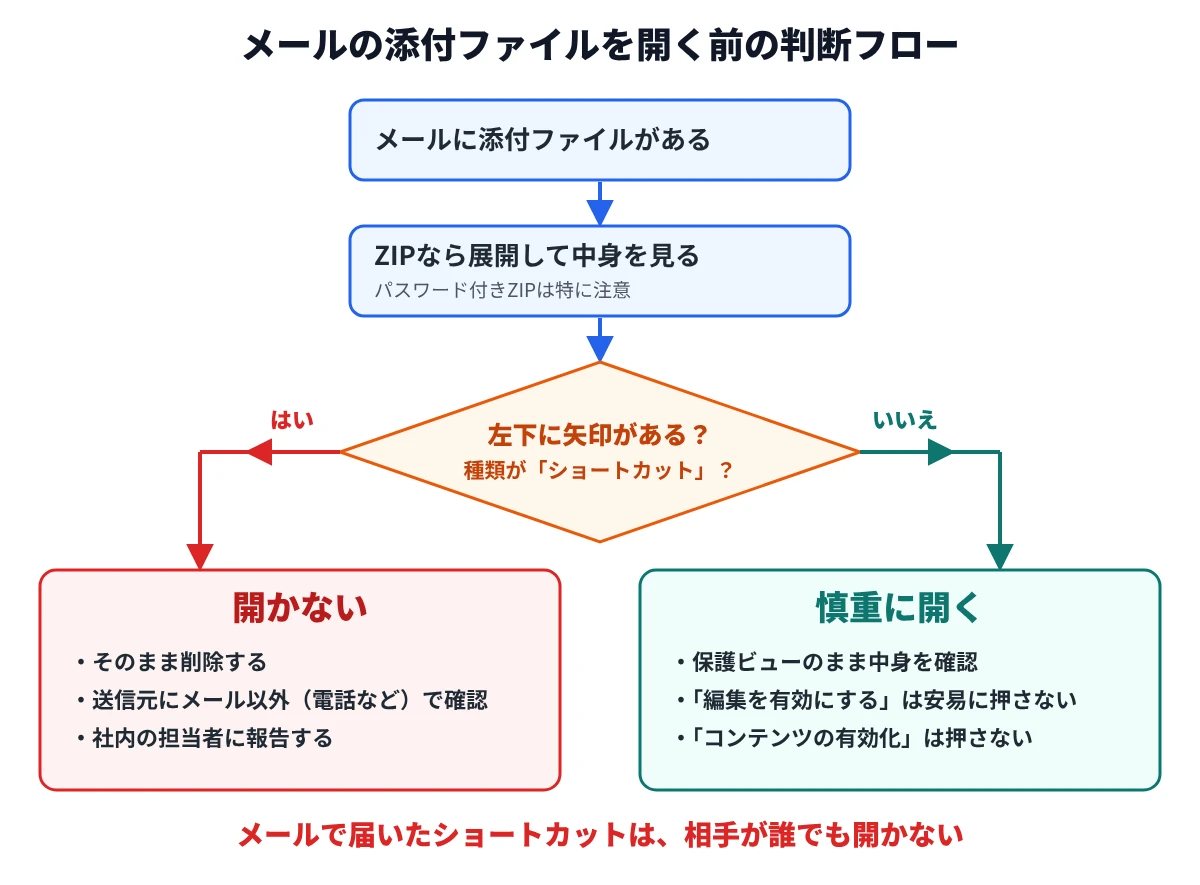
メールやZIPから出てきたファイルに左下の矢印があったら、送り主が誰であっても開かないでください。
仕事の書類をショートカットの形で送ることは、まずありません。そのため「メールのショートカット=開かない」と決めてしまっても、業務で困ることはほとんどありません。
今日からできる対策は5つ
個人でできる対策と、会社の設定で防ぐ対策を組み合わせると効果が上がります。手間の少ないものから順に並べました。
| 対策 | 誰がやるか | ポイント |
|---|---|---|
| ファイル名の拡張子を表示する | 社員一人ひとり | エクスプローラーの「表示」で設定。「.pdf.exe」などの偽装に気づきやすくなる |
| ZIPの中身に矢印がないか見る | 社員一人ひとり | 矢印があれば開かずに削除する |
| 送り主にメール以外で確認する | 社員一人ひとり | 電話など別の手段で「本当に送ったか」を聞く |
| .lnkが添付されたメールをブロックする | 会社・管理者 | IPAも、業務で必要がなければ検討するよう案内している |
| EDRなどで不審な動きを検知する | 会社・管理者 | ファイルの実行から外部への通信までをつなげて見張る |
注意してほしいのは、「.lnk」は拡張子の表示をオンにしても見えない点です。拡張子の表示は「.pdf.exe」のような別の偽装に効く対策なので、矢印の確認と組み合わせてください。
Geniansも、ファイルやIPアドレスを止めるだけでは足りないと指摘しています。悪性ファイルの実行から外部への通信、情報の流出までをつなげて検知するEDRの体制が必要だとしています。
よくある質問
Q. 添付ファイルがPDFなら安心ですか?
安心とは言えません。「請求書.pdf.lnk」のように、PDFに見せかけたショートカットが多く使われています。
本物のPDFでも、中のリンクから偽のログイン画面に誘導されることがあります。
Q. 自分から頼んだ添付ファイルなら開いても大丈夫ですか?
中身がショートカットなら開いてはいけません。今回の韓国の事件は、まさに「自分から頼ませる」手口でした。頼んだかどうかではなく、ファイルの種類で判断してください。
Q. 社内のパソコンでショートカットの矢印が見当たりません
Windowsの設定(レジストリ)で矢印を消しているパソコンもあります。その場合は、右クリックして「プロパティ」の「ファイルの種類」で確認してください。
Q. MacやスマホでLNKファイルを開くとどうなりますか?
LNKファイルはWindows用の形式なので、MacやiPhoneでは基本的に動きません。ただし、転送された先のWindowsパソコンで開かれると感染します。
受け取ったLNKは転送せずに削除してください。
Q. うっかり開いてしまったら、どうすればいいですか?
すぐにLANケーブルを抜くかWi-Fiを切り、ネットワークから外してください。そのうえで社内の担当者やセキュリティの相談窓口に連絡します。
パスワードの変更は、感染していない別の端末から行いましょう。
まとめ
まとめ
- 韓国では、国会議員室の秘書官を名乗るメールで、LNKファイルを使ったマルウェアが送られた
- 添付をわざと付けずに返信させ、「自分で頼んだファイル」として開かせる手口だった
- LNKはWindowsのショートカットで、アイコンは自由に偽装でき「.lnk」も画面に出ない
- WordやExcelのマクロが封じられた結果、ダブルクリック1回で動くLNKが攻撃の主役になった
- メールやZIPで届いた矢印付きのファイルは、相手が誰でも開かずに削除する
見た目や送り主の名前は、いくらでも偽装できます。左下の矢印と「ファイルの種類」という、偽装できない目印で判断する習慣をつけてください。
村上ドットプロでは、AI導入支援に加えて、サイバーセキュリティに関する無料相談も受け付けています。社員のスマホ利用ルールづくりや、従業員向けの注意喚起についてもお気軽にご相談ください。
-

広島のAIコンサルタント|中小企業のAI導入支援 ムラカミドットプロ
広島の中小企業向け AI導入支援 AIを、社員まかせから会社の戦力へ。 村上ドットプロは、広島市中区を拠点とするAIコンサルタントです。「何から始めればいいか分からない」を御社の実際の業務から解きほぐ ...
続きを見る
参考リンク
- デイリアン(韓国語):北 해킹조직 '김수키', 국회 세미나 참석자 노렸다...비서관 사칭 사이버 공격(2026年11月16日)
- VOA Korea(韓国語):북한 연계 '김수키', 한국 국회의원실 사칭 사이버 공격 시도(2026年11月17日)
- イートゥデイ(韓国語):"세미나 사례비 드릴게요"…북한 김수키, 국회의원실 사칭 공격
- ボアンニュース(韓国語):태영호 의원실 사칭 북한 해킹 메일 공격 포착(2022年5月)
- Proofpoint:How Threat Actors Are Adapting to a Post-Macro World(2022年7月)
- Microsoft Learn:インターネットからのマクロは、Office で既定でブロックされます
- IPA:ショートカットファイルを悪用した攻撃(2022年4月26日)
- JPCERT/CC:マルウェアEmotetの感染再拡大に関する注意喚起
※韓国の事例は、Geniansの公表内容を伝える韓国メディアの報道をもとにまとめています。実際に感染した人数や被害の規模は公表されていません。攻撃者をKimsukyとする判断について、Genians自身は確からしさを「中程度」としています。
※マクロ約66%減・LNK1,675%増は、Proofpointが追跡した攻撃キャンペーン(2021年10月〜2022年6月)を対象にした数値で、
メール攻撃全体の比率ではありません。
※マクロの既定ブロックは、Microsoftが2022年に展開を始めました。Officeのバージョンや会社の管理設定によって動作が異なる場合があります。