「社長から急ぎの振込指示が来た。声も話し方もいつもの社長だった」。こうした連絡を、AIで作られた偽物だと見抜ける自信はあるでしょうか。
2026年10月1日、国の「能動的サイバー防御」が本格的に動き出しました。背景には、AIの進化でサイバー攻撃の脅威が格段に高まっていることがあります。ただ、国の制度が守るのは主に航空・鉄道・通信といった基幹インフラです。地域の中小企業や、私たち一人ひとりの家庭は、自分で守るしかありません。
そこで今回は、AIを使った攻撃で何が変わったのかを整理し、中小企業と個人がそれぞれ何をすればいいのかを、優先順位つきでまとめました。高価なセキュリティ製品を買う前に、無料でできることがたくさんあります。
この記事でわかること
- AIによってサイバー攻撃の何が変わったのか
- 「怪しいかどうか見破る」対策が通用しなくなった理由
- 中小企業が最優先で作るべき「送金時の確認ルール」
- IPA「情報セキュリティ6か条」と生成AIの社内ルールの作り方
- 取引先から求められる「SCS評価制度」への備え
- 個人・家族が今日からできるAI詐欺対策
先に結論
- AIの偽物は人の目や耳では見抜けない前提で、「仕組み」で止める
- 最も効くのは、送金や振込先変更を「別の連絡手段で確認する」社内ルール
- 基本の6か条・多要素認証・バックアップを固めれば、大半の攻撃は防げる

目次
1. AIでサイバー攻撃はどう変わったのか
IPA(情報処理推進機構)が毎年発表している「情報セキュリティ10大脅威」の2026年版で、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました。
| 順位 | 組織向けの脅威(2026年版) | 備考 |
|---|---|---|
| 1位 | ランサム攻撃による被害 | 11年連続 |
| 2位 | サプライチェーンや委託先を狙った攻撃 | 8年連続 |
| 3位 | AIの利用をめぐるサイバーリスク | 初選出 |
| 4位 | システムの脆弱性を悪用した攻撃 | ― |
| 10位 | ビジネスメール詐欺 | ― |
AIで攻撃側に起きた3つの変化
- 詐欺の品質が上がった:自然な日本語のなりすましメールや、経営者の声・顔をまねたディープフェイクが簡単に作れるようになった
- 攻撃のスピードが上がった:ソフトの弱点(脆弱性)が公表されてから悪用されるまでの時間が短くなった
- 自社のAI利用がリスクになった:社員が無断で使う「シャドーAI」からの情報漏えいや、AIをだまして不正な動きをさせる「プロンプトインジェクション」
大事なのは、AIが「まったく新しい攻撃」を生んだわけではないことです。詐欺、アカウントの乗っ取り、ランサムウェアといった昔からある手口が、より速く、安く、見破りにくくなりました。だからこそ対策も、基本を固めることが出発点になります。
2. 「怪しいものを見破る」対策がAIに負ける理由
象徴的なのが、2024年に香港の多国籍企業で起きた事件です。財務担当者がビデオ会議でCFO(最高財務責任者)から指示を受け、約2億香港ドル(約38億円)を15回に分けて送金しました。ところが後の警察の調べで、会議に出ていたCFOや同僚は全員、過去の映像や音声から作られたディープフェイクだったことがわかりました。
この担当者は、最初のメールの段階ではきちんと疑っていました。だからこそビデオ会議で確かめようとしたのです。しかし、見慣れた顔と聞き慣れた声を確認したことで、かえって信じ込んでしまいました。質問すると「CFO」に叱られ、萎縮して送金に応じたとも報じられています。
ここが落とし穴
- 「不自然な日本語なら詐欺」という見分け方は、もう通用しない
- 「顔を見た」「声を聞いた」は本人確認の決め手にならない
- 「急いで」「内密に」と迫られると、注意深い人でも判断を誤る
つまり、社員一人ひとりの注意力に頼る対策は、AIの精巧な偽物に負けてしまいます。必要なのは「誰がだまされても、確認の手順を踏まないとお金や情報が動かない」仕組みです。
3. 中小企業の対策①:送金と振込先変更に「確認の仕組み」を作る
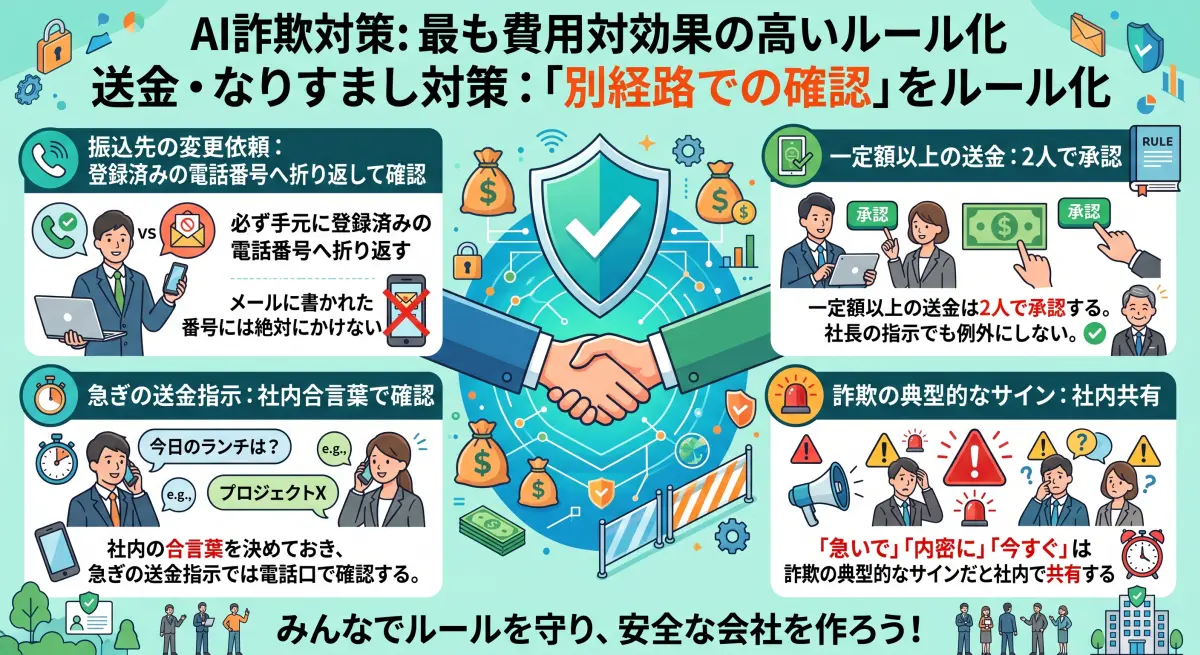
AI詐欺への対策で、最も費用対効果が高いのがこの章の内容です。ほとんどお金をかけずに、今週中にでも始められます。
送金・なりすまし対策の社内ルール
- 振込先の変更依頼は、手元に登録済みの電話番号へ折り返して確認する(メールや請求書に書かれた番号には絶対にかけない)
- 一定額以上の送金は2人で承認する。社長の指示でも例外にしない
- 社内の合言葉を決めておく。急ぎの指示が電話やビデオ通話で来たら、合言葉で確認する
- 「急いで」「内密に」「今日中に」は詐欺の典型的なサインだと全員で共有する
特に効くのが、社長自身が「私の指示でも、必ず確認の手順を踏んでほしい。確認した人を責めることは絶対にない」と社内に宣言しておくことです。香港の事件のように、偽物は上の立場を利用して確認をさせないよう圧力をかけてきます。トップが先に「確認していい」と言っておけば、その圧力が効かなくなります。
取引先との間でも、「振込先を変更する際は、必ず電話で確認させていただきます」と事前に伝えておくと、相手側をよそおった詐欺も防ぎやすくなります。
4. 中小企業の対策②:6か条の徹底とログイン・入口の強化
IPA「情報セキュリティ6か条」を全員で守る
2026年3月に改訂されたIPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版で、従来の「5か条」に「バックアップを取ろう!」が加わり、6か条になりました。
| 6か条 | 具体的にやること |
|---|---|
| OSやソフトウェアを最新に | 自動更新を有効にする。更新の通知を後回しにしない |
| ウイルス対策ソフトを導入 | 全てのパソコンに入れ、定義ファイルを最新に保つ |
| パスワードを強化 | 使い回しをやめ、多要素認証を組み合わせる |
| 共有設定を見直す | クラウドの「リンクを知っている全員が閲覧可」を点検する |
| 脅威や攻撃の手口を知る | 最新の詐欺の手口を朝礼などで共有する |
| バックアップを取る | ネットワークから切り離した場所にも保管する |
地味に見えますが、AIを使った攻撃もこの穴を突いてきます。特に自動更新は、弱点が見つかってから悪用されるまでの時間が短くなった今、手動では追いつけないため必須です。
ログインは多要素認証、できればパスキーへ
パスワードは漏れる前提で考えます。Google Workspace、Microsoft 365、会計ソフト、ネットバンキング、Google広告などの主要アカウントには、必ず多要素認証を設定してください。
さらに一歩進めるなら、パスキー(FIDO2)への切り替えがおすすめです。SMSやアプリのワンタイムパスワードは、偽サイトを中継して盗み取る手口で突破されることがあります。パスキーは偽サイトでは働かない仕組みのため、フィッシングに強いのが特長です。管理者権限を持つアカウントから優先して切り替えましょう。
外から見える「入口」を点検する
- VPN機器やルーターのファームウェアを最新にする
- WordPressの本体・テーマ・プラグインを更新し、使っていないプラグインは削除する
- Webサイトの管理画面に、海外からのアクセス制限をかける
ルーター選びについては、こちらの記事も参考にしてください。

5. 中小企業の対策③:生成AIの社内ルールとバックアップ
生成AIの利用ルールは1枚でいいから作る
IPAのガイドライン第4.0版では、「生成AIの利用とサイバーセキュリティ」が新たに整理されました。社員が便利さから個人のアカウントで生成AIを使い始めると、会社は何が入力されたかを把握できません。最低限、次の3点を決めて共有しましょう。
生成AI利用ルールの最低ライン
- 使ってよいサービスを指定する:会社のアカウントで、入力内容を学習に使わない設定を確認したもの
- 入力してはいけない情報を明文化する:顧客の個人情報、取引先の機密、契約書、未公開の財務情報など
- AIの出力は人が確認してから使う:誤りや不適切な内容がそのまま外に出ないようにする
AIエージェントを導入するときの注意
メールやWebページを読んで自動で作業するAI(AIエージェント)は、読み込んだ文書の中に仕込まれた命令に従ってしまうおそれがあります。AIに与える権限は必要最小限にし、送金・メール送信・データ削除のような取り返しのつかない操作には、必ず人の承認を挟む設計にしてください。
バックアップは「戻せる」ことまで確認する
ランサムウェアは11年連続で10大脅威の1位です。被害を完全に防ぐことは難しいため、「止まっても戻せる」状態を作っておくことが重要です。
- バックアップをネットワークから切り離した場所にも保管する(つながったままだと一緒に暗号化される)
- 年に1回は実際に復元してみる。取ってあるだけで戻せなかった、というケースは珍しくない
- 被害時の連絡先(社内責任者・IT業者・警察の相談窓口・取引先)を紙で用意しておく

6. 取引先から選ばれるための備え:SCS評価制度とお助け隊
IPAの10大脅威で2位の「サプライチェーン攻撃」は、セキュリティの甘い取引先を踏み台にして、本命の大企業に侵入する手口です。そのため大企業は、取引先にもセキュリティ対策を求めるようになっています。
この流れを受けて、国は企業のセキュリティ対策を「★」の段階で見える化する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」を準備しています。任意の登録制度で、経済産業省と内閣官房国家サイバー統括室が所管し、IPAが運営します。
開始時期について
以前は「2026年10月開始」とする説明もありましたが、2026年9月時点の解説では、★3・★4の運用開始は2026年度末(2027年3月頃)の予定とされています。最新の情報は経済産業省の発表で確認してください。
大手の取引先から「★を取っていますか」と聞かれる時代が近づいています。制度が始まってから慌てるより、今のうちに要求事項を確認し、6か条などの基本対策を固めておくのが得策です。
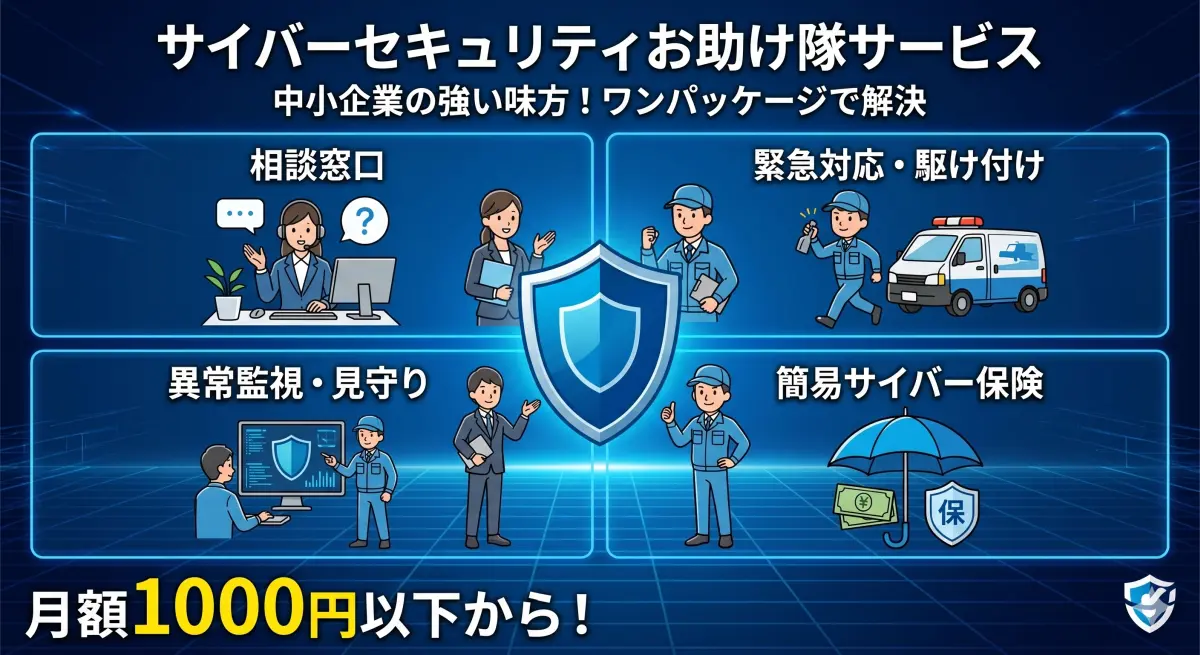
「自社だけで監視や緊急対応まで手が回らない」という場合は、サイバーセキュリティお助け隊サービスが選択肢になります。異常の見守り、相談窓口、緊急時の駆けつけ、簡易サイバー保険などがセットになった中小企業向けのサービスで、IPAが一定の基準を満たしたものを登録・公表しています。料金は提供事業者ごとに異なり、商工会議所版の一例では会員企業で月額6,600円(税込)です。
7. 個人と家族が今日からできるAI詐欺対策
AIを使った詐欺は、会社だけでなく家庭にも向かってきます。IPAの個人向け10大脅威2026では、インターネットバンキングの不正利用が4年ぶりに選ばれました。
個人・家族でやっておきたいこと
- 家族の合言葉を決める:お金の話が出たら一度電話を切り、本人の番号にかけ直す
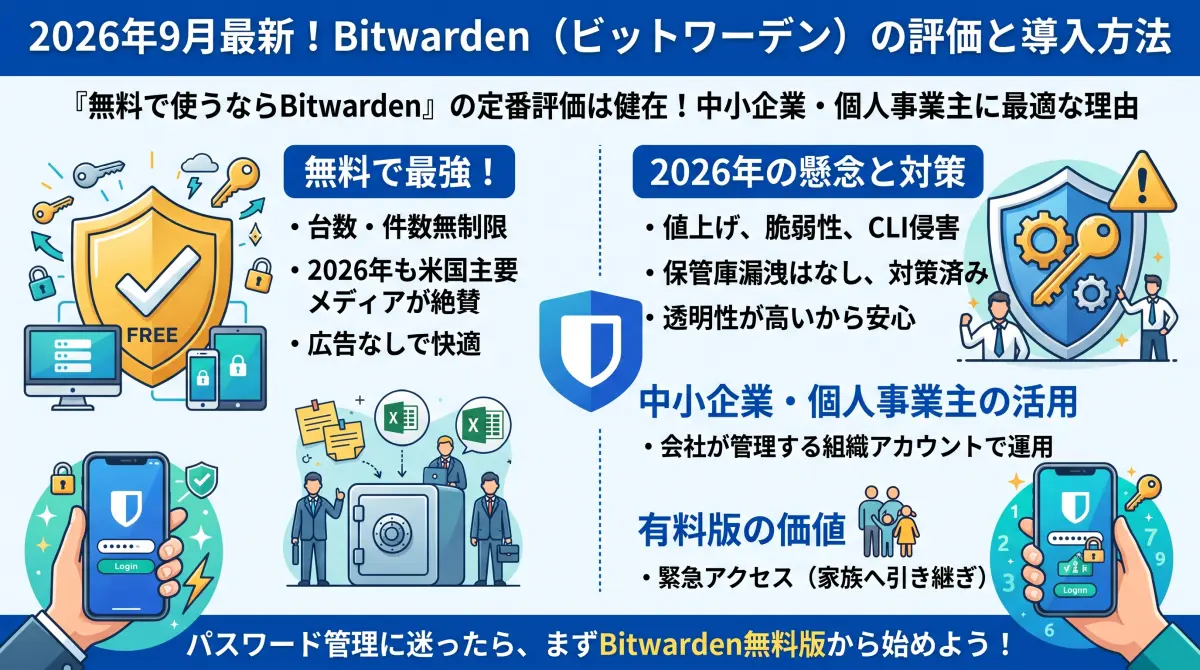
- パスキーと多要素認証に切り替える:パスワードの使い回しをやめ、パスワード管理アプリを使う
- 有名人の投資話の広告は疑う:著名人の顔や声を使った偽動画による出資詐欺が起きている
- 偽の警告画面の電話番号にはかけない:ブラウザを閉じれば済むことがほとんど
- 「この操作をして」とキー入力を指示する画面は攻撃と考える:偽の「ロボットではありません」画面でコマンドを貼り付けさせる手口(ClickFix)がある
- スマホのアプリは公式ストアからだけ入れ、OSは最新にする
AIの音声まねは、短い音声からでもそれらしく再現できるといわれています。オレオレ詐欺が「本当に息子や孫の声」でかかってくる時代になりました。SNSに声や顔の入った動画を長く公開している場合は、AIの素材にされうることも知っておいてください。
また、生成AIに住所や口座番号、家族の詳しい情報を気軽に入力しないことも大切です。
8. 今週・今月・今期にやることリスト
ここまでの内容を、中小企業向けに優先順位をつけて整理しました。上から順に取り組めば、少ない費用で大きな効果が出ます。
| 時期 | やること | 費用の目安 |
|---|---|---|
| 今週中 | 送金・振込先変更の「別経路確認」ルールを決めて周知/主要アカウントの多要素認証/自動更新の確認 | ほぼ0円 |
| 今月中 | 生成AIの利用ルール(1枚)/バックアップの切り離しと復元テスト/WordPressやルーターの更新 | ほぼ0円〜少額 |
| 今期中 | IPA「5分でできる!情報セキュリティ自社診断」の実施/お助け隊サービスやサイバー保険の検討/SCS評価制度★3の要求事項の確認 | 月数千円〜 |
よくある質問
小さな会社でも本当に狙われますか?
狙われます。AIによって攻撃の手間とコストが下がったため、攻撃者は大企業だけでなく、対策の手薄な中小企業も大量に狙えるようになりました。また、大企業に侵入するための踏み台として、取引先の中小企業が狙われるケースもあります。
ディープフェイクを見分けるツールを入れれば安心ですか?
検知ツールは補助にはなりますが、それだけに頼るのはおすすめしません。偽物の精度は日々上がっており、検知が追いつかない場合があります。「別の連絡手段で確認しないと送金しない」という手順の方が、確実に被害を防げます。
危ないなら、生成AIは使わない方がいいですか?
禁止すると、社員が個人のアカウントでこっそり使う「シャドーAI」が増え、かえって危険になることがあります。使ってよいサービスと入力してはいけない情報を決めたうえで、安全に活用する方が現実的です。
対策にはどれくらい費用がかかりますか?
確認ルールの整備、多要素認証、自動更新、生成AIのルール作りは、ほぼ費用をかけずにできます。監視や緊急対応まで外部に任せる場合は、お助け隊サービスのように月額数千円から利用できるものがあります。補助金の対象になる場合もあるため、最新の公募要領を確認してください。
まとめ
まとめ
- AIは攻撃の種類より「質と速さ」を変えた。基本対策の徹底が出発点
- AIの偽物は人の目や耳では見抜けない。「確認しないとお金が動かない」仕組みで守る
- 中小企業は、送金の別経路確認・6か条・多要素認証・生成AIルール・バックアップの順に固める
- SCS評価制度に備え、取引先に説明できる対策状況を作っておく
- 個人は家族の合言葉、パスキー、偽警告や偽CAPTCHAへの警戒を
AIを使った攻撃と聞くと、高度な専門知識がないと太刀打ちできないように感じるかもしれません。しかし実際に被害を分けるのは、「確認する仕組みがあるかどうか」「基本の対策が抜けなくできているかどうか」です。まずは今週、社内の送金ルールと家族の合言葉から始めてみてください。
参考リンク
- IPA:情報セキュリティ10大脅威 2026
- IPA:中小企業の情報セキュリティ対策ガイドライン
- IPA:「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開(2026年3月)
- 経済産業省:SCS評価制度の制度構築方針を公表(2026年3月)
- NTTドコモビジネス:SCS評価制度とは?★3・★4の要求事項と評価の流れ
- NTTドコモビジネス:AIを悪用したサイバー攻撃とは?手口・事例から対策まで
- IPA:サイバーセキュリティお助け隊サービス
- 東京都:2026年は「AIの利用をめぐるサイバーリスク」にも注意!
- ネットピース:ディープフェイクが破る「顔での本人確認」
※ 情報セキュリティ10大脅威 2026は、IPAが2025年に発生した事故・攻撃から候補を選び、研究者や企業の実務担当者など約250名の選考会の投票で決定したものです。
※ 能動的サイバー防御の本格始動については、読売新聞2026年10月2日朝刊の報道によります。
※ 香港のディープフェイク詐欺の金額は、当時の為替レートによる円換算で、報道により約37億〜40億円と幅があります。
※ SCS評価制度の開始時期は2026年10月時点の公表情報・解説記事に基づきます。今後変更される可能性があります。
※ お助け隊サービスの料金は地域の商工会議所の案内にある一例です。
※ 「今週・今月・今期にやることリスト」の優先順位と費用の目安は、公的な基準ではなく一般的な水準を踏まえた私の整理です。