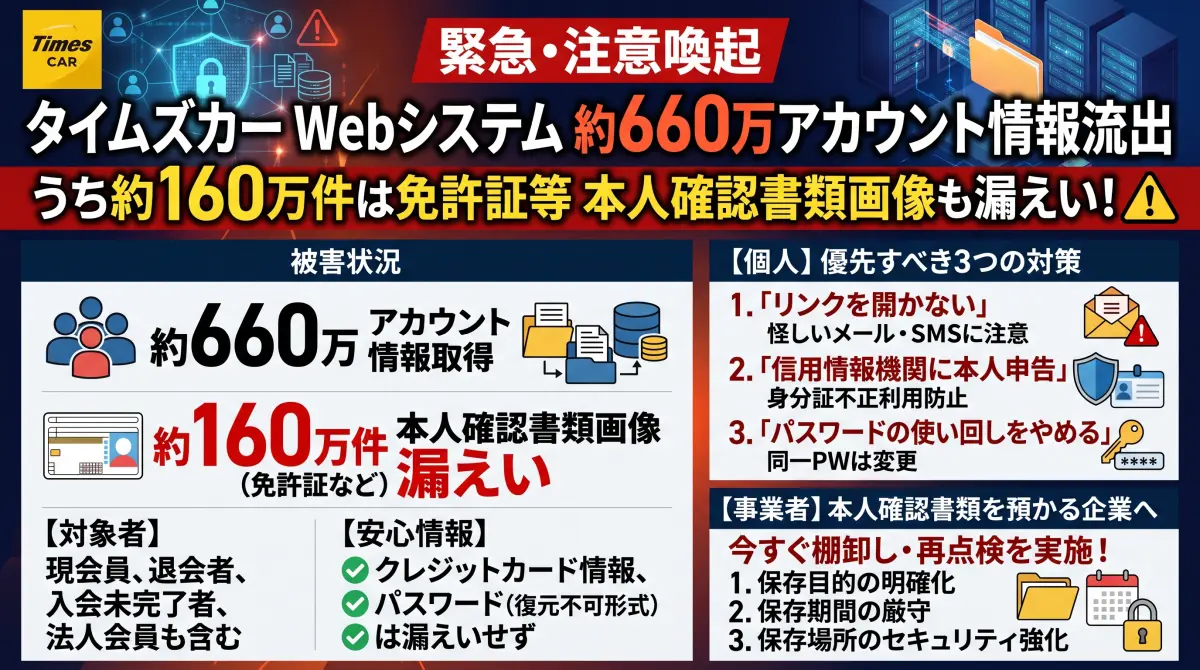
「タイムズカーから個人情報が漏れたらしい」というニュースを見て、昔カーシェアに登録したことを思い出した方も多いのではないでしょうか。「もう何年も使っていないし、退会したはずだから関係ない」――そう考えたくなるところですが、今回はそうとは言い切れません。 2026年9月、パーク24グループのカーシェアリングサービス「タイムズカー」(旧:タイムズカーシェア)のWebシステムが不正アクセスを受け、約660万アカウント分の個人情報が第三者に取得されたことが公表されました。対象には現会員だけでなく、退会済みの人や、入会手続きを途中でやめた人まで含まれています。さらに、そのうち約160万件では運転免許証などの本人確認書類の画像まで漏えいしています。 「タイムズのレンタカー」「タイムズのカーシェア」として利用していた方にとって、パスワードを変えれば済む話ではない点がやっかいです。今回は、公式発表で確認できる事実を整理したうえで、個人が今日やるべき対策と、本人確認書類を扱う中小企業が学ぶべき教訓をまとめます。
この記事でわかること
- タイムズカー不正アクセスの時系列と、公表済みの確定事実
- 漏れた情報・漏れていない情報の切り分け
- 免許証画像の漏えいが「パスワード漏えい」より重い理由
- 退会者の情報まで残っていた背景
- 今すぐできる自衛策(信用情報機関への本人申告など)
- 本人確認書類を預かる中小企業が見直すべきポイント
先に結論
- 退会者・入会未完了者も対象。「もう使っていない」は安心材料になりません
- 免許証画像が漏れた方は、信用情報機関への「本人申告」でなりすまし契約に備えるのが有効です
- 本名や住所が正しく書かれた連絡でも本物とは限りません。リンクは開かず、公式アプリ・公式サイトから確認を

目次
1. 何が起きたのか:検知から第3報までの時系列
タイムズカーは、パーク24の子会社であるタイムズモビリティが運営するカーシェアリングサービスです。9月25日の検知から9月29日の第3報まで、公表内容は段階的に更新されてきました。
| 日時 | 出来事 |
|---|---|
| 2026年9月25日 9:07 | タイムズカーWebシステムへの不正アクセスを検知。同日、第1報で「漏えいの可能性」を公表し、個人情報保護委員会へ報告 |
| 2026年9月26日 7:25 | 不正アクセス経路の遮断、攻撃元との通信遮断、遮断後のアクセス不能確認を完了 |
| 2026年9月28日 | 第2報。約660万アカウントの情報が第三者に取得されたことを確認。警察にも報告 |
| 2026年9月29日 | 第3報。運転免許証画像などの本人確認書類が漏えいしたのは約160万件と判明。対象者へのメールでの個別案内を開始 |
| 第3報から2週間程度が目処 | 会員ごとに「どの書類が漏えいしたか」の詳細を改めて案内する予定 |
検知から遮断完了までは約22時間です。第1報の段階では「可能性」という表現でしたが、第2報で「取得されたことを確認」へと表現が変わりました。つまり、漏えいは確定事項として扱う必要があります。 なお、パーク24は現時点で、漏えいした情報が不特定多数に公開された事実や、本件に起因する不正利用は確認されていないとしています。また、カーシェアのサービス自体は通常どおり継続されています。
2. 漏れた情報・漏れていない情報を切り分ける
対象となるのは、次の人たちです(第2報より)。
- タイムズカー会員および退会済みの人(入会を申し込んだが、手続きが完了していない人を含む)
- 法人向け「タイムズビジネスサービス」の会員および退会済みの人
漏えいした項目は対象者によって異なります。公表内容を「漏れたもの」と「漏れていないもの」に分けると、次のとおりです。
| 区分 | 項目 | 状況(公式発表) |
|---|---|---|
| 基本情報 | 氏名、住所、生年月日、電話番号、メールアドレス | 漏えい(約660万アカウントが対象) |
| 法人情報 | 法人会員の所属部署名 | 漏えい |
| 運転免許情報 | 運転免許に関する登録情報 | 漏えい |
| 本人確認書類の画像 | 運転免許証画像、現住所確認書類画像(公共料金の請求書等)、学生証画像(学生プラン)、家族確認書類画像(家族プラン) | 漏えい(約160万アカウント) |
| 連携サービスID | JR西日本グループの「WESTER ID」など計9件 | IDが漏えい |
| パスワード | ログインパスワード | 復元できない形式で保管。パスワードそのものが読める状態での漏えいは確認されていない |
| クレジットカード | カード情報 | 漏えいしていないことを確認 |
補足:660万件は「人数」ではなく「アカウント数」
3. 免許証画像の漏えいが特に重い理由
メールアドレスやパスワードの漏えいであれば、変更すれば被害の連鎖を止められます。ところが、運転免許証の画像はそうはいきません。
仕組みの解説:免許証画像1枚に何が詰まっているか
- 氏名・生年月日・住所・顔写真・免許証番号・有効期限などが1枚にまとまっている
- 生年月日や顔は変えられない。免許証番号も、再交付で末尾の再交付回数部分が変わる程度で、番号の大部分は変わらない
- 「身分証の画像+セルフィー」で本人確認するオンライン手続き(いわゆるホ方式のeKYC)では、画像の見た目が審査の手がかりになる
① なりすましによる契約・借入
流出した免許証画像をもとに身分証を偽造したり、顔写真を加工したりして、他人名義でローンやスマホの割賦契約、口座開設などを試みる手口です。生成AIによる画像・動画の加工が手軽になった今、「画像の見た目だけ」に頼る本人確認は以前より突破されやすくなっています。被害者は督促状や信用情報の記録で初めて気づくことが多く、発見が遅れがちです。
② 本物そっくりのフィッシング
本名・住所・生年月日・電話番号が正しく書かれた「タイムズカーからの補償案内」「本人確認書類の再登録のお願い」が届いたら、多くの人は信じてしまいます。今回のように属性情報がそろって漏れると、偽メールやSMSの精度は一気に上がります。
③ 法人を狙った詐欺
法人会員の所属部署名も漏れているため、実在の部署名を名乗るメールや、社用車・経費精算の確認を装ったメールなど、ビジネスメール詐欺(BEC)の材料になり得ます。
4. なぜ退会者の情報まで残っていたのか
今回、多くの人が引っかかったのが「退会したのに、なぜ自分の免許証画像が残っていたのか」という点です。 タイムズカーの公式FAQでは、退会後の個人情報について、法令上の取引記録の保管義務があるため退会後約7年間保管し、その後消去すると説明しています。また、報道によれば、免許証番号とは別に画像を保管している理由について、パーク24広報は「なりすまし対策や問い合わせ等に備えて」と業務上の必要性を挙げています。漏えいしたのは、会員がマイページで自分で撮影してアップロードした免許証の表・裏の画像とのことです。
注意:「保存の義務」と「画像を残す必要性」は別の話
5. 今すぐやるべき自衛策5つ
現会員はもちろん、過去に一度でもタイムズカーに登録した(しようとした)方は、次の順で対応しておくことをおすすめします。
対策1:個別メールは「公式から」確認する
- 本人確認書類が漏えいした会員には、9月29日からメールで個別案内が始まっています
- ただし、同じ時期に偽メールが出回る可能性が高いため、メール内のリンクは開かず、公式アプリやブックマーク済みの公式サイトから確認します
- 電話で確認する場合は、メールに書かれた番号ではなく、公式サイトに掲載された会員問い合わせ窓口(0120-25-8924/24時間)を使います
対策2:「情報が正しい=本物」と判断しない
- パーク24は、メール・SMS・電話でパスワードやクレジットカード情報を尋ねることはないとしています
- 本名や住所が正確に書かれていても、それは「漏れた情報を知っている」証拠にしかなりません
- 「補償金の受け取り」「免許証の再登録」をうたう連絡は、特に警戒してください
対策3:信用情報機関に「本人申告」を登録する
| 信用情報機関 | 主な加盟先 | 申込方法 | 注意点 |
|---|---|---|---|
| CIC(シー・アイ・シー) | クレジットカード会社・信販会社など | インターネット・郵送 | 電話・メールでは受付不可。登録しても悪用されないことを保証するものではない |
| JICC(日本信用情報機構) | 消費者金融など | 各機関の案内に従う | 3機関で情報交流はあるが、それぞれに登録することが推奨されている |
| 全国銀行個人信用情報センター(全銀協) | 銀行など | インターネット・郵送 | 照会は与信判断時のみで、預金口座開設時には行われない |
対策4:パスワードの使い回しをやめる
- パスワードは復元できない形式で保管されており、パーク24は不正ログインの恐れはないとしています
- それでも、タイムズカーと同じパスワードを他のサービスで使っている場合は、この機会に変更し、2段階認証を設定しておくのが無難です
対策5:身に覚えのない「お金の動き」に気づける状態をつくる
- 身に覚えのない郵便物、契約確認の電話、督促状は放置しない
- 不安な場合は、信用情報機関で自分の信用情報を開示し、知らない契約がないか確認する

6. 中小企業が今回から学ぶべき3つの教訓
今回の件は「大企業の事故」として片付けられがちですが、中小企業にとっても他人事ではありません。私が支援している中小企業でも、身分証のコピーや画像を預かっている業種は少なくありません。
教訓1:社員が使う外部サービスからも会社の情報は漏れる
自社のシステムが無事でも、社員が業務で使う外部サービスから氏名・部署名・連絡先が漏れることがあります。法人契約でタイムズカーを使っている会社は、対象になり得る社員(退職者を含む)に、タイムズカーや自社の総務・経理を装ったメールに注意するよう周知しておきましょう。
教訓2:本人確認書類の画像は「預かりっぱなし」にしない
レンタカー、不動産、人材紹介、中古品買取、会員制サービスなど、身分証の画像を受け取る業種は多くあります。次の点を一度棚卸ししてみてください。
本人確認書類を預かる事業者のチェックポイント
- 身分証の画像を、何のために・いつまで残しているか説明できるか
- 退会者・申込途中でやめた人の画像が、いまも残っていないか
- 画像の保存場所が、Webサイトや業務システムと同じ権限で誰でも触れる場所になっていないか
- 審査が終わった画像を削除・隔離するルールがあり、バックアップにも適用されているか
- メールやチャットに身分証画像が添付されたまま残っていないか
教訓3:「画像で本人確認」から「ICチップで本人確認」へ
報道によれば、2027年4月からは法改正により、身分証の撮影と自撮りによる本人確認(ホ方式)は原則廃止され、ICチップの読み取りを利用した方式が基本になる予定です。画像を受け取らない、残さない仕組みへ移ることは、漏えい時の被害を小さくするうえでも有効です。これから本人確認の仕組みを導入・見直しする事業者は、この流れを前提に検討するのがおすすめです。
7. まだ公表されていないこと
9月30日時点で、次の点は公表されていません。続報で明らかになる可能性があるため、公式発表を継続的に確認してください。
- 最初に侵入された日時と、具体的な侵入経路・悪用された脆弱性
- 660万件のうち、現会員・退会者・入会未完了者それぞれの内訳
- 会員ごとの漏えい書類の詳細(第3報から2週間程度を目処に案内予定)
- 再発防止策(実施済みの対策と中長期的な対策を続報で公表予定)
- 被害者への補償の有無や内容
なお、タイムズカーでは2026年春にもマイページへの不正ログイン試行が公表されていますが、同社はそちらについて、データベースへの侵入や個人情報漏えいの事象ではないと説明しており、今回とは別の事案として扱われています。
よくある質問
Q. 自分が対象かどうかは、どうやって確認できますか?
パーク24は、対象者へ順次個別に案内するとしています。メールが届いていないことだけで対象外と判断せず、公式サイトのお知らせを確認し、不明な場合は公式サイトに掲載された会員問い合わせ窓口(0120-25-8924/24時間)へ問い合わせてください。
Q. 何年も前に退会しました。それでも対象ですか?
退会済みの人も対象に含まれています。公式FAQでは退会後約7年間情報を保管すると説明しているため、その期間内に退会した方は対象になっている可能性があります。ただし、どこまでさかのぼった退会者が含まれるかは公表されていません。
Q. タイムズのレンタカーを使っただけでも対象ですか?
公表されている対象範囲は「タイムズカー会員(退会者・入会未完了者を含む)」と「タイムズビジネスサービス会員(退会者を含む)」です。ご自身の利用したサービスがこれに当たるか判断がつかない場合は、会員問い合わせ窓口で確認するのが確実です。
Q. クレジットカードは止めたほうがいいですか?
パーク24はクレジットカード情報は漏えいしていないことを確認したと発表しています。カードを止める必要性は低いと考えられますが、偽メールからカード情報を入力させる手口には引き続き注意が必要です。
Q. 免許証を再発行すれば安全になりますか?
再発行しても、氏名・生年月日・顔写真・免許証番号の大部分は変わりません。再発行よりも、信用情報機関への本人申告や、不審な連絡への対応を優先するほうが現実的です。
Q. 補償はありますか?
9月30日時点の公式発表では、補償の有無や内容は示されていません。「補償金を受け取るために手続きを」といった連絡が届いた場合は、偽物の可能性を疑い、必ず公式サイトから確認してください。
まとめ
まとめ
- タイムズカーのWebシステムから約660万アカウント分の情報が取得され、うち約160万件は免許証などの本人確認書類画像も漏えいした
- 現会員だけでなく、退会者・入会未完了者・法人会員も対象
- クレジットカード情報は漏えいしておらず、パスワードも復元できない形式で保管されていた
- 個人は「リンクを開かない」「信用情報機関に本人申告」「パスワードの使い回しをやめる」を優先
- 本人確認書類を預かる事業者は、保存目的・期間・保存場所を今すぐ棚卸しする
参考リンク
- パーク24:タイムズカーWebサイトへの不正アクセスによる個人情報漏えいの可能性について(第1報)
- パーク24:タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報)
- パーク24:タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第3報)
- タイムズカー:よくあるご質問「退会したら個人情報はどうなるのですか?」
- JR西日本 WESTER:タイムズカーWebサイトへの不正アクセスについて
- Yahoo!ニュース エキスパート(山口健太):タイムズカー不正アクセス なぜ退会済みの会員情報も漏洩したのか
- Impress Watch:タイムズカーの情報漏洩、免許証など本人確認書類流出は160万件
- piyolog:タイムズカーWebサイトへの不正アクセスについてまとめてみた
- セキュリティ対策Lab:タイムズカーへの不正アクセスで約660万件の個人情報漏えい
- CIC:本人申告とは
- JICC:本人申告コメントの手続きに関するよくある質問
- 全国銀行協会:本人申告の手続きについて(よくあるご質問)
※本記事の内容は2026年9月30日午前時点の公式発表・報道に基づきます。今後の続報で内容が変わる可能性があります。
※「約660万件」はアカウント数であり、法人・個人の重複などを含むため実際の人数とは一致しません。
※「検知から遮断完了まで約22時間」は、公式発表の時刻(9月25日9:07検知、9月26日7:25遮断完了)から算出した値です。
※退会者情報の保存理由・画像保管の目的、および2027年4月の本人確認方法の見直しについては報道に基づく記載です。
※二次被害のシナリオや本人確認書類の保管設計に関する記述は、一般的なリスクの説明であり、本件で実際に確認された被害や侵入手口を示すものではありません。 ※信用情報機関の手続き・手数料は各機関の公式サイトで最新の情報をご確認ください。