2026年10月4日、日本経済新聞社は、社員が使っていたMicrosoft 365とGoogle Workspaceへの不正ログインを公表しました。グループ会社の日経BPでも、別の事案としてメールアカウントへの不正アクセスが発表されています。報道で「約9,000件の不審メール」という数字を目にして、自分あてのメールが不安になった人も多いはずです。
一方で、ニュースだけ見ていると、「何が漏えたのか」「誰が何をすればいいのか」がつかみにくい状態です。確認された事実と、今後起こり得るリスクが混同されやすいからです。
今回は、公式発表をもとに、確認されている事実、まだ分かっていないこと、そして今後警戒すべき二次被害を分けて整理します。最後に、立場別の注意点と不審メールを受け取ったときの対応手順までまとめました。
この記事でわかること
- 公表された3つの事案(Microsoft 365/Google Workspace/日経BP)の全体像
- 漏えいした可能性がある情報と、「約9,000件」の正しい読み方
- まだ公表されていない未解明の論点
- 今後警戒すべき二次被害の具体像(フィッシング・ビジネスメール詐欺・取材情報の悪用)
- 立場別に、何に注意すべきかの一覧
- 不審メールを受け取ったとき、入力してしまったときの対応手順
先に結論
- 最も現実的な二次被害は「日経社員を装ったフィッシング」と、そこから広がるアカウント乗っ取り。日経BPでは実際に認証情報が奪われている
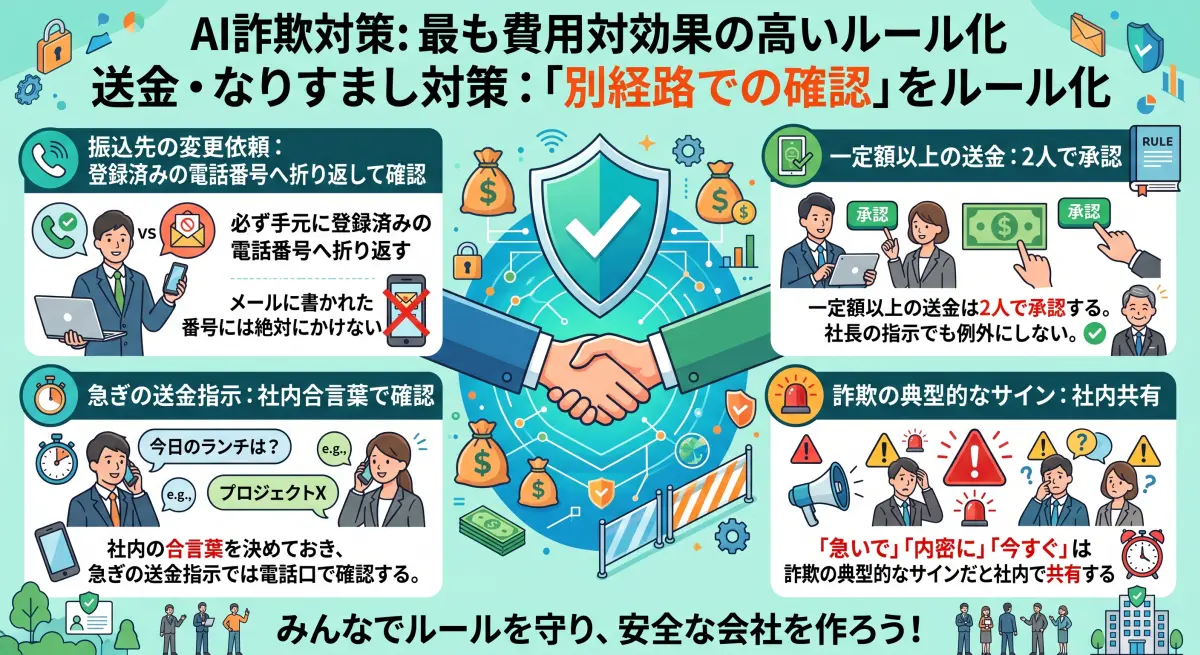
- 送金や口座変更の依頼は、メールに返信せず、以前から把握している電話番号など別経路で確認する
- 認証情報を入力してしまった場合は、正規サイトからパスワードを変更し、会社のアカウントなら情報システム部門へ直ちに報告する

目次
1. 公表された3つの事案の全体像
日本経済新聞社は2026年10月4日、Microsoft 365とGoogle Workspaceへの不正ログインを、それぞれ別の事案として公表しました。さらに日経BPも、9月30日に発生した従業員メールアカウントへの不正アクセスを発表しています。まず全体像を表に整理します。
| 事案 | 対象 | 発生・判明時期 | 公表された被害 |
|---|---|---|---|
| 日経・Microsoft 365 | 社員の業務用アカウント | 9月30日に不審メール送信。侵入開始日は未公表 | 約9,000件のなりすましメール送信。メールアドレス、氏名、一部メール内容の漏えいとみられる |
| 日経・Google Workspace | 社員の業務用アカウント | 7月下旬以降に不正ログイン。8月上旬に判明 | 社員・取引先など1,646人分の個人情報が漏えいした疑い |
| 日経BP・メールアカウント | 従業員のメールアカウント | 9月30日に不正アクセス | 日経社員のアドレスから届いたフィッシングメールで認証情報を奪われ、26件の個人情報が流出した恐れ |
補足:過去のSlack事案との関係
日本経済新聞社は2025年11月4日にも、業務用Slackへの不正ログインを公表しています。この時は社員の個人所有PCのウイルス感染がきっかけで認証情報が流出し、1万7,368人分の情報流出の可能性が指摘されました。今回は別の事案で、侵入経路や攻撃者が同じという公表はありません。ただ、業務用クラウドアカウントの侵害が繰り返されている点は、再発防止策の実効性を問ううえで見ておきたいところです。
重要なのは、「日経のニュースサイトそのものが侵入され、読者データベース全体が盗まれた」と公表されたわけではないことです。現時点で確認されている中心的な被害は、社員が使うクラウドサービスのアカウントへの不正ログインです。
2. Microsoft 365事案で確認されていること
報道で大きく扱われた約9,000件の不審メールは、この事案です。日本経済新聞社の発表によると、社員のMicrosoft 365アカウントがサイバー攻撃を受け、第三者が不正にログインしたとみられています。
9月30日、社内の関係者や、複数の社員とやり取りがあった取材先などに、悪性サイトへ誘導する内容のメールが約9,000件送信されました。単に情報を盗むだけでなく、日経社員との信頼関係を利用して受信者を次の攻撃につなげる性質の事案です。
漏えいしたとみられるのは、送信先のメールアドレス、氏名、一部メールの内容です。日経は対象アカウントのパスワード変更、送信先への個別連絡とメール削除依頼、個人情報保護委員会への報告を行い、パスワード変更後の不正ログインは確認されていないとしています。
注意:「約9,000件」は送信件数であって人数ではない
約9,000件という数字は「送信された不審メールの件数」であり、漏えいした人数ではありません。侵害範囲と漏えいした個人情報の件数は、現時点で調査中です。「9,000人分が漏えた」と読み替えるのは誤りです。
また、Google Workspace事案で「読者や取材先に関する情報は含まれない」と説明されている点は、Microsoft 365事案には当てはめられません。こちらは「一部メールの内容が漏洩したとみられる」という説明にとどまっており、取材内容や未公開情報が含まれるかは現時点で明らかにされていません。
3. まだ分かっていないこと
断定できないことを断定すると、逆に被害を招きます。ここまでの公式発表で、次の論点は未公表です。
| 論点 | 現時点の確認状況 |
|---|---|
| Microsoft 365への最初の侵入方法 | 未公表 |
| Google Workspaceへの侵入方法 | 未公表 |
| 多要素認証(MFA)の有無・突破方法 | 未公表 |
| 攻撃者の個人・組織・国籍 | 未公表 |
| 両サービスの事案が同一攻撃者によるものか | 確認できる公表情報なし |
| 被害社員が同じ人物か別人か | どちらも「社員のアカウント」とのみ説明。未公表 |
| Microsoft 365の最終的な漏えい人数・情報範囲 | 調査中 |
| Google Workspace公表までに時間を要した理由 | 発表には記載なし |
したがって、「Microsoftのシステムが破られた」「多要素認証を使っていなかった」「特定の国の攻撃だった」といった言い方は、現時点では根拠がありません。日経BPのフィッシングによる認証情報窃取を、日経本体への最初の侵入原因と同一視することもできません。
4. 二次被害① フィッシングと乗っ取りの連鎖
今後、特に警戒すべきなのは、日経とのやり取りや社員名を利用した「もっともらしい偽メール」と、そこから取材先・取引先へ広がるアカウント乗っ取りです。日経自身も、日経やグループ会社の関係者になりすましたメールが増える可能性を警告しています。
想定されるのは、例えば次のようなメールです。
- 「先日の取材資料をご確認ください」
- 「共有文書を開くためにログインしてください」
- 「情報漏えいの対象者か確認するため、認証してください」
これは想定例であり、実際に今回使われた文面ではありません。ただ、氏名やメールのやり取りが漏えていれば、相手との関係に合わせた文面を作れてしまうため、一般的な迷惑メールより見抜きにくくなります。
被害の連鎖は、単なる可能性ではなく、すでに具体例があります。日経BPでは9月30日、従業員のメールアカウントに不正アクセスがあり、同社は被害従業員が「日本経済新聞社社員のメールアドレスで届いたフィッシングメールから認証情報を入手された」と説明しています。結果として、メール送受信先の個人名・メールアドレス計26件が流出した恐れがあります。なお、このメールが約9,000件のうちの一通だったか、攻撃者が同一かは未公表です。
仕組み:なぜこの手のメールは見抜きにくいのか
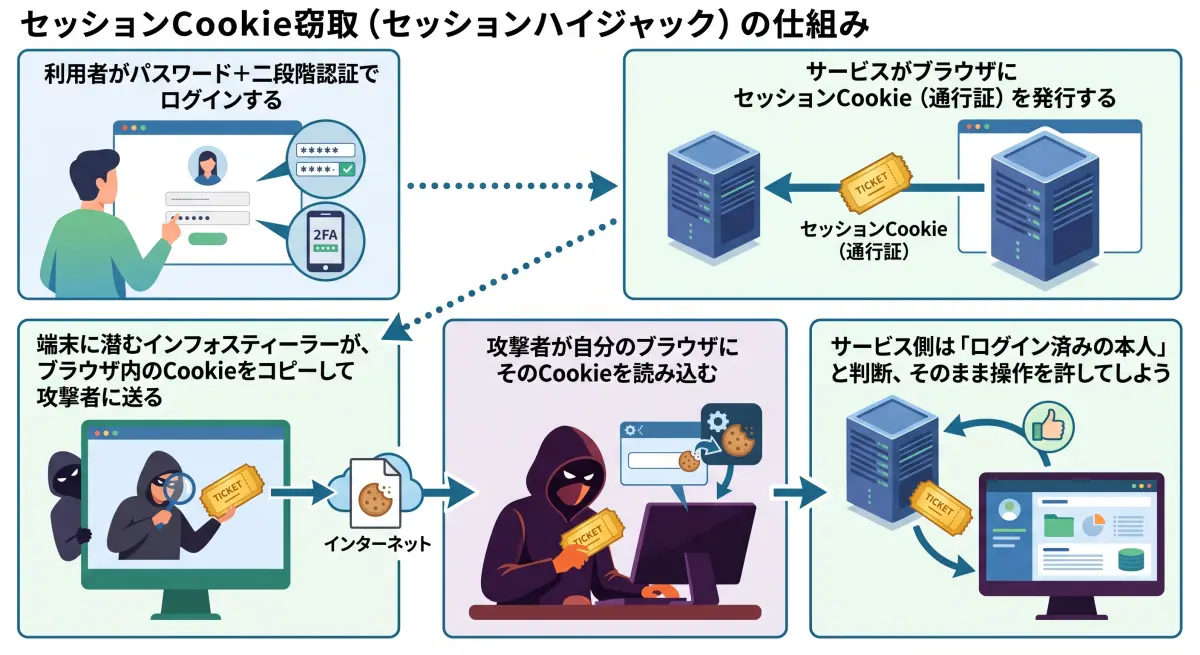
電子メールの仕様上、受信者に見える「送信元名称」や「送信元メールアドレス」は変更が容易で、実在の企業や人になりすませます。警察庁も、送信元表示だけではメールの真偽を判断できないと案内しています。つまり「差出人が本物の名前だから安全」という判断は、仕組みとして成立しません。判断材料は差出人ではなく、「依頼の内容が急に変わっていないか」「別経路で確認できるか」になります。
また、偽サイトでパスワードを入力した人が別のサービスでも同じパスワードを使い回していると、他のアカウントまで危険になります。警察庁は、フィッシングで入力してしまったパスワードを使用しているすべてのサービスで、速やかに変更するよう案内しています。
5. 二次被害② ビジネスメール詐欺による金銭被害
メール内容に取引情報が含まれていた場合、攻撃者が取引先の担当者になりすまし、次のような依頼をしてくるリスクがあります。
- 「振込先口座が変わりました」
- 「請求書を差し替えます」
- 「至急、こちらの口座に送金してください」
これは「ビジネスメール詐欺」と呼ばれる手口です。IPAの事例集には、乗っ取られた取引先の正規メールアドレスから口座変更を求められ、金銭を詐取された事例が紹介されています。3か月にわたって偽口座へ送金し続けた事例や、銀行口座証明書類を偽造された事例もあり、書類の見た目だけでは防げないケースもあります。
もちろん、今回の日経の件でこの種の金銭被害が発生したと確認されたわけではありません。ただ、漏えいしたメールの内容に取引情報が含まれていた場合、この手口に必要な材料が攻撃者の手に渡る可能性はあります。
注意:送金・口座変更の確認は、必ず別経路で
送金や口座変更の依頼は、メールに返信するだけで確認したことになりません。以前から把握している電話番号など、メール以外の経路で相手本人に確認してください。IPAの事例でも、電話での確認によって被害を未然に防げたケースがあります。
6. 二次被害③ 取材先・情報提供者への影響
報道機関の事案として特に重大なのは、漏えいしたメールに取材に関する情報が含まれていた場合です。その場合には、次のリスクが考えられます。
- 情報提供者や取材協力者の特定
- 取材対象、取材日程、未公開内容の把握
- 記者を装った追加資料・機密情報の要求
- 内容によっては、情報提供者への圧力や嫌がらせ
重要な分岐点:事実と可能性を混ぜないこと
Microsoft 365の事案で、取材情報が実際に漏れたかは未公表です。「一部メールの内容が漏洩したとみられる」という説明にとどまっています。影響が重大になり得る一方で、現段階で確定した被害ではありません。追加公表を待つべき論点です。
なお、Google Workspaceの1,646人分については、日経は「読者や取材先に関するものは含まれていない」「二次被害は確認されていない」と説明しています。これはあくまでGoogle Workspace事案についての説明で、Microsoft 365事案にはそのまま当てはまりません。
7. 立場別の注意点と不審メールへの対応
誰が、何に注意すべきかを一覧にします。
| 立場 | 優先して注意すること |
|---|---|
| 日経の取材先・取引先 | 資料共有、ログイン、送金、追加情報提供を求めるメール |
| 不審メールの受信者 | リンクを開いたか、認証情報を入力したか、ファイルを実行したかの確認 |
| 受信者の勤務先 | 該当アカウントのアクセス履歴や不審な操作の確認 |
| 一般の読者 | 日経を装った「漏えい確認」「返金」「パスワード再設定」メール |
一般の読者全員の情報が漏れたという発表ではありません。また、氏名やメールアドレスだけの漏えいと、パスワードが奪われた状態では、必要な対応が異なります。不審メールを受け取っただけで、直ちにアカウントが乗っ取られたとは限りません。被害の分かれ目は「リンクを開いたか」「認証情報を入力したか」「ファイルを実行したか」です。
対策:不審メールを受け取ったときの手順
- 不審なリンクや添付ファイルは開かない
- メール内の連絡先ではなく、既知の電話番号など別経路で本人に確認する
- ID・パスワードを入力してしまった場合は、メール内のリンクではなく正規サイトから変更する。使い回している全サービスのパスワードも変更する
- 会社のアカウントなら、情報システム部門へ直ちに報告する
- 会社の調査に必要な場合は、削除前に不審メールを担当部署へ報告する
受け取っただけで被害に遭うのですか?
いいえ。リンクを開かず、認証情報を入力せず、ファイルを実行しなければ、アカウントが乗っ取られることはありません。不安な場合は、そのメールを削除する前に所属先の担当部署に相談してください。
二つの事案(Microsoft 365とGoogle Workspace)はつながっているのですか?
公表情報では分かりません。どちらも「社員のアカウント」と説明されるだけで、被害社員が同一人物か別人か、攻撃者が同じかも未公表です。「別の事案」として整理されているのは事実ですが、「無関係」と確認されたわけではありません。
一般の読者は何をすればいいのですか?
読者情報の大規模流出は公表されていません。今のところ、日経を装った「漏えい確認」「返金」「パスワード再設定」などのメールやSMSに反応しないことが自衛の中心です。不審なメールは、日経の公式お問い合わせフォームから連絡できます。
今後どう注視すればいいのですか?
Microsoft 365の最終的な被害範囲、取材関連情報の有無、最初の侵入原因、Google Workspace事案の公表までに時間を要した理由など、追加公表される論点が多く残っています。断定を避けつつ、公式発表の更新を確認するのが安全です。
まとめ
- 今回の核心は、社員の業務用アカウントが不正に利用され、情報漏えいに加えて取材先などへのフィッシング配信の足場になったこと
- 最も現実的な二次被害は、信頼を悪用したなりすましメールと、そこから広がるアカウント乗っ取り・金銭詐欺
- 送金・口座変更・ログインの依頼は別経路で確認。入力してしまった場合は全サービスのパスワード変更と報告を
やることはシンプルです。急な依頼を別経路で確認する、パスワードを使い回さない、入力してしまったら直ちに変更して報告する。この3つを今日から徹底すれば、「日経からのメールだから」という隙間を突いた二次被害はかなり防げます。
参考リンク
- 日本経済新聞社:サイバー攻撃による情報漏洩、不審メールの送信について(2026年10月4日)
- 日本経済新聞社:不正ログインによる情報漏洩について(2026年10月4日)
- 日経BP:メールアドレス宛の不正アクセスと個人情報漏えいの恐れに関するお知らせ(2026年)
- 日本経済新聞社:業務用チャット「スラック」への不正ログインと情報流出について(2025年11月4日)
- IPA:ビジネスメール詐欺の事例集
- 警察庁:フィッシング対策
※本記事は2026年10月5日時点で確認できた公式発表に基づきます。漏えい範囲や件数は調査中であり、今後の追加公表により内容が更新される可能性があります。「今後のリスク」に関する記述は、公式発表と公知の手口に基づく分析であり、発生を確定させたものではありません。想定メール文面は例示であり、実際に使われた文面とは限りません。